



Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

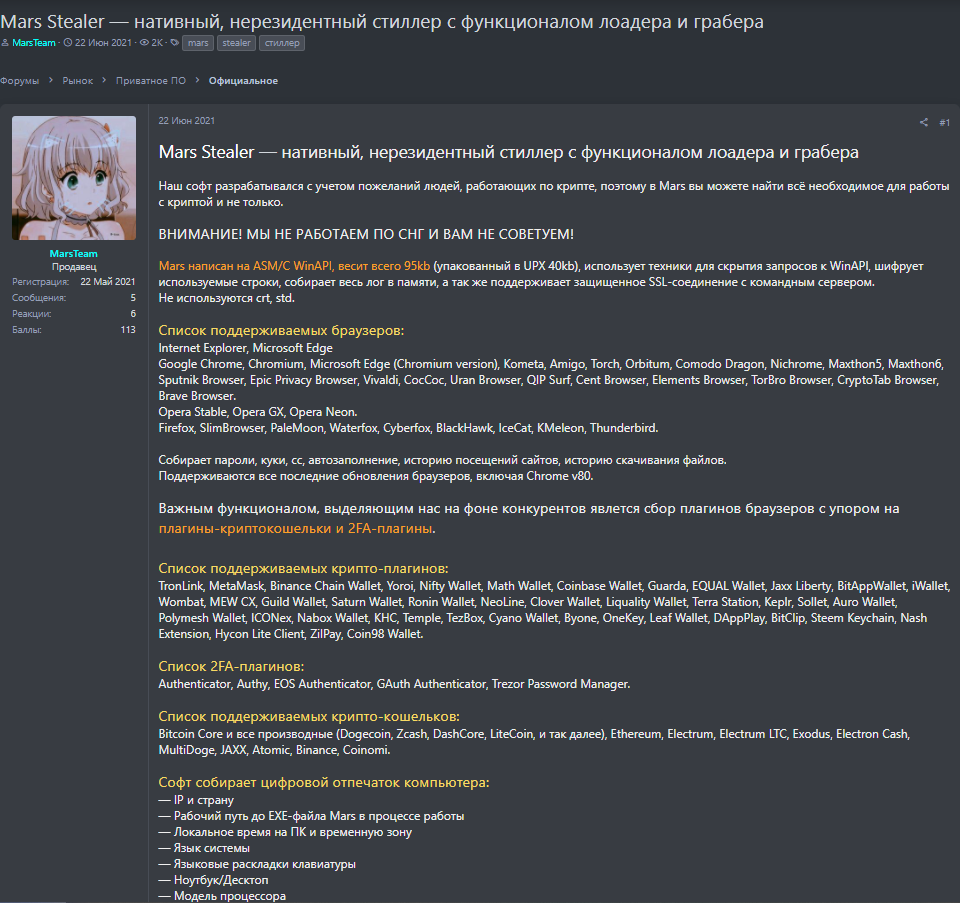
На русскоязычных хакерских форумах активно рекламируется Windows-троян, облегчающий кражу криптовалюты. Анализ образца Mars Stealer показал, что это усовершенствованная версия инфостилера Oski, свернувшего свои операции полтора года назад.

Последний появился в поле зрения ИБ-экспертов в конце 2019 года. Весной 2020-го Oski засветился в киберкампании, использующей взлом роутеров для перенаправления жертв на вредоносные сайты (путем подмены DNS). В июле того же года создатели зловреда перестали отвечать на запросы потенциальных покупателей и закрыли свой Telegram-канал, удалив аккаунт и бот.

Новобранец Mars Stealer, как и Oski, обладает функциями даунлоудера и снабжен кастомным грабером. Он умеет собирать информацию о зараженной системе, а также извлекать сохраненные данные из трех десятков браузеров, почтового клиента Thunderbird и 11 криптокошельков, не считая производные Bitcoin Core. Примечательно, что Outlook в списке целевых программ не значится, а у Oski он присутствовал.

От предшественника и других аналогов Mars Stealer отличают малые размеры (всего 95 Кбайт), а также повышенный интерес к браузерным плагинам для двухфакторной аутентификации (четыре 2FA-расширения и менеджер паролей Trezor) и работы с криптой (почти 40 наименований).


Собранную информацию вредонос отсылает на командный сервер, используя SSL-соединения. Строки кода Mars Stealer зашифрованы по RC4 и Base64, чтобы затруднить анализ. С той же целью троян использует функцию Sleep и проверяет наличие эмулятора Windows Defender. Защитить зловреда от обнаружения помогают техники сокрытия вызовов API и функция самоудаления (с помощью cmd.exe).

В тех случаях, когда временная характеристика вредоносного файла расходится с системным временем / датой больше чем на месяц, Mars Stealer завершает свой процесс. То же происходит, когда выясняется, что жертва по умолчанию использует язык страны бывшего СНГ (русский, белорусский, казахский, узбекский, азери).

В настоящее время преемника Oski детектирует подавляющее большинство антивирусов из коллекции VirusTotal (60 из 69 по состоянию на 2 февраля).

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru