



Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

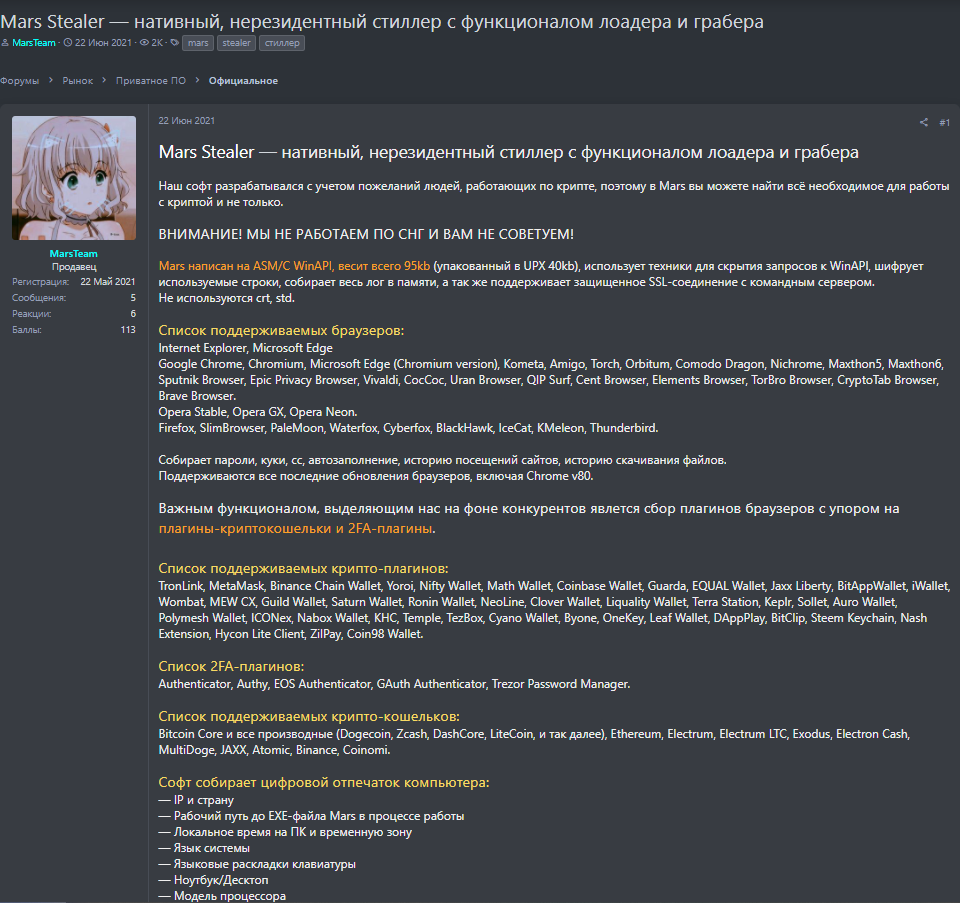
На русскоязычных хакерских форумах активно рекламируется Windows-троян, облегчающий кражу криптовалюты. Анализ образца Mars Stealer показал, что это усовершенствованная версия инфостилера Oski, свернувшего свои операции полтора года назад.

Последний появился в поле зрения ИБ-экспертов в конце 2019 года. Весной 2020-го Oski засветился в киберкампании, использующей взлом роутеров для перенаправления жертв на вредоносные сайты (путем подмены DNS). В июле того же года создатели зловреда перестали отвечать на запросы потенциальных покупателей и закрыли свой Telegram-канал, удалив аккаунт и бот.

Новобранец Mars Stealer, как и Oski, обладает функциями даунлоудера и снабжен кастомным грабером. Он умеет собирать информацию о зараженной системе, а также извлекать сохраненные данные из трех десятков браузеров, почтового клиента Thunderbird и 11 криптокошельков, не считая производные Bitcoin Core. Примечательно, что Outlook в списке целевых программ не значится, а у Oski он присутствовал.

От предшественника и других аналогов Mars Stealer отличают малые размеры (всего 95 Кбайт), а также повышенный интерес к браузерным плагинам для двухфакторной аутентификации (четыре 2FA-расширения и менеджер паролей Trezor) и работы с криптой (почти 40 наименований).


Собранную информацию вредонос отсылает на командный сервер, используя SSL-соединения. Строки кода Mars Stealer зашифрованы по RC4 и Base64, чтобы затруднить анализ. С той же целью троян использует функцию Sleep и проверяет наличие эмулятора Windows Defender. Защитить зловреда от обнаружения помогают техники сокрытия вызовов API и функция самоудаления (с помощью cmd.exe).

В тех случаях, когда временная характеристика вредоносного файла расходится с системным временем / датой больше чем на месяц, Mars Stealer завершает свой процесс. То же происходит, когда выясняется, что жертва по умолчанию использует язык страны бывшего СНГ (русский, белорусский, казахский, узбекский, азери).

В настоящее время преемника Oski детектирует подавляющее большинство антивирусов из коллекции VirusTotal (60 из 69 по состоянию на 2 февраля).

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru