



Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Киберпреступники переключились на взлом домашних маршрутизаторов, с помощью которых они перенаправляют жертву на вредоносные сайты, где якобы размещена актуальная информация о новом коронавирусе COVID-19.

Попав на такой ресурс, пользователь рискует, поскольку злоумышленники пытаются выкрасть пароли и учётные данные от криптовалютных кошельков.

Как сообщили специалисты антивирусной компании Bitdefender, преступники атакуют маршрутизаторы Linksys. По другой информации, под угрозой также роутеры от D-Link.

Исследователи пока не до конца понимают, как именно злоумышленники взламывают устройства. Одна из версий — атакующие угадывают пароли, защищающие консоль удалённого управления роутеров. Также преступники вполне могут «зайти со стороны» облачных аккаунтов пользователей устройств от Linksys.

Проникнув в систему маршрутизатора, операторы переназначают серверы DNS — в принципе, стандартная техника, позволяющая перенаправить жертву на сайты, распространяющие вредоносные программы или похищающие данные.

При этом злоумышленники придумали интересный метод обхода предупреждений браузеров о недействительном TLS-сертификате. На вредоносных сайтах закрыт порт 443, передающий защищённый протоколом HTTPS трафик. Такой подход заставляет сайты подключаться по HTTP, а браузеры или почтовые клиенты не выводят предупреждений.

В настоящей кампании атакующие используют для редиректа следующие домены:

  • aws.amazon.com
  • goo.gl
  • bit.ly
  • washington.edu
  • imageshack.us
  • ufl.edu
  • disney.com
  • cox.net
  • xhamster.com
  • pubads.g.doubleclick.net
  • tidd.ly
  • redditblog.com
  • fiddler2.com
  • winimage.com

Злонамеренные IP-адреса — 109.234.35.230 и 94.103.82.249.

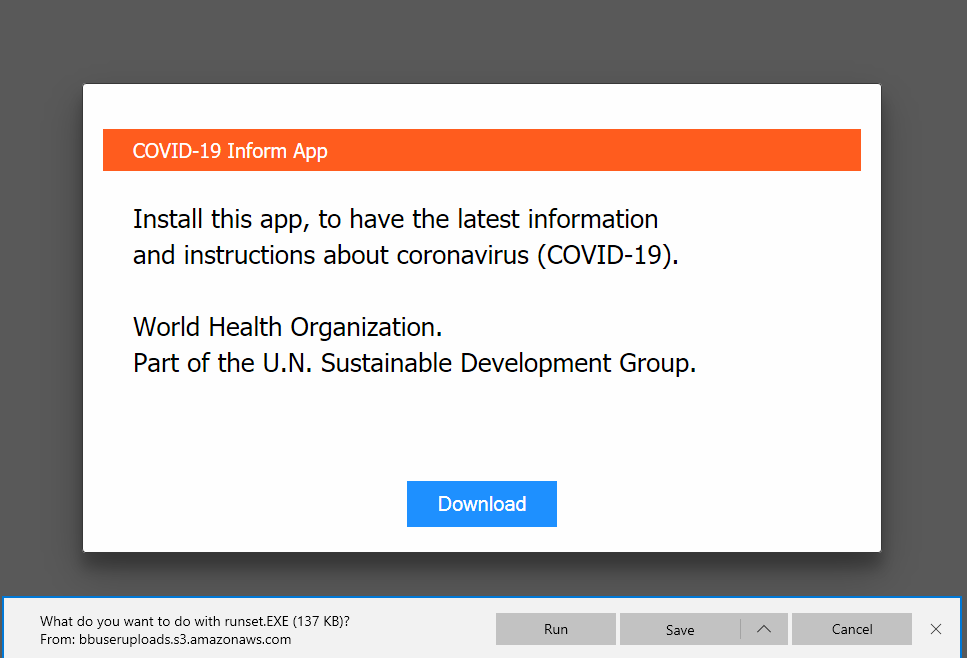
Зайдя на сайт киберпреступников, можно увидеть, что там предлагают скачать специальное приложение, которое снабдит пользователя актуальной информацией о распространении нового коронавируса, а также даст рекомендации и инструкции.

На деле же пользователь установить себе в систему вредоносную программу Oski.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru