



Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Киберпреступная группировка REvil (Sodinokibi) даже не думает останавливаться после ареста десятка участников в России. Об активности злоумышленников сообщают исследователи из компании ReversingLabs, продолжающие наблюдать за деятельностью популярной кибергруппы.

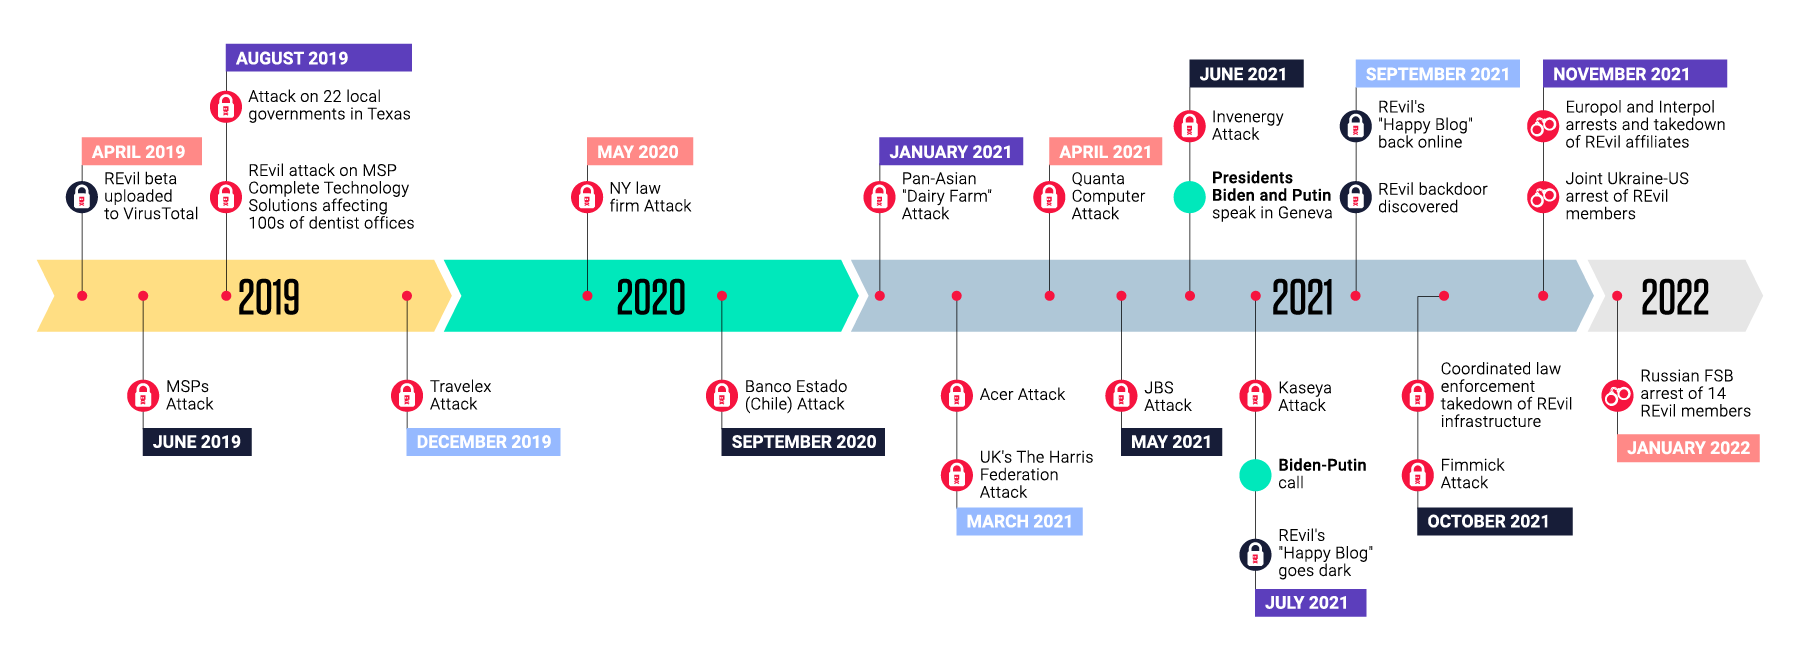
Прошло около двух недель с момента задержания членов REvil. Напомним, что сотрудники ФСБ России провели следственные мероприятия по 25 адресам, а под арест попали 8 диспетчеров операторов шифровальщика из 14 задержанных.

Москве за последние год-два часто вменяли попустительство в отношении кибергруппировок, однако задержание членов REvil и другой группировки — The Infraud Organization продемонстрировало желание Кремля бороться с преступностью в цифровом пространстве.

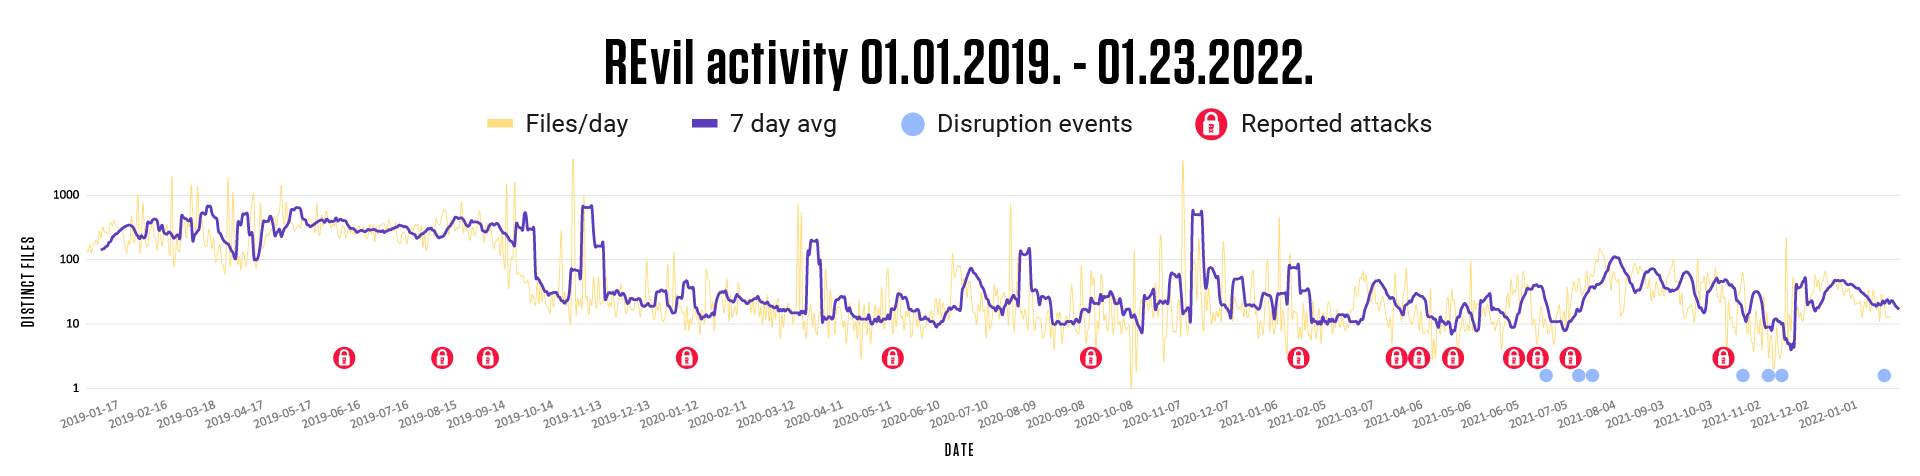
Тем не менее, как отметили в ReversingLabs, недавние аресты практически никак не повлияли на операции REvil. Более того, группировка продолжает работать в том же темпе, который фиксировался и до оперативно-разыскных мероприятий.

Но стоит отметить, что не только аресты в России не затронули деятельность киберпреступников, поскольку в ноябре 2021 года Европол сообщил о задержании операторов REvil и GandCrab. На тот момент специалисты ReversingLabs наблюдали в среднем 47 новых семплов REvil в день (326 в неделю).

В середине лета инфраструктура REvil на какое-то время ушла в офлайн, но потом достаточно быстро восстановила прежний уровень работы. После задержания членов группы в России число зафиксированных в день образцов вредоноса немного увеличилось —  24 до 26 (169 и 180 в неделю соответственно).

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru