



Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Киберпреступная группировка REvil (Sodinokibi) даже не думает останавливаться после ареста десятка участников в России. Об активности злоумышленников сообщают исследователи из компании ReversingLabs, продолжающие наблюдать за деятельностью популярной кибергруппы.

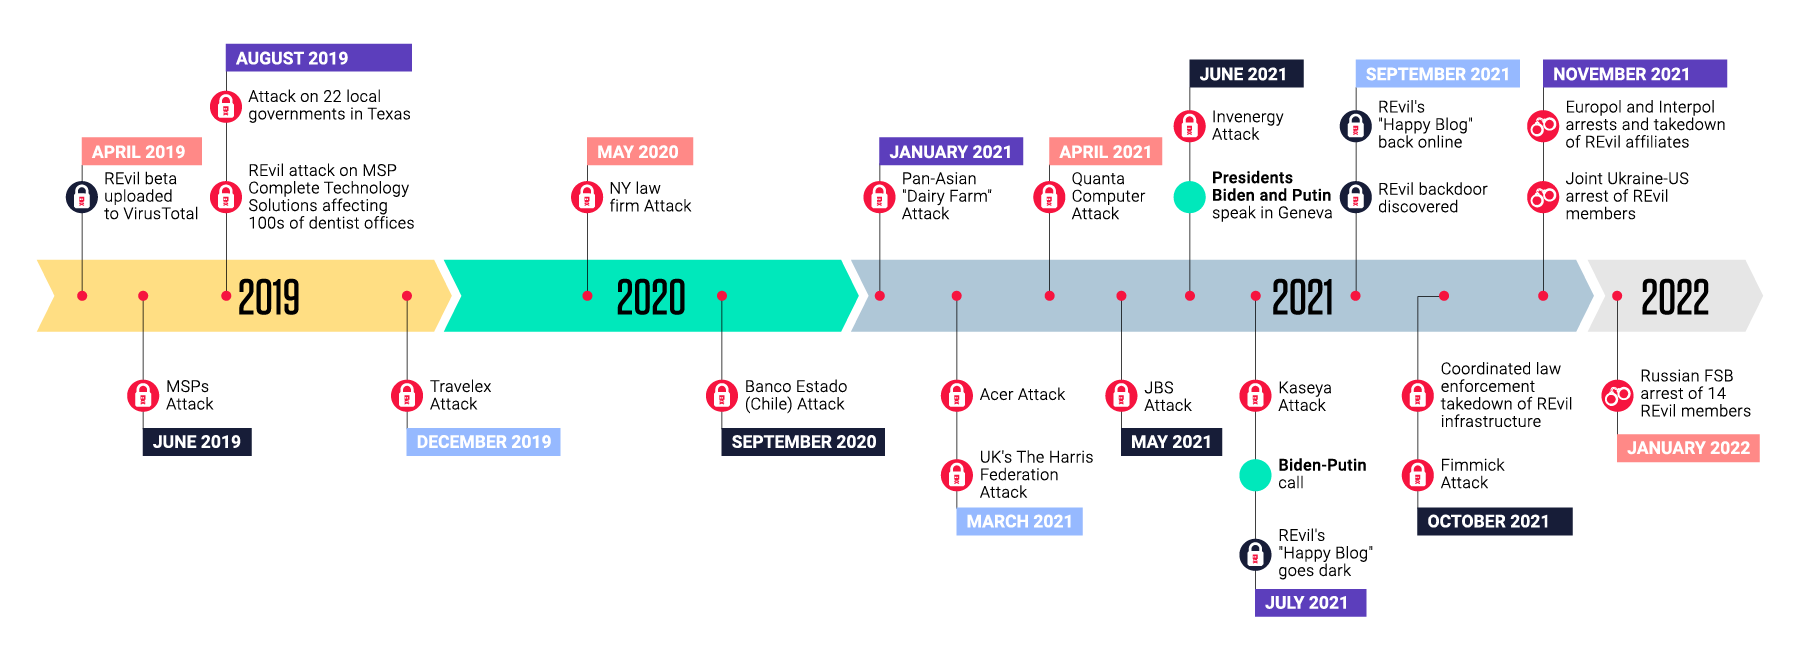
Прошло около двух недель с момента задержания членов REvil. Напомним, что сотрудники ФСБ России провели следственные мероприятия по 25 адресам, а под арест попали 8 диспетчеров операторов шифровальщика из 14 задержанных.

Москве за последние год-два часто вменяли попустительство в отношении кибергруппировок, однако задержание членов REvil и другой группировки — The Infraud Organization продемонстрировало желание Кремля бороться с преступностью в цифровом пространстве.

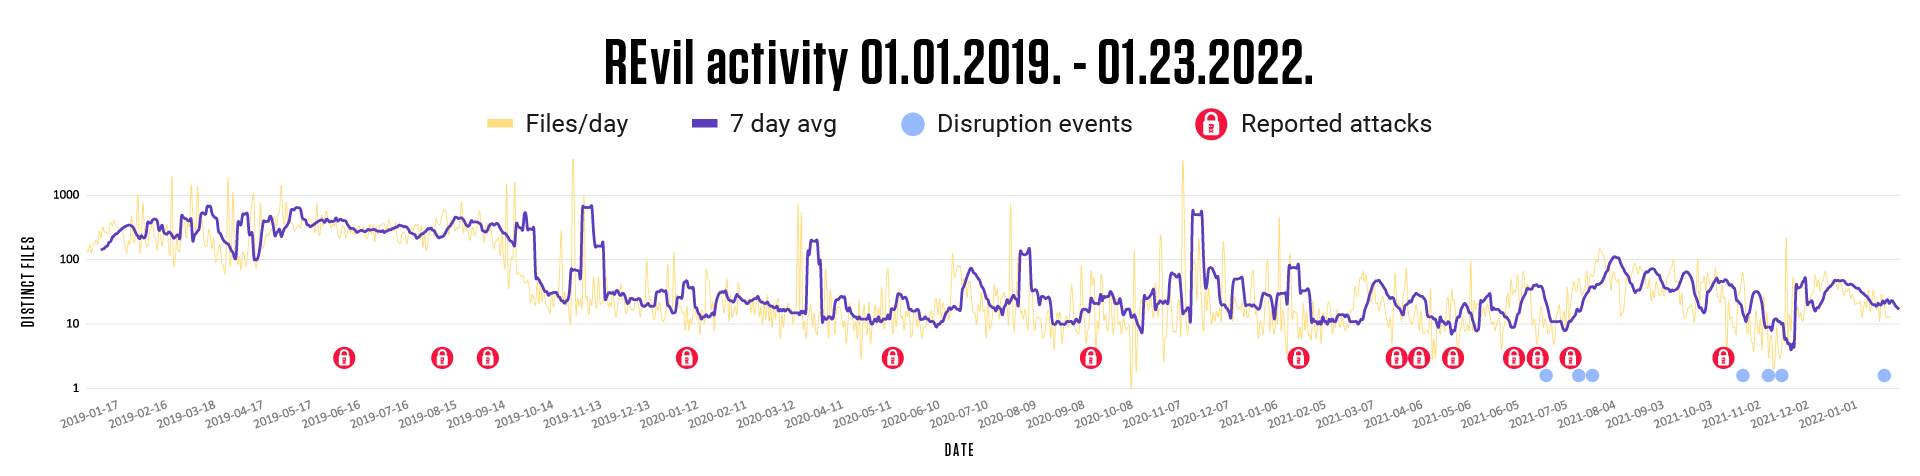
Тем не менее, как отметили в ReversingLabs, недавние аресты практически никак не повлияли на операции REvil. Более того, группировка продолжает работать в том же темпе, который фиксировался и до оперативно-разыскных мероприятий.

Но стоит отметить, что не только аресты в России не затронули деятельность киберпреступников, поскольку в ноябре 2021 года Европол сообщил о задержании операторов REvil и GandCrab. На тот момент специалисты ReversingLabs наблюдали в среднем 47 новых семплов REvil в день (326 в неделю).

В середине лета инфраструктура REvil на какое-то время ушла в офлайн, но потом достаточно быстро восстановила прежний уровень работы. После задержания членов группы в России число зафиксированных в день образцов вредоноса немного увеличилось —  24 до 26 (169 и 180 в неделю соответственно).

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru