



Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Эксперты проанализировали вредонос-вайпер, который недавно атаковал более десяти государственных сайтов Украины. Как отметили специалисты, им удалось найти «стратегические сходства» этого зловреда с NotPetya, который атаковал инфраструктуру Украины в 2017 году.

Напомним, что вредоносная программа, замеченная недавно в атаках на госсайты, получила название WhisperGate. На эту киберкампанию указала Microsoft, присвоив операторам кодовое имя «DEV-0586».

«У вайперов WhisperGate и NotPetya есть определённые стратегические сходства — например, маскировка под программу вымогатель, а также намеренное уничтожение главной загрузочной записи (master boot record, MBR) вместо её шифрования. Тем не менее современный вредонос располагает гораздо большим числом компонентов для деструктивной деятельности», — пишет Cisco Talos в отчёте.

Помимо этого, исследователи отметили, что в последней атаке, скорее всего, использовались украденные учётные данные. До запуска вредоносной активности киберпреступники месяцами присутствовали в сети жертв — классический признак сложной кибероперации (APT).


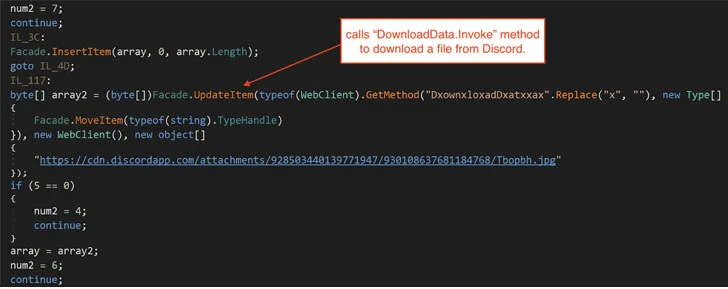
Цепочка заражения WhisperGate представляет собой многоступенчатый процесс, при котором загружается специальная вредоносная составляющая, стирающая MBR. Далее в систему  помещается вредоносная библиотека DLL, хранящаяся на сервере Discord, её цель — запустить ещё один вайпер, который уже уничтожает файлы (перезаписывает их содержимое мусорными данными).

Само собой, отдельные исследователи усмотрели в атаках WhisperGate действия знаменитых «российских хакеров». Доказательствами такие специалисты, конечно же, пока не делятся, как это обычно и бывает.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru