



Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Исследователи в области кибербезопасности обнаружили новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI. По словам специалистов, оператором зловреда является китайская кибергруппировка APT41 (Winnti).

Группа APT41 хорошо известна экспертам, поскольку действует как минимум на протяжении десяти лет. Злоумышленники занимаются в основном организацией кибершпионских операций против крупных организаций различных промышленных секторов.

Выявить вредонос MoonBounce удалось специалистам антивирусной компании «Лаборатория Касперского», которые уже успели подготовить отчёт о кампаниях, в которых он фигурирует.

Для тех, кто не знает, уточним, что UEFI (Unified Extensible Firmware Interface, единый интерфейс расширяемой прошивки) предназначен для связи операционной системы с микропрограммами, которые управляют низкоуровневыми функциями оборудования.

Если условный киберпреступник поместит «UEFI-буткит» в прошивку, ему не смогут ничего противопоставить антивирусы, работающие на уровне операционной системы. До MoonBounce к этому же приёму прибегали вредоносы FinFisher и ESPecter.

Таким зловредам удаётся запуститься ещё до компонентов безопасности ОС, именно поэтому их впоследствии крайне сложно удалить. MoonBounce, например, располагается в SPI-памяти материнской платы, поэтому даже замена жёсткого диска не удалит зловред.

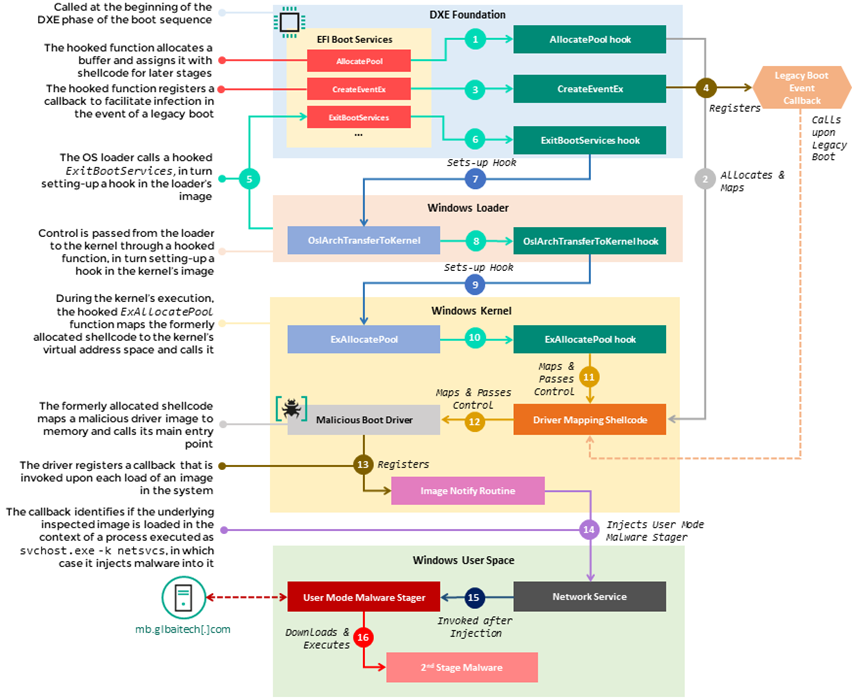
Бэкдор использует компонент прошивки, известный под именем CORE_DXE, — он вызывается на ранней стадии цепочки загрузки UEFI.


«Заражение начинается с ряда перехватов, которые вмешиваются в выполнение некоторых функций таблицы EFI Boot Services Table: AllocatePool, CreateEventEx и ExitBootServices. Таким способом вредоносу удаётся перенаправить поток этих функций на вредоносный шеллкод, который атакующие добавляют образу CORE_DXE», — пишут в отчёте (PDF) специалисты «Лаборатории Касперского».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru