



Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Исследователи в области кибербезопасности обнаружили новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI. По словам специалистов, оператором зловреда является китайская кибергруппировка APT41 (Winnti).

Группа APT41 хорошо известна экспертам, поскольку действует как минимум на протяжении десяти лет. Злоумышленники занимаются в основном организацией кибершпионских операций против крупных организаций различных промышленных секторов.

Выявить вредонос MoonBounce удалось специалистам антивирусной компании «Лаборатория Касперского», которые уже успели подготовить отчёт о кампаниях, в которых он фигурирует.

Для тех, кто не знает, уточним, что UEFI (Unified Extensible Firmware Interface, единый интерфейс расширяемой прошивки) предназначен для связи операционной системы с микропрограммами, которые управляют низкоуровневыми функциями оборудования.

Если условный киберпреступник поместит «UEFI-буткит» в прошивку, ему не смогут ничего противопоставить антивирусы, работающие на уровне операционной системы. До MoonBounce к этому же приёму прибегали вредоносы FinFisher и ESPecter.

Таким зловредам удаётся запуститься ещё до компонентов безопасности ОС, именно поэтому их впоследствии крайне сложно удалить. MoonBounce, например, располагается в SPI-памяти материнской платы, поэтому даже замена жёсткого диска не удалит зловред.

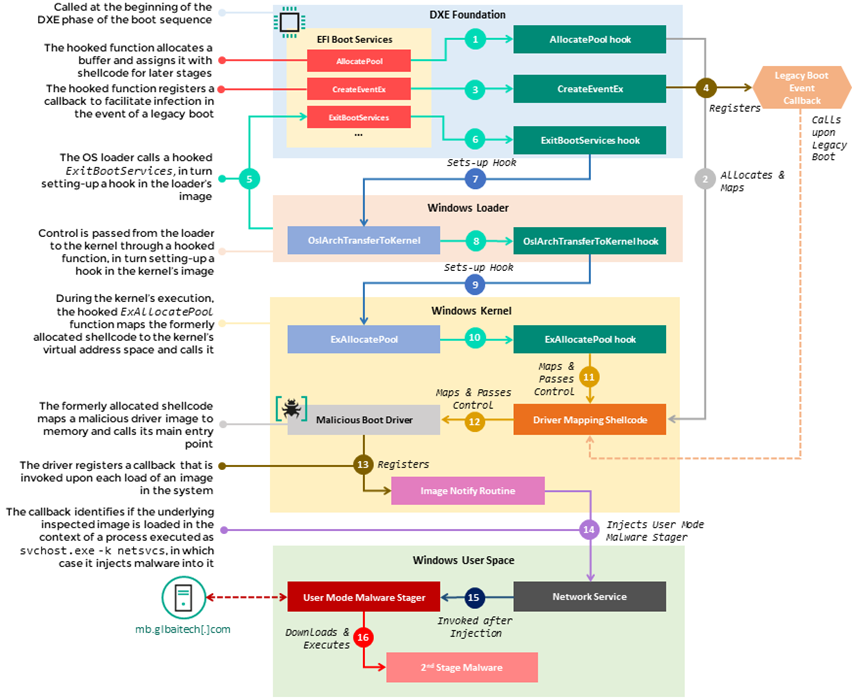
Бэкдор использует компонент прошивки, известный под именем CORE_DXE, — он вызывается на ранней стадии цепочки загрузки UEFI.


«Заражение начинается с ряда перехватов, которые вмешиваются в выполнение некоторых функций таблицы EFI Boot Services Table: AllocatePool, CreateEventEx и ExitBootServices. Таким способом вредоносу удаётся перенаправить поток этих функций на вредоносный шеллкод, который атакующие добавляют образу CORE_DXE», — пишут в отчёте (PDF) специалисты «Лаборатории Касперского».

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru