



Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Уязвимость встроенного в Windows антивируса Microsoft Defender позволяет потенциальным злоумышленникам вычислить, какие директории исключены из сканирования. Далее атакующим остаётся просто положить вредонос в одну из таких папок, что поможет обойти сканер защитного продукта.

По словам ряда пользователей, эта проблема существует как минимум восемь лет и затрагивает Windows 10 21H1 и Windows 10 21H2.

Как и любой другой антивирус, Microsoft Defender позволяет пользователям добавлять определённые директории, которые программа будет обходить при сканировании на наличие вредоносных программ. Как правило, такие исключения используются в случае ложноположительных срабатываний на какой-либо софт.

Поскольку от пользователя к пользователю защищённые каталоги будут отличаться, для киберпреступника это крайне ценная информация. Узнав, какие папки Microsoft Defender обходит при сканировании, атакующий может положить вредоносную программу именно туда.

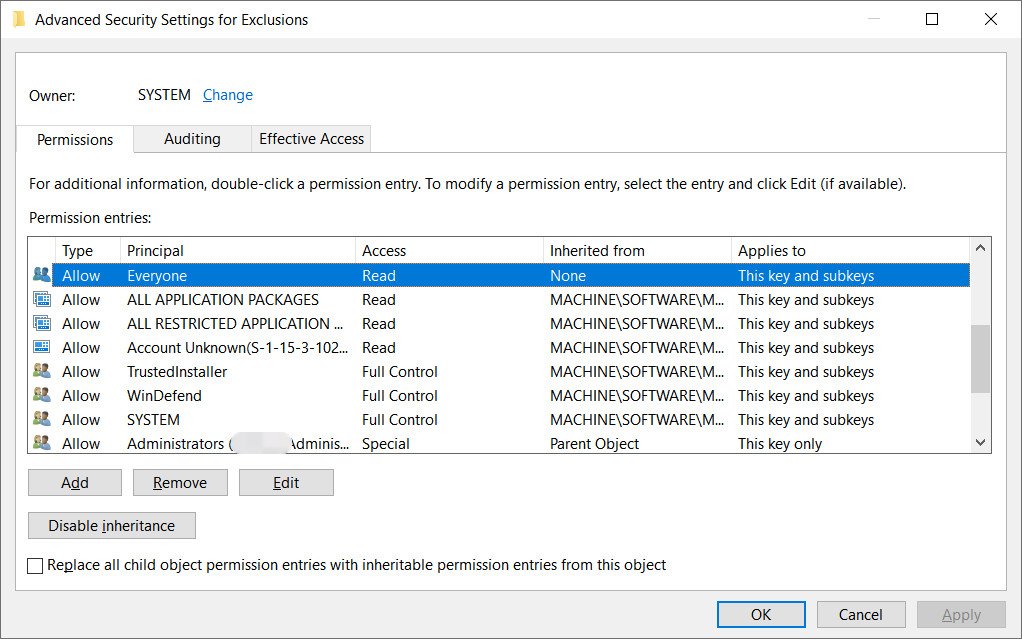
Независимо от привилегий, которыми обладает пользователь, он может запросить в системном реестре Windows всю необходимую информацию о путях-исключениях в Microsoft Defender.


Антонио Кокомаци из SentinelOne считает, что такая информация должна быть защищена в операционной системе. Тем не менее она открыта любому в Windows 10 версий 21H1 и 21H2. А вот Windows 11 эта проблема уже не затрагивает.

Специалисты BleepingComputer провели тесты, которые подтвердили, что вредоносная программа из исключённой директории запускается безо всяких препятствий со стороны встроенного антивируса. Исследователи использовали в ходе тестирования семейство программ-вымогателей Conti, которое легко детектируется Microsoft Defender в любой нормальной папке.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru