



Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

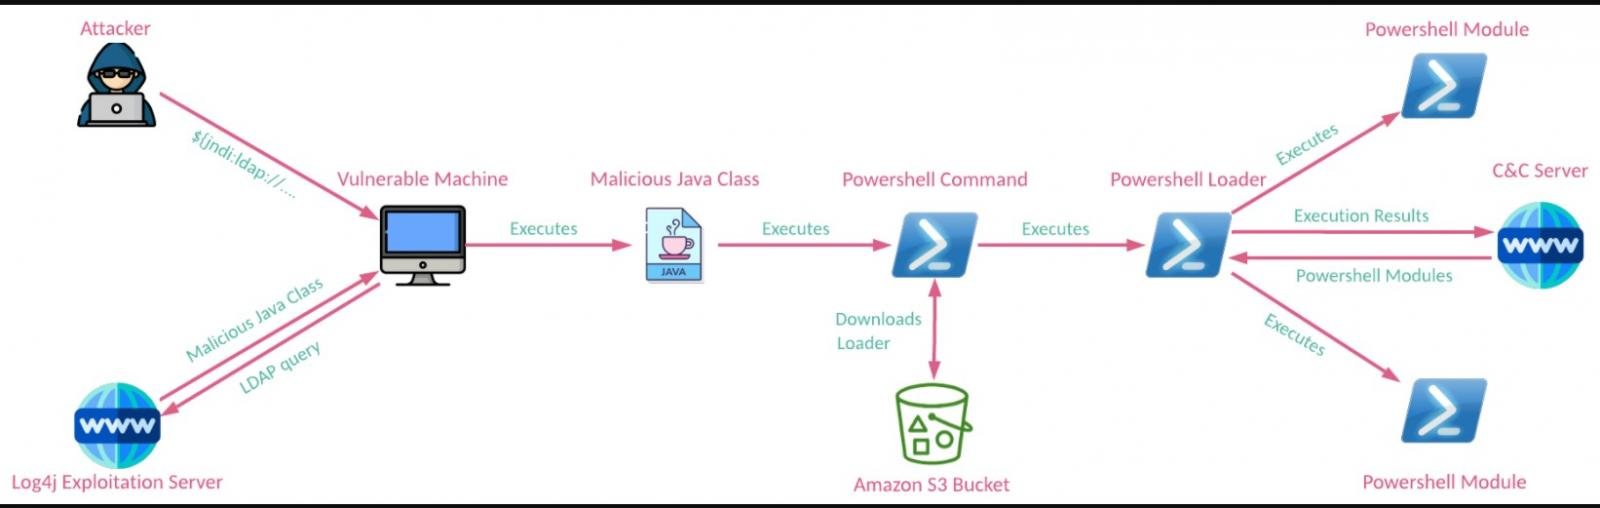
Правительственная хакерская группировка APT35 (также Charming Kitten или Phosphorus), за которой якобы стоят власти Ирана, запустила кибератаки, устанавливающие на компьютеры жертв PowerShell-бэкдор. Примечательно, что в этой кампании злоумышленники эксплуатируют уязвимость Log4Shell, всколыхнувшую мир ИБ под конец прошлого года.

Модульный пейлоад, фигурирующий в новых атаках, может поддерживать связь с командным сервером (C2), а также получать, расшифровывать и загружать дополнительные модули для расширения функциональности.

Используемый эксплойт Log4Shell предназначен для уязвимости CVE-2021-44228, которую выявили в декабре 2021 года в библиотеке для логирования — Apache Log4j. Как отметили специалисты Check Point, APT35 одной из первых взяла в оборот эксплойт, пока ещё не все успели установить выходящие патчи.

Спустя считаные дни после раскрытия информации о Log4Shell иранские хакеры уже вовсю сканировали Сеть на наличие уязвимых систем. Check Point, с самого начала наблюдавшая за этими атаками, отметила уже известную инфраструктуру CharmPower, которая раньше встречалась в кампаниях киберпреступной группировки.

В случае успешной эксплуатации CVE-2021-44228 злоумышленники устанавливают в систему жертвы модульный бэкдор, запуская PowerShell-команду с зашифрованным base64 пейлоадом. Далее на устройство устанавливается модуль из хранилища Amazon S3 Bucket, принадлежащего APT35.


Среди ключевых функций вредоносной программы исследователи отмечают следующие:

  • Валидация сетевого соединения. После запуска скрипт ждёт активного интернет-соединения, отправляя запросы HTTP POST домену google.com с параметром hi=hi.
  • Сбор информации о системе. Скрипт записывает версию Windows, имя компьютера и контент файла Ni.txt, хранящегося в каталоге $APPDATA.
  • Получение адреса C2-домена. Вредонос декодит C2-домен из жёстко заданного в коде URL — hxxps://s3[.]amazonaws[.]com/doclibrarysales/3. Ссылка хранится в том же «ведре» S3, что и сам бэкдор.
  • Получение, расшифровка и выполнение дополнительных модулей.

Напомним, что в прошлом месяце киберпреступники проникли на рабочий сервер компании Onus через уязвимость Log4Shell и смогли утащить из ведра Amazon S3 данные 2 миллионов клиентов.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru