



Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

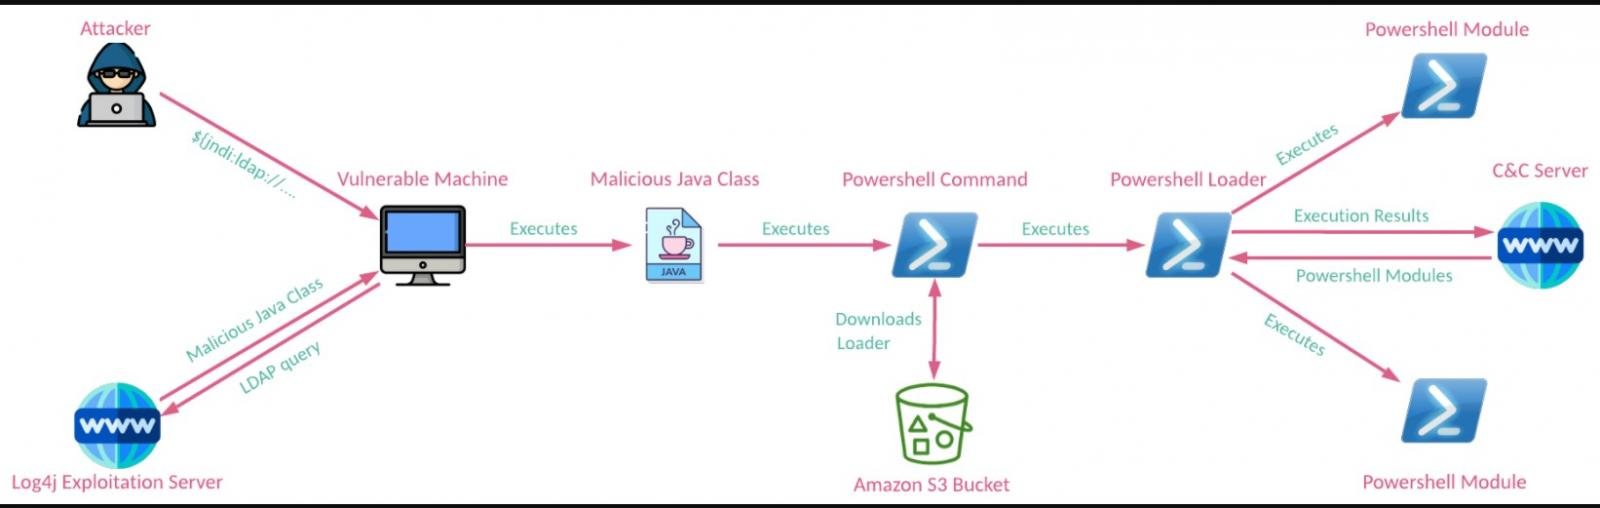
Правительственная хакерская группировка APT35 (также Charming Kitten или Phosphorus), за которой якобы стоят власти Ирана, запустила кибератаки, устанавливающие на компьютеры жертв PowerShell-бэкдор. Примечательно, что в этой кампании злоумышленники эксплуатируют уязвимость Log4Shell, всколыхнувшую мир ИБ под конец прошлого года.

Модульный пейлоад, фигурирующий в новых атаках, может поддерживать связь с командным сервером (C2), а также получать, расшифровывать и загружать дополнительные модули для расширения функциональности.

Используемый эксплойт Log4Shell предназначен для уязвимости CVE-2021-44228, которую выявили в декабре 2021 года в библиотеке для логирования — Apache Log4j. Как отметили специалисты Check Point, APT35 одной из первых взяла в оборот эксплойт, пока ещё не все успели установить выходящие патчи.

Спустя считаные дни после раскрытия информации о Log4Shell иранские хакеры уже вовсю сканировали Сеть на наличие уязвимых систем. Check Point, с самого начала наблюдавшая за этими атаками, отметила уже известную инфраструктуру CharmPower, которая раньше встречалась в кампаниях киберпреступной группировки.

В случае успешной эксплуатации CVE-2021-44228 злоумышленники устанавливают в систему жертвы модульный бэкдор, запуская PowerShell-команду с зашифрованным base64 пейлоадом. Далее на устройство устанавливается модуль из хранилища Amazon S3 Bucket, принадлежащего APT35.


Среди ключевых функций вредоносной программы исследователи отмечают следующие:

  • Валидация сетевого соединения. После запуска скрипт ждёт активного интернет-соединения, отправляя запросы HTTP POST домену google.com с параметром hi=hi.
  • Сбор информации о системе. Скрипт записывает версию Windows, имя компьютера и контент файла Ni.txt, хранящегося в каталоге $APPDATA.
  • Получение адреса C2-домена. Вредонос декодит C2-домен из жёстко заданного в коде URL — hxxps://s3[.]amazonaws[.]com/doclibrarysales/3. Ссылка хранится в том же «ведре» S3, что и сам бэкдор.
  • Получение, расшифровка и выполнение дополнительных модулей.

Напомним, что в прошлом месяце киберпреступники проникли на рабочий сервер компании Onus через уязвимость Log4Shell и смогли утащить из ведра Amazon S3 данные 2 миллионов клиентов.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru