



Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Киберпреступники запустили хорошо подготовленную кампанию, нацеленную на исследователей и разработчиков. В ходе этих атак злоумышленники используют вредоносную версию .NET-приложения dnSpy, которая помогает им устанавливать на компьютер жертвы трояны и вредоносные криптомайнеры.

dnSpy является популярным отладчиком и редактором .NET-сборок, предназначенным для модификации и декомпиляции программ. Исследователи в области кибербезопасности обычно используют dnSpy при анализе .NET-вредоносов.

Несмотря на то что этот дебаггер уже не поддерживается изначальными девелоперами, на GitHub доступен исходный код. Там же можно найти активно разрабатываемую версию, которую любой желающий может клонировать и модифицировать.

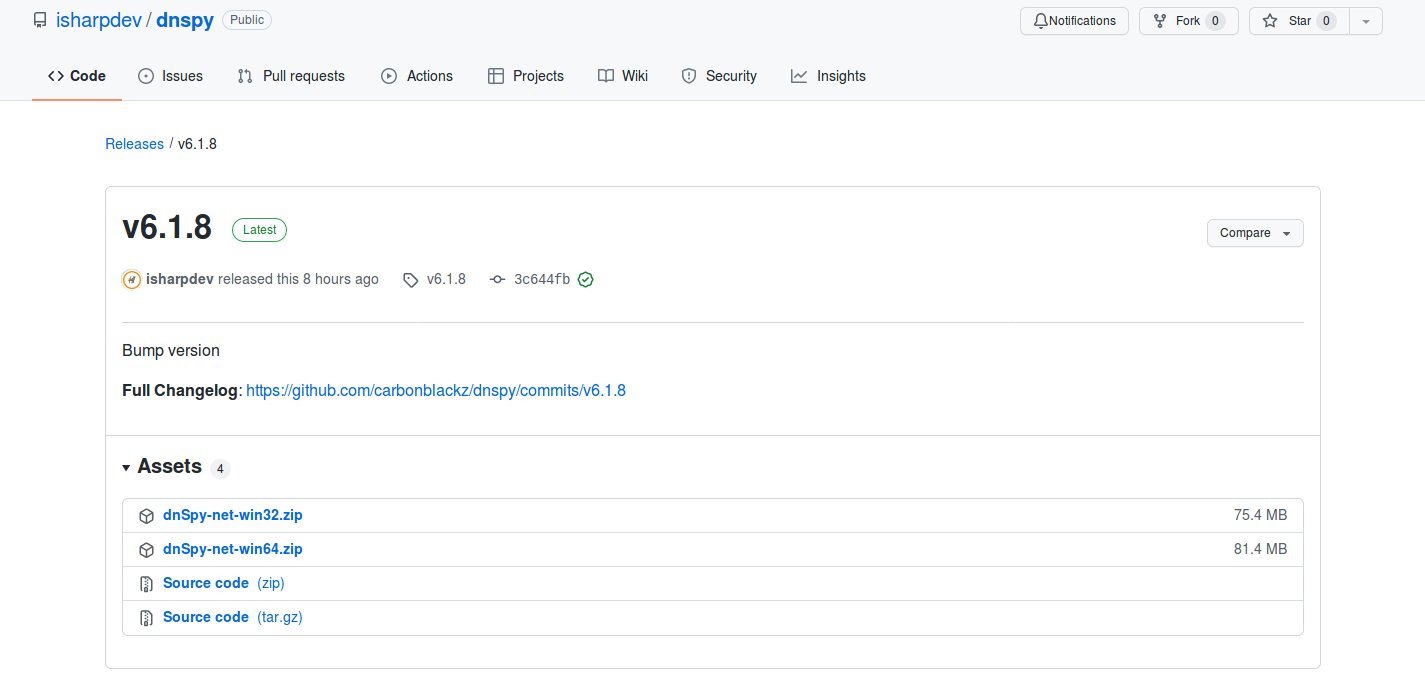
Именно этим и воспользовались киберпреступники, создавшие репозиторий GitHub со скомпилированной версией dnSpy. Установившие себе эту версию эксперты получали целый коктейль из вредоносных программ: майнеры, троян Quasar, куча неизвестных пейлоадов и даже софт, модифицирующий буфер обмена и ворующий криптовалюту.

На вредоносную версию dnSpy обратили внимание специалисты MalwareHunterTeam, по словам которых злоумышленники изначально разместили злонамеренный отладчик по адресу https://github[.]com/carbonblackz/dnSpy/, а потом переместили его сюда — https://github[.]com/isharpdev/dnSpy.


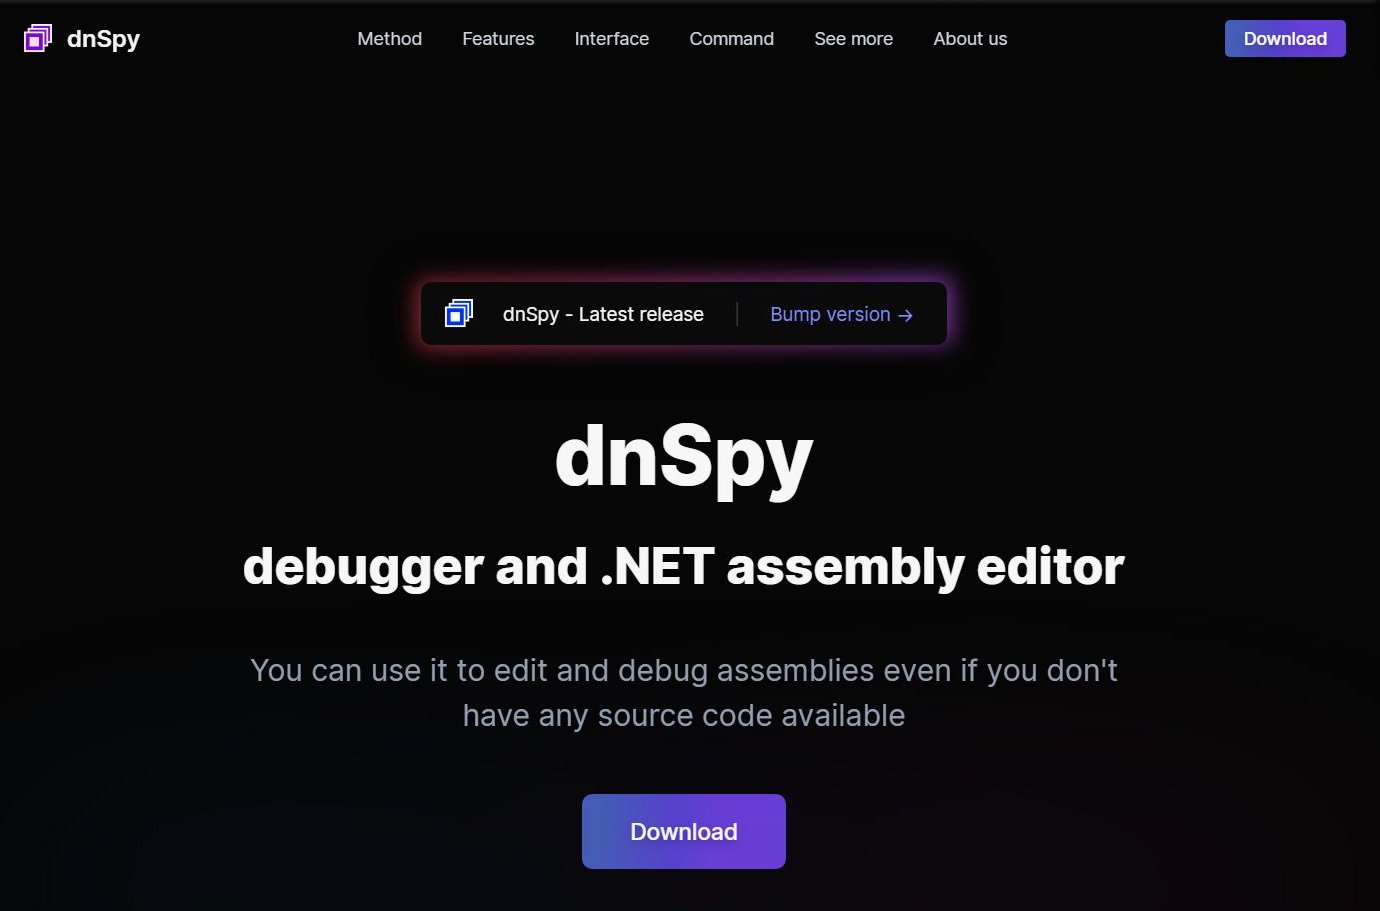
Интересно, что злодеи пошли и дальше, создав веб-сайт dnSpy[.]net, который выглядел очень убедительно и профессионально. Сейчас ресурс недоступен, но специалисты успели снять скриншот.


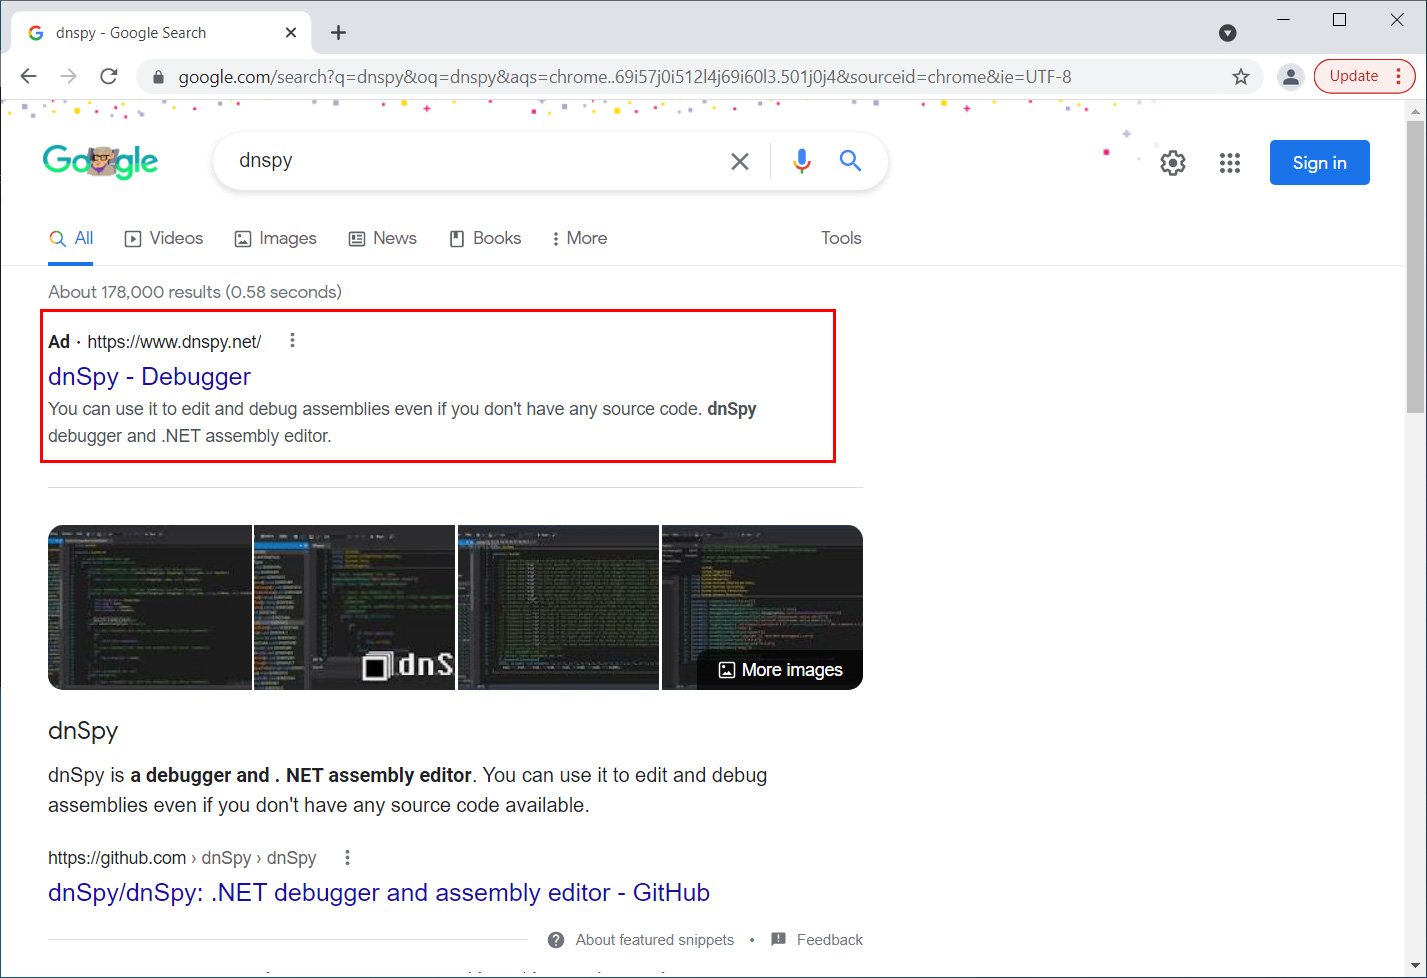
Преступники даже запустили рекламную кампанию, продвигая свой сайт в поисковых выдачах популярных систем: Bing, Yahoo, AOL, Yandex и Ask.com.


Вредоносная версия dnSpy детектируется рядом весьма авторитетных антивирусных движков на площадке VirusTotal.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru