



Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Киберпреступники запустили хорошо подготовленную кампанию, нацеленную на исследователей и разработчиков. В ходе этих атак злоумышленники используют вредоносную версию .NET-приложения dnSpy, которая помогает им устанавливать на компьютер жертвы трояны и вредоносные криптомайнеры.

dnSpy является популярным отладчиком и редактором .NET-сборок, предназначенным для модификации и декомпиляции программ. Исследователи в области кибербезопасности обычно используют dnSpy при анализе .NET-вредоносов.

Несмотря на то что этот дебаггер уже не поддерживается изначальными девелоперами, на GitHub доступен исходный код. Там же можно найти активно разрабатываемую версию, которую любой желающий может клонировать и модифицировать.

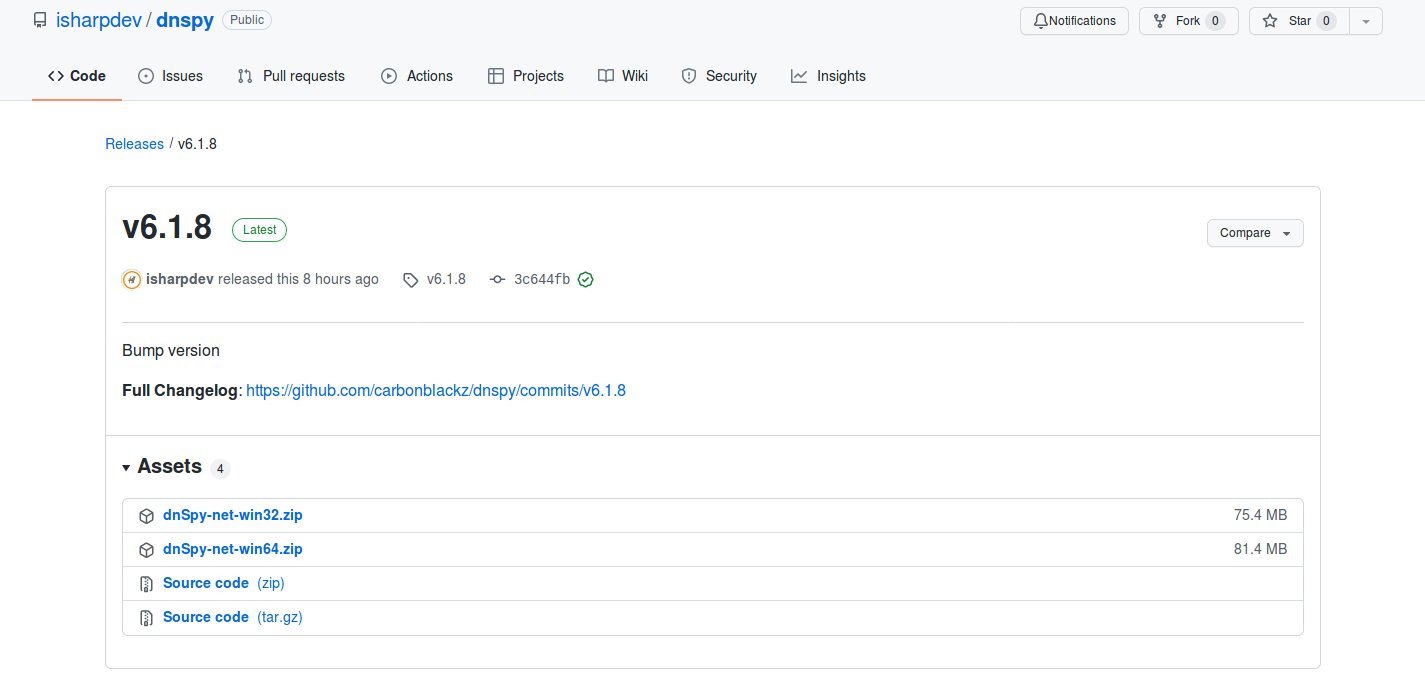
Именно этим и воспользовались киберпреступники, создавшие репозиторий GitHub со скомпилированной версией dnSpy. Установившие себе эту версию эксперты получали целый коктейль из вредоносных программ: майнеры, троян Quasar, куча неизвестных пейлоадов и даже софт, модифицирующий буфер обмена и ворующий криптовалюту.

На вредоносную версию dnSpy обратили внимание специалисты MalwareHunterTeam, по словам которых злоумышленники изначально разместили злонамеренный отладчик по адресу https://github[.]com/carbonblackz/dnSpy/, а потом переместили его сюда — https://github[.]com/isharpdev/dnSpy.


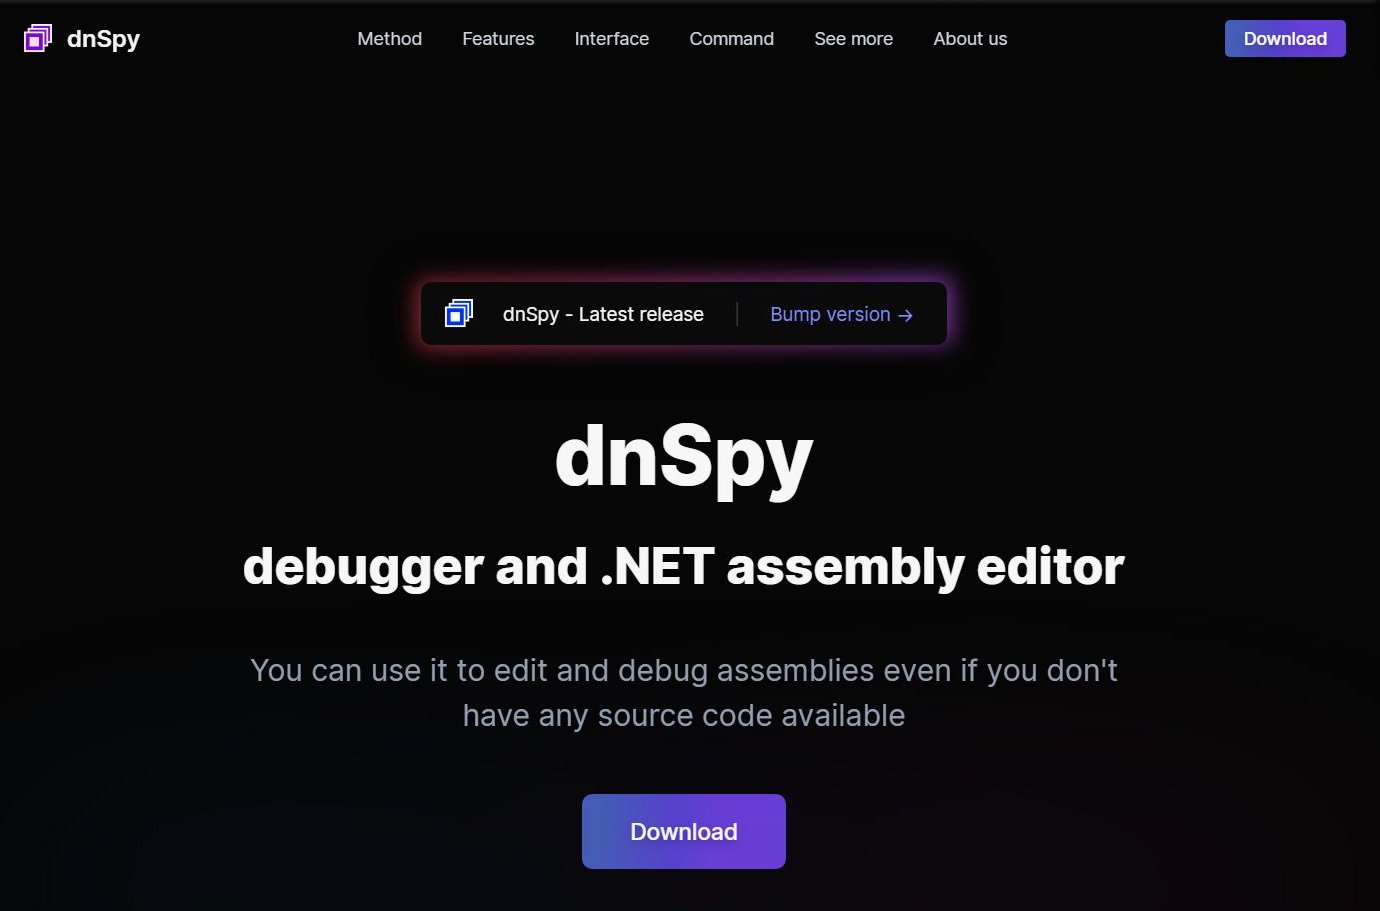
Интересно, что злодеи пошли и дальше, создав веб-сайт dnSpy[.]net, который выглядел очень убедительно и профессионально. Сейчас ресурс недоступен, но специалисты успели снять скриншот.


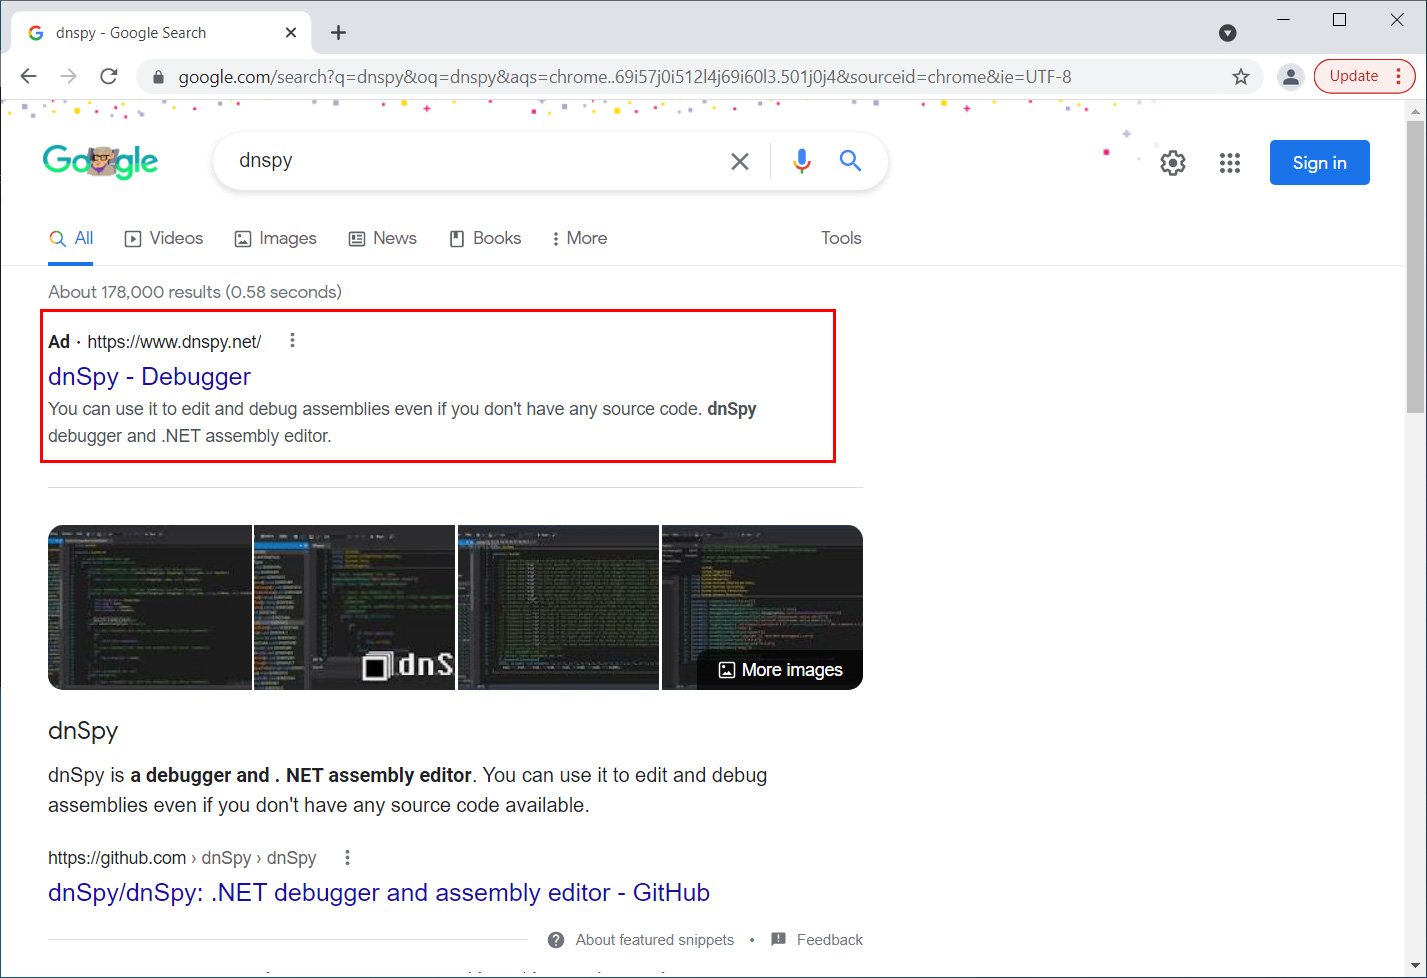
Преступники даже запустили рекламную кампанию, продвигая свой сайт в поисковых выдачах популярных систем: Bing, Yahoo, AOL, Yandex и Ask.com.


Вредоносная версия dnSpy детектируется рядом весьма авторитетных антивирусных движков на площадке VirusTotal.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru