



Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

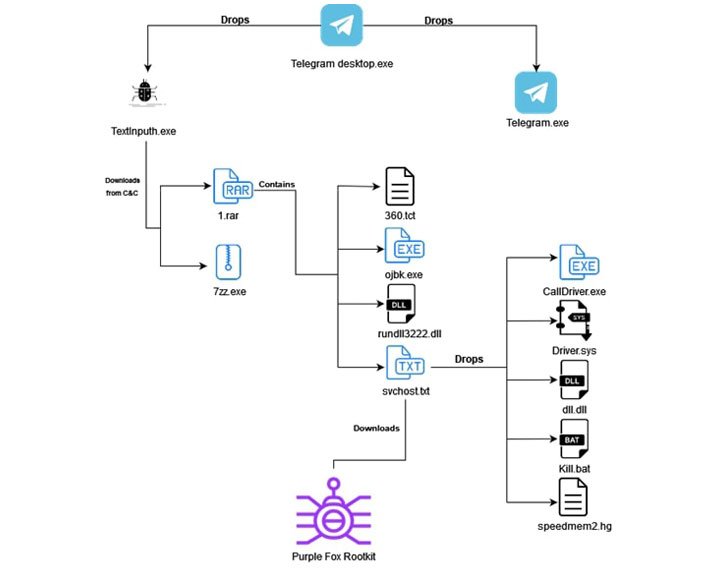
Эксперты Minerva Labs предупреждают о вредоносных установщиках популярного мессенджера Telegram. Как отметили специалисты, троянизированная версия инсталлятора устанавливает в систему Windows бэкдор Purple Fox.

Впервые Purple Fox попал в поле зрения исследователей в 2018 году и отметился функциональными возможностями руткита, которые позволяют ему уходить от детектирования антивирусными средствами.

В марте 2021 года мы писали, что операторы Purple Fox добавили вредоносной программе функции червя, чтобы он мог свободно распространяться по всей экосистеме Microsoft Windows. С помощью зловреда злоумышленники организуют ботнет, добывающий им криптовалюту.

О новой кампании Purple Fox рассказали специалисты Minerva Labs, отметившие в своём блоге следующее:

«Киберпреступникам удалось скрыть свои кибератаки от посторонних глаз, поскольку они разделили вредоносную нагрузку на несколько небольших файлов, большая часть которых практически не детектируется антивирусными движками. Последняя стадия этих атак приводит к установке руткита Purple Fox в систему жертвы».

«Возможности руткита помогают вредоносной программе действовать менее заметно. Например, Purple Fox может дольше оставаться в операционной системе жертвы, а за это время он вполне способен установить дополнительные зловреды».

В описанной экспертами кампании операторы используют в качестве приманки установочные файлы мессенджера Telegram. Они задействуют AutoIt-скрипт, загружающий легитимный инсталлятор мессенджера, а также злонамеренный исполняемый файл TextInputh.exe.


Перед заключительным этапом атаки Purple Fox блокирует процессы известных антивирусов, чтобы избежать детектирования.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru