



Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Знаменитый сервис Have I Been Pwned, собирающий информацию об утечках и позволяющий проверить свои данные на предмет компрометации, добавил 441 000 аккаунтов в свою базу. Эти учётные записи объединяет одно: все они были украдены в ходе кампаний операторов вредоноса RedLine.

RedLine на текущий момент является, пожалуй, самым распространённым инфостилером. Киберпреступники распространяют его с помощью фишинга, писем с вредоносными вложениями, YouTube-скама и варезных сайтов.

Сразу после установки в систему RedLine пытается украсть cookies-файлы, учётные данные, информацию о банковских картах, данные автозаполнения форм в браузерах и т. п. Помимо этого, вредонос может извлекать данные из VPN- и FTP-клиентов, красть из криптовалютных кошельков, загружать дополнительный софт и выполнять команды.

Все скомпрометированные сведения помещаются в архив с именем «logs» и загружаются в таком виде на удалённый сервер. В дальнейшем украденные учётные данные используются для дальнейшего взлома других аккаунтов или для продажи на рынках дарквеба — 5 долларов за одну учётку.

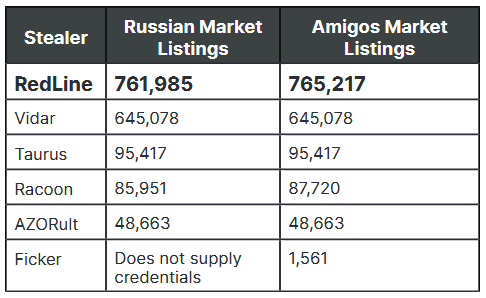
Напомним, что в октябре 2021 года RedLine стал основным поставщиком скомпрометированных данных на форумы дарквеба. Этот зловред обошёл даже таких корифеев киберугроз, как Racoon, Taurus и Vidar.


А ближе к концу года RedLine в очередной раз напомнил пользователям, что хранить пароли в браузерах нельзя. Купить вредоносную программу можно за 200 долларов, поэтому начинающим киберпреступникам не составит труда использовать его в атаках.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru