



Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

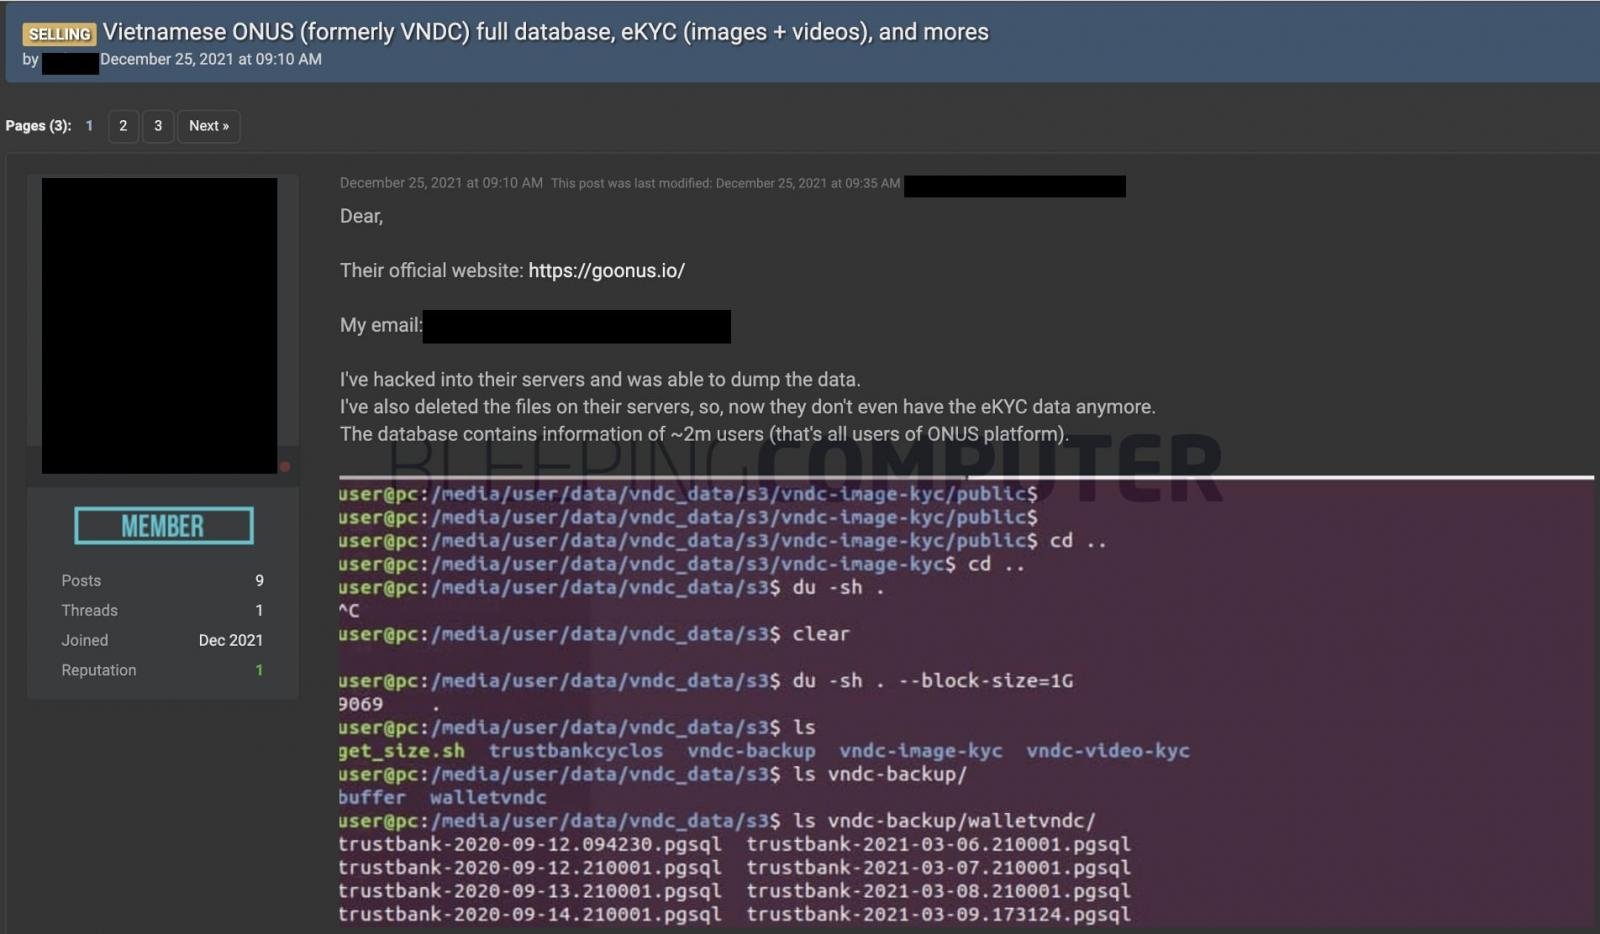
В результате кибератаки на брокера криптовалют Onus (ранее VNDC) ПДн почти 2 млн пользователей торговой платформы утекли в Сеть. Как оказалось, хакеры проникли на рабочий сервер компании через уязвимость Log4Shell, получили доступ к облачному хранилищу и выкрали клиентскую базу, которая теперь выставлена на продажу.

Созданная вьетнамцами и зарегистрированная в Сингапуре компания выпустила собственное приложение для торговли криптовалютой в марте прошлого года. По оценке Onus, им пользуются 1,8 млн человек в 20+ странах; 600 тыс. из них подписаны на услугу eKYC (Electronic Know Your Customer, электронной проверки «знай своего клиента»), позволяющую быстро проходить все проверки в рамках процедуры аутентификации.

Кража со взломом, о которой идет речь, произошла в период с 11 по 13 декабря. Злоумышленники обнаружили в Cyclos-сервере уязвимость Log4Shell (CVE-2021-44228, пропатчена в Log4j 2.15.0 и выше), применили эксплойт и установили бэкдоры.

Участники проекта Cyclos (софт для PoS и платежных систем) предупредили клиента об угрозе, и тот принял меры, но опоздал. Взломщики успели похозяйничать на сервере, который, по словам Onus, использовался только для нужд программирования, и обнаружили, что оттуда можно заглянуть в хранилище жертвы на AWS.

Слабые настройки доступа к арендованным серверам Amazon S3 позволили незваным гостям выкачать закрытую информацию — личные данные клиентов вьетнамского брокера. С жертвы взлома стали требовать $5 млн под угрозой публикации краденого, а когда та отказалась платить, выставили дампы на продажу на профильном сайте.


Согласно сообщению Onus, украденные записи содержали ПДн большого числа пользователей, в том числе имена, адреса места жительства, email, номера телефона, хешированные пароли, истории транзакций, а также информацию, на основе которой производятся проверки eKYC (паспортные данные, видеоселфи). Финансовые активы клиентов атака не затронула, но всех просят на всякий случай сменить пароль в приложении.

Авторы атаки оценили свой улов в 1,92 млн записей; около 90% клиентов Onus, по их словам, оказались вьетнамцами. Хакеры также заявили, что исходные файлы жертвы на сервере Amazon они удалили.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru