



Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Калифорнийская компания Shutterfly, известный поставщик услуг по изготовлению фотоподарков, расследует атаку шифровальщика Conti, нарушившего работу ряда ее сервисов, в том числе в корпоративной сети и на производстве. Злоумышленники уверяют, что им удалось заразить свыше 4 тыс. устройств и 120 серверов с установленным софтом VMware ESXi.

По данным BleepingComputer, вредоносная атака на сети Shutterfly произошла две недели назад. Взломщики украли важные документы и учетные данные и потребовали многомиллионный выкуп за дешифратор.

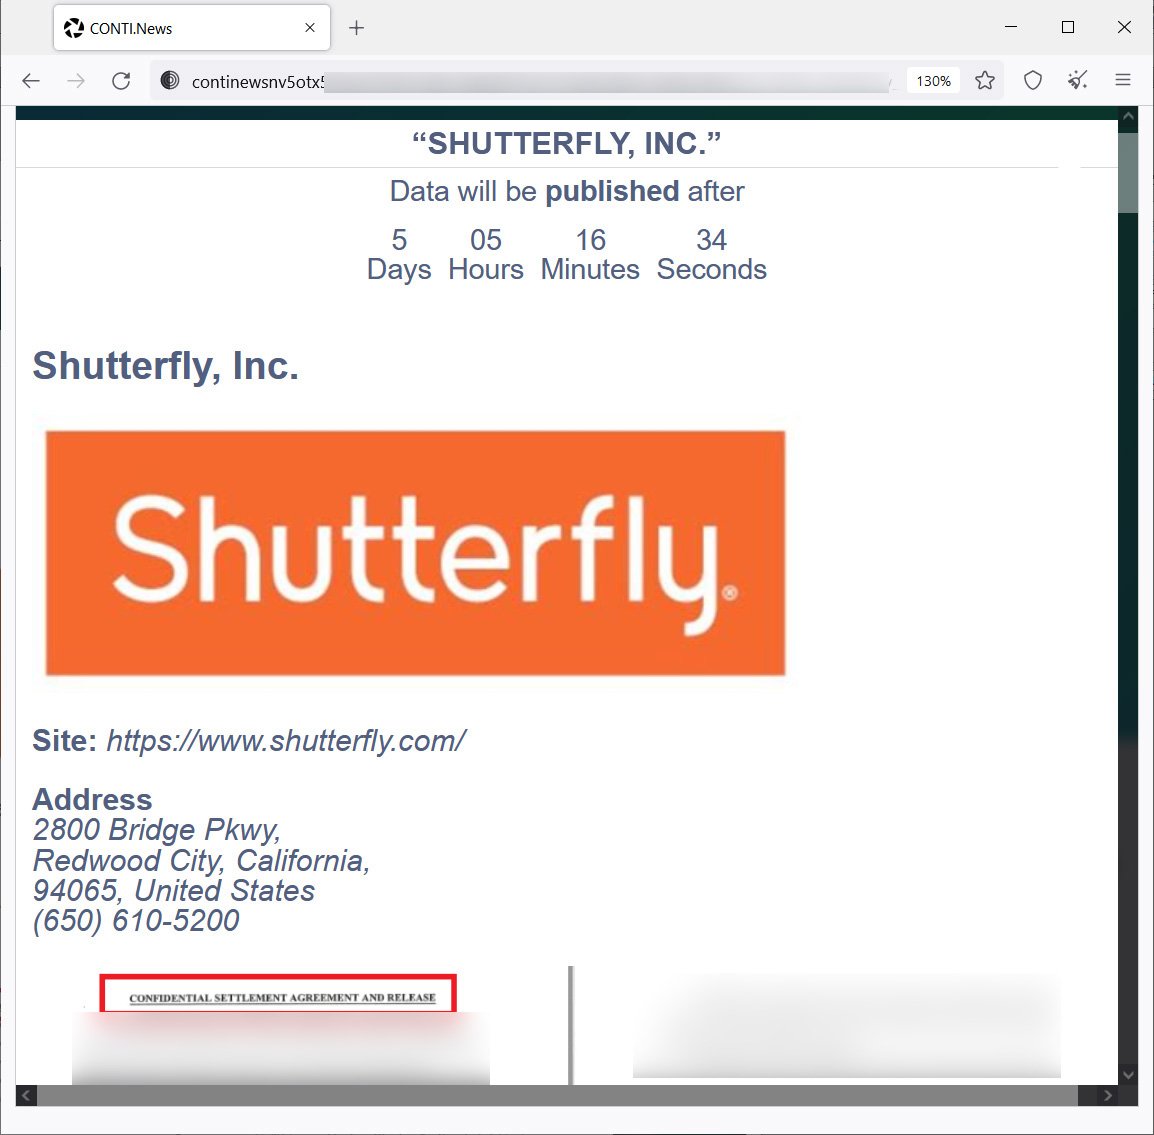
Операторы Conti также создали персональную страницу Shutterfly со скриншотами содержимого файлов, якобы украденных у жертвы, и пригрозили публикацией в случае неуплаты выкупа.


На скриншотах, по слухам, представлены заключенные договоры, информация о банковских счетах, логины и пароли к корпоративным сервисам, расчетные документы и записи, похожие на клиентские данные. Авторы атаки также утверждают, что заполучили исходный код интернет-магазина Shutterfly — только непонятно, которого: компания ведет бизнес под разными брендами.

В ответ на запрос BleepingComputer представитель Shutterfly подтвердил факт атаки с использованием шифровальщика, подчеркнув, что она затронула только сайты Lifetouch, BorrowLeneses и Groovebook, а также производственные и некоторые корпоративные системы. Основной сайт, Shutterfly.com, и сервисы Snapfish, TinyPrints и Spoonflower не пострадали.

К расследованию привлечены сторонние эксперты, правоохранительные органы уже поставлены в известность. Примечательно, что в своем заявлении Shutterfly отметила, что не хранит финансовую информацию клиентов, поэтому такие данные не могли попасть в руки хакеров. В то же время источник BleepingComputer сообщил, что на одном из скриншотов, приготовленных для публикации, видны последние четыре цифры номера платежной карты.

Владельцы Conti предоставляют его в пользование по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга). Засев зловреда зачастую осуществляется с помощью трояна TrickBot или загрузчика BazarLoader.

В прошлом году операторы шифровальщика провели атаку на ИТ-компанию Advantech, в этом — на Министерство здравоохранения Ирландии и компанию SAC Wireless (дочку Nokia). В настоящее время Conti, по оценке Group-IB, превосходит всех своих собратьев по агрессивности.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru