



Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

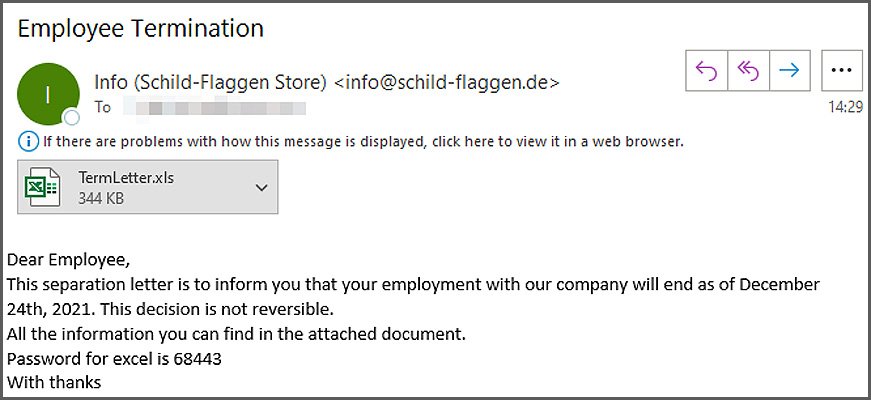
Новая спам-кампания, нацеленная на засев трояна Dridex, использует форму уведомления о расторжении трудового договора. Злоумышленники, по всей видимости, надеются, что шок заставит получателя открыть приаттаченный вредоносный документ Excel.

Банковский троян Dridex давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Распространяется он, как правило, через вложения в спам — обычно это документы Microsoft Office со специальным макросом.

Новые зловредные письма, обнаруженные экспертами, сообщают получателю о скоропалительном увольнении. Автор поддельного уведомления подчеркивает, что принятое решение — окончательное, и отмены приказа не будет.


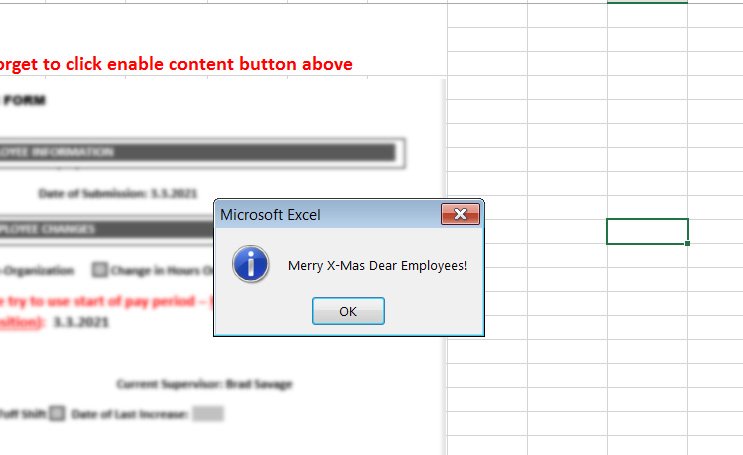
При открытии вложенного файла пользователю выводится размытая, нечитаемая форма с подсказкой включить активный контент — якобы для получения четкого изображения. Клик по вставленной кнопке выбрасывает издевательское поздравление с Рождеством.


Пока жертва переваривает это неуместное приветствие, активированный макрос создает в C:\ProgramData вредоносный HTA-файл с произвольным именем и запускает его на исполнение. Зловред замаскирован под RTF, но содержит VBScript, который загружает с Discord файл с шутливым именем jesusismyfriend.bin — трояна Dridex.

На этой неделе также стало известно о попытках распространения Dridex через эксплойт CVE-2021-44228 (Log4Shell), злоумышленники при этом используют отличный от PoC инструмент атаки.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru