



Opera работает над функцией защиты важных данных в буфере обмена

Opera работает над функцией защиты важных данных в буфере обмена

Opera работает над функцией защиты важных данных в буфере обмена

Команда разработчиков браузера Opera работает над новой функцией Paste Protection, которая должна будет мониторить буфер обмена и защищать его от перехвата и модификации. Напомним, что в последнее время часто встречаются вредоносы, работающие с буфером обмена. Например, они подменяют скопированные адреса криптовалютных кошельков.

Новая функциональность появилась в бета-версии Opera 83 для разработчиков, после чего плавно перешла в тестовую версию под номером 84.

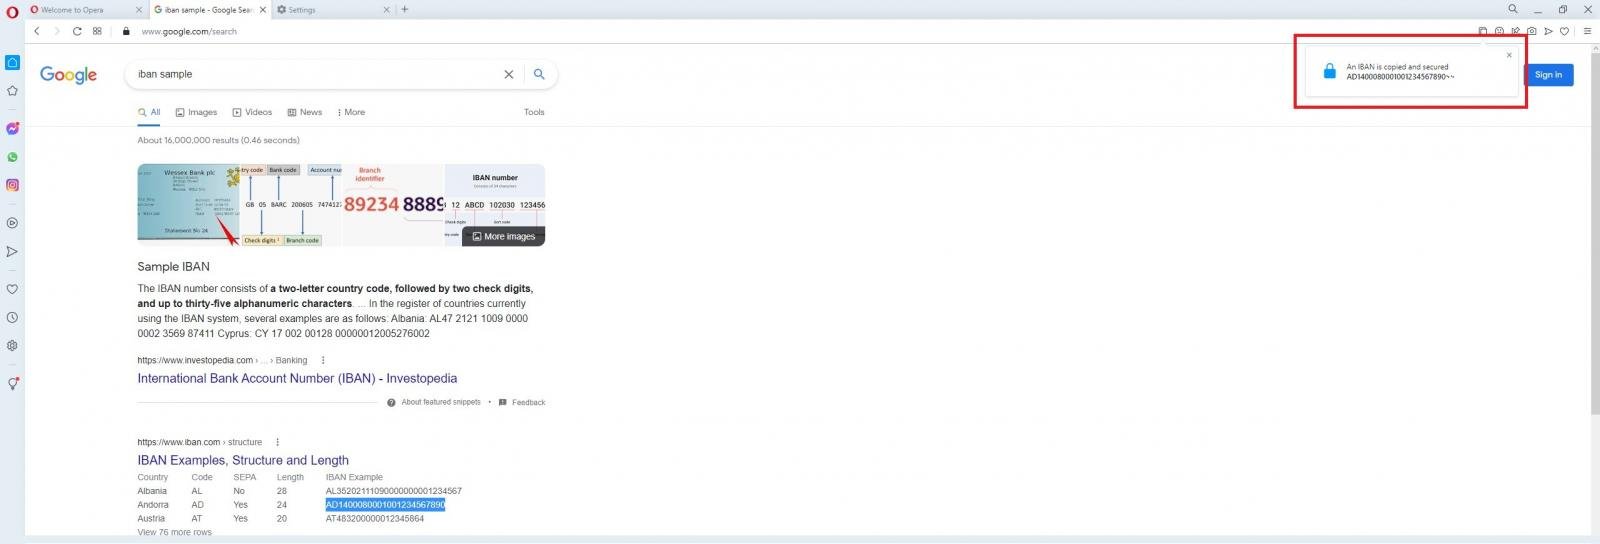
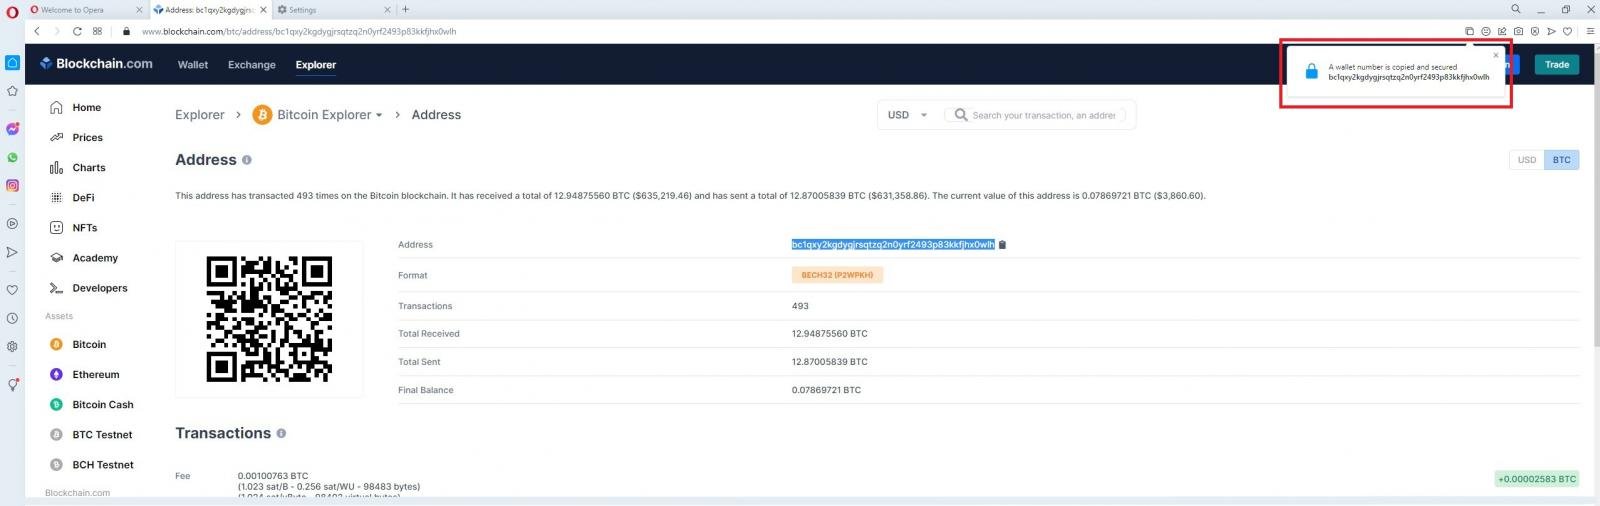
Что хорошо для пользователя — Paste Protection работает автоматически, следя за тем, что попадает в буфер обмена. Если там находится условно конфиденциальная информация, функция «заблокирует» буфер.

Когда пользователь копирует важные данные, браузер выдаёт всплывающее сообщение в правом углу экрана, возвещающее о том, что скопированные сведения надёжно защищены. Помимо этого, Opera уведомит, если какое-либо приложение попытается получить доступ к буферу обмена.

Например, адреса кошельков IBAN и Bitcoin будут мониториться, однако странно, что разработчики пока не добавили ту же защиту для данных банковских карт, адресов электронной почты, логинов и паролей и т. п.


Из современных вредоносных программ буфер обмена проверят, например, шпион PseudoManuscrypt, которому удалось проникнуть на 35 000 компьютеров, в том числе в России.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru