



Opera работает над функцией защиты важных данных в буфере обмена

Opera работает над функцией защиты важных данных в буфере обмена

Opera работает над функцией защиты важных данных в буфере обмена

Команда разработчиков браузера Opera работает над новой функцией Paste Protection, которая должна будет мониторить буфер обмена и защищать его от перехвата и модификации. Напомним, что в последнее время часто встречаются вредоносы, работающие с буфером обмена. Например, они подменяют скопированные адреса криптовалютных кошельков.

Новая функциональность появилась в бета-версии Opera 83 для разработчиков, после чего плавно перешла в тестовую версию под номером 84.

Что хорошо для пользователя — Paste Protection работает автоматически, следя за тем, что попадает в буфер обмена. Если там находится условно конфиденциальная информация, функция «заблокирует» буфер.

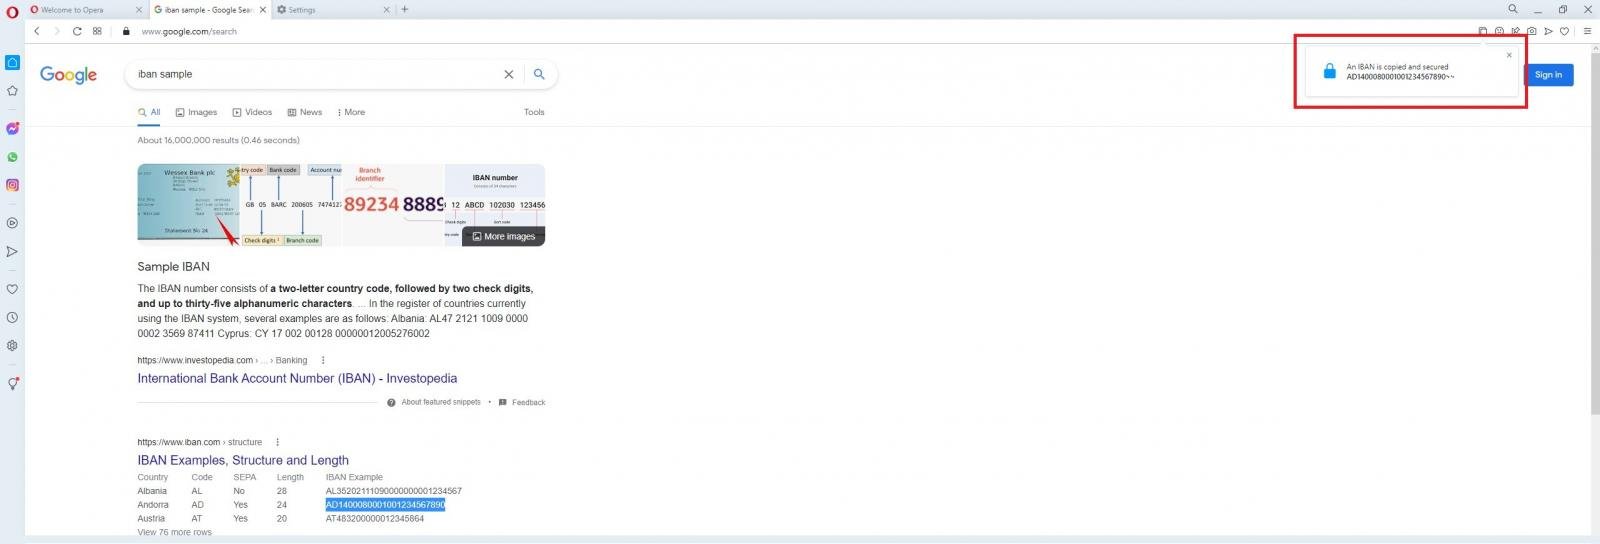
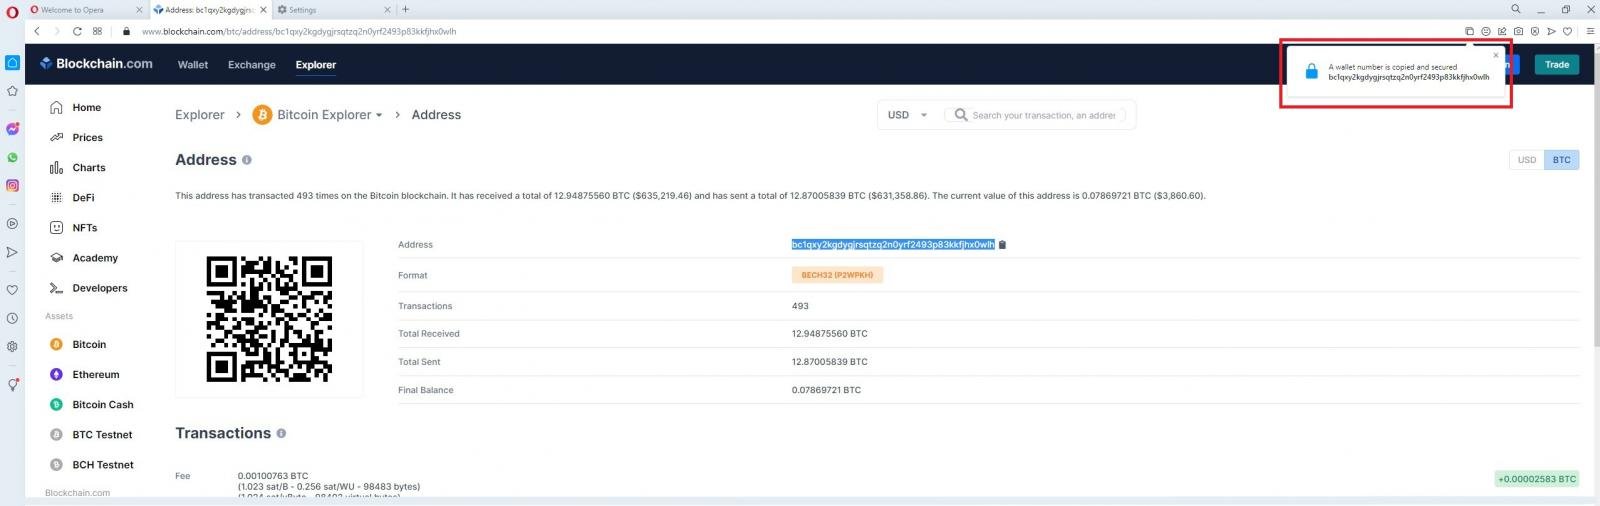
Когда пользователь копирует важные данные, браузер выдаёт всплывающее сообщение в правом углу экрана, возвещающее о том, что скопированные сведения надёжно защищены. Помимо этого, Opera уведомит, если какое-либо приложение попытается получить доступ к буферу обмена.

Например, адреса кошельков IBAN и Bitcoin будут мониториться, однако странно, что разработчики пока не добавили ту же защиту для данных банковских карт, адресов электронной почты, логинов и паролей и т. п.


Из современных вредоносных программ буфер обмена проверят, например, шпион PseudoManuscrypt, которому удалось проникнуть на 35 000 компьютеров, в том числе в России.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru