



Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Анализ внутренних систем компании, пораженных шифровальщиком, показал, что взломщики использовали доступ по RDP с локальными правами администратора. Исследователи из AhnLab также отметили, что во всех случаях пароль был одинаков и не менялся последние год или два.

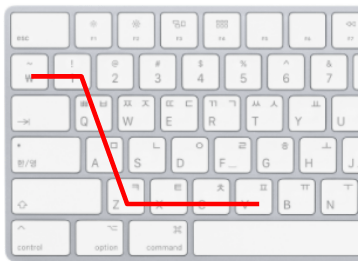
Расшифровка NTLM-хеша выявила админ-пароль — `1qazxcv; на первый взгляд он соответствовал стандартным требованиям: содержал буквы, цифру и специальный знак. Тем не менее, эксперты признали его слабым, так как последовательность символов была задана по хорошо известному шаблону:


Пострадавшая компания использовала решение Microsoft Active Directory, однако на всех зараженных устройствах была включена учетная запись администратора, открывающая доступ по RDP. По всей видимости, хакеры вначале взломали одну из внутренних систем, получили локальный админ-пароль, а затем начали сканировать сеть в поисках машин с теми же ключами.

По данным AhnLab, другие компании тоже зачастую используют один и тот же неизменный пароль для внутренних серверов и рабочих мест — чтобы облегчить доступ сотрудникам. Однако в случае кибератаки подобная практика может привести к катастрофическим последствиям.

Во избежание неприятностей эксперты советуют организациям соблюдать нехитрые правила безопасности:

  • не оставлять локальные админ-аккаунты включенными;
  • разнообразить пароли админ-доступа;
  • использовать только сильные пароли и менять их каждые три месяца или чаще;
  • регулярно проверять историю привилегированных учетных записей.
Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru