



Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый JavaScript-троян, обеспечивающий злоумышленникам удалённый доступ, распространяется с помощью социальной инженерии. Отличительной особенностью зловреда стала «бесфайловая» техника, помогающая избежать детектирования антивирусными средствами.

Исследователи из Prevailion назвали троян «DarkWatchman». Согласно анализу, этот вредонос задействует алгоритм генерации доменов (DGA) для идентификации инфраструктуры командного сервера (C2), а системный реестр Windows используется для всех операций с хранилищем — именно так троян обходит антивирусы.

По словам Мэтта Стэфорда и Шермана Смита из команды Prevailion, DarkWatchman может перекомпилироваться и обновляться, а также «использует новые методы закрепления в атакованной системе». Таким образом, авторы шагнули ещё дальше в развитии бесфайловых вредоносов.

Кстати, одной из жертв операторов нового трояна стала некая российская корпорация, которую атаковали, предположительно, в начале ноября. Учитывая функциональные возможности и назначение DarkWatchman, исследователи сделали вывод, что он используется в качестве разведывательного инструмента для кибервымогателей.

Интересно, что такой подход поможет киберпреступникам избавиться от необходимости нанимать сторонних хакеров, которые обычно отвечают за копирование и извлечение вредоносного файла в систему.

Использование DarkWatchman в качестве начального этапа атаки шифровальщика позволит злоумышленникам лучше контролировать всю операцию. Троян приходит жертвам с фишинговым письмом, замаскированным под уведомление о том, что свободное место на хранилище подходит к концу.

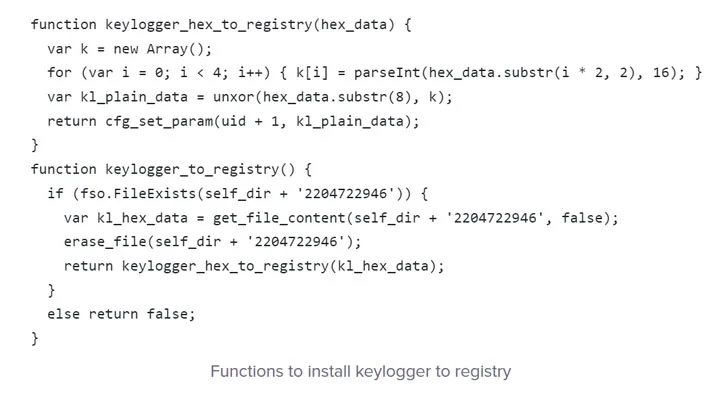
Помимо JavaScript-нагрузки, троян располагает кейлоггером, написанным на C#. Именно последний впоследствии хранится в системном реестре, чтобы избежать детектирования. Специалисты пока затрудняются сказать, какая именно группировка стоит за DarkWatchman.

Яндекс с нуля обучил полностью суверенную языковую модель

Яндекс представил Alice AI Foundation LLM — базовую версию новой языковой модели, полностью обученной с нуля. Компания самостоятельно собрала корпус, выбрала архитектуру и гиперпараметры, не используя готовые зарубежные модели.

Как сообщают «Ведомости», Alice AI Foundation содержит 80 млрд параметров и обучена на 18 трлн токенов. Благодаря архитектуре Mixture of Experts при обработке каждого токена активируются только 3 млрд параметров — весь 80-миллиардный коллектив одновременно будить не приходится. Контекстное окно достигает 262 144 токенов.

По внутренним тестам Яндекса, модель делит лидерство с Qwen3.5-35B-A3B-Base на задачах AIME 2026 и превосходит Nemotron-3-Super-120B-A12B-Base в ряде тестов на программирование, используя в четыре раза меньше активных параметров. В русскоязычных фактологических заданиях она также обошла более крупную DeepSeek-V4-Flash-Base с 284 млрд параметров. Впрочем, результаты получены на инфраструктуре самой компании и ещё нуждаются в независимой проверке.

Для оценки знаний, актуальных русскоязычной аудитории, Яндекс разработал бенчмарки WikiWebFacts и HardMultiQA. Первый проверяет знание дат, событий, определений и персоналий, второй — умение работать со сложными вопросами из медицины, права, ИТ и искусства. Наборы заданий, эталонные ответы и протоколы оценки опубликованы вместе с моделью.

Инженеры также переработали оптимизатор, совместив обмен данными между видеокартами с вычислениями и примерно вдвое ускорив шаги оптимизации. Каскад классификаторов сократил затраты на отбор обучающих документов в десятки раз, сохранив около 95% полезных материалов.

Веса, технические материалы и бенчмарки уже доступны на Hugging Face под Apache 2.0. Но это претрейн, а не готовый чат-бот: перед внедрением модель придётся дообучить и настроить. В будущем она станет полигоном для единой рассуждающей модели и ИИ-агентов «Алисы».

Яндекс называет разработку полностью суверенной, однако официальный порядок присвоения такого статуса в России заработает только в марте 2027 года.

RSS: Новости на портале Anti-Malware.ru