



Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый JavaScript-троян, обеспечивающий злоумышленникам удалённый доступ, распространяется с помощью социальной инженерии. Отличительной особенностью зловреда стала «бесфайловая» техника, помогающая избежать детектирования антивирусными средствами.

Исследователи из Prevailion назвали троян «DarkWatchman». Согласно анализу, этот вредонос задействует алгоритм генерации доменов (DGA) для идентификации инфраструктуры командного сервера (C2), а системный реестр Windows используется для всех операций с хранилищем — именно так троян обходит антивирусы.

По словам Мэтта Стэфорда и Шермана Смита из команды Prevailion, DarkWatchman может перекомпилироваться и обновляться, а также «использует новые методы закрепления в атакованной системе». Таким образом, авторы шагнули ещё дальше в развитии бесфайловых вредоносов.

Кстати, одной из жертв операторов нового трояна стала некая российская корпорация, которую атаковали, предположительно, в начале ноября. Учитывая функциональные возможности и назначение DarkWatchman, исследователи сделали вывод, что он используется в качестве разведывательного инструмента для кибервымогателей.

Интересно, что такой подход поможет киберпреступникам избавиться от необходимости нанимать сторонних хакеров, которые обычно отвечают за копирование и извлечение вредоносного файла в систему.

Использование DarkWatchman в качестве начального этапа атаки шифровальщика позволит злоумышленникам лучше контролировать всю операцию. Троян приходит жертвам с фишинговым письмом, замаскированным под уведомление о том, что свободное место на хранилище подходит к концу.

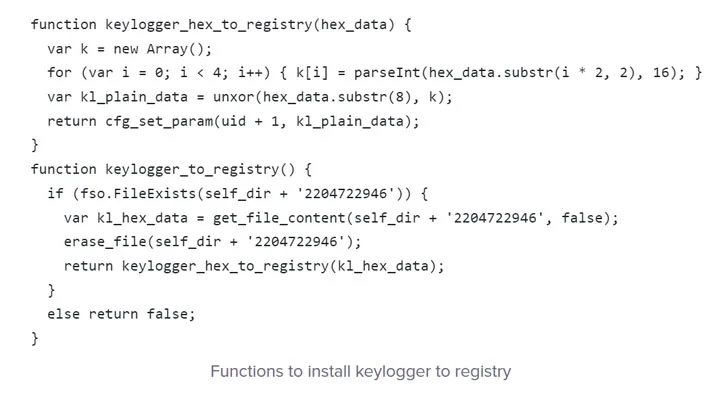
Помимо JavaScript-нагрузки, троян располагает кейлоггером, написанным на C#. Именно последний впоследствии хранится в системном реестре, чтобы избежать детектирования. Специалисты пока затрудняются сказать, какая именно группировка стоит за DarkWatchman.

WMX подарит год защиты от ботов покупателям ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru