



Kaspersky Symphony XDR комплексно защитит от сложных кибератак

Kaspersky Symphony XDR комплексно защитит от сложных кибератак

Kaspersky Symphony XDR комплексно защитит от сложных кибератак

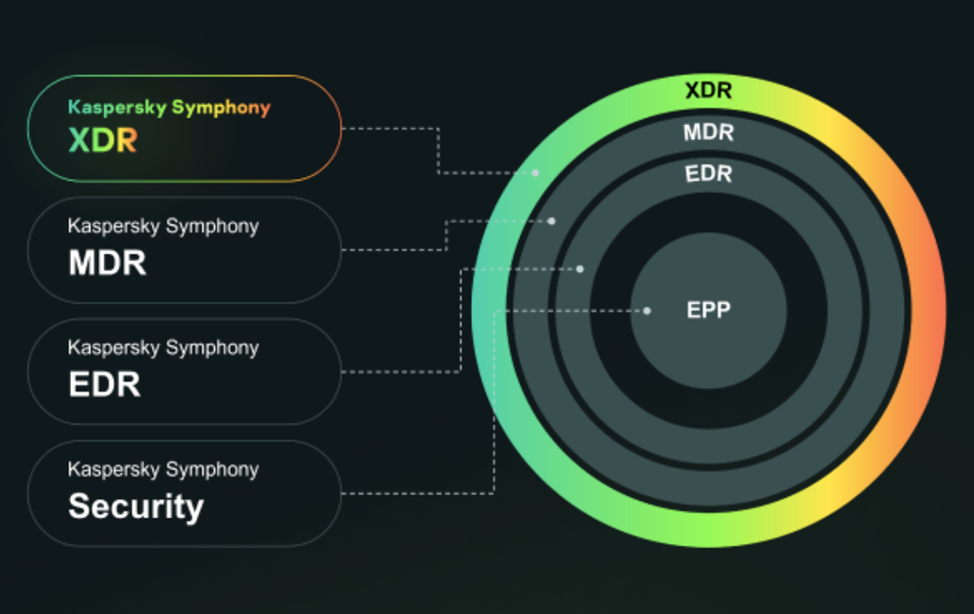
9 декабря «Лаборатория Касперского» на закрытом мероприятии для заказчиков объявила о запуске новой линейки продуктов – Kaspersky Symphony. По словам специалистов «Лаборатории Касперского», в основу каждого из четырех уровней лягут зарекомендовавшие себя технологии для защиты рабочих мест класса EPP и EDR, адаптированные к работе как на физических, так и в виртуальных средах, и дополненные расширенными инструментами для защиты от современных кибератак.

Таким образом, в рамках общего релиза «Лаборатория Касперского» представит Kaspersky Symphony Security, Kaspersky Symphony EDR, Kaspersky Symphony MDR и старший уровень Kaspersky Symphony XDR — решение, объединяющее в одной лицензии целый ряд технологий экспертного уровня.

Решение призвано защищать многочисленные точки входа от потенциальных киберугроз, развивать навыки рядовых сотрудников в области IT-безопасности и быстро встраиваться в существующую систему ИБ. Сама аббревиатура XDR в названии подразумевает, что «Лаборатория Касперского» сделала упор на комплексное противодействие сложным кибератакам за счет тесной интеграции проверенных временем инструментов.


Встроенный в Kaspersky Symphony XDR набор продуктов и модуль ГосСОПКА обеспечат высокий уровень соответствия требованиям российского законодательства, а автоматизированные сценарии взаимодействия всех элементов платформы помогут организациям существенно быстрее и с меньшими усилиями отражать сложные киберугрозы и APT-атаки.

Запуском новой линейки «Лаборатория Касперского» подтверждает свое стратегическое направление развития, обозначенное еще в середине 2021 года.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru