



Kaspersky Single Management Platform — представлен XDR 2.0 от Kaspersky

Kaspersky Single Management Platform — представлен XDR 2.0 от Kaspersky

Kaspersky Single Management Platform — представлен XDR 2.0 от Kaspersky

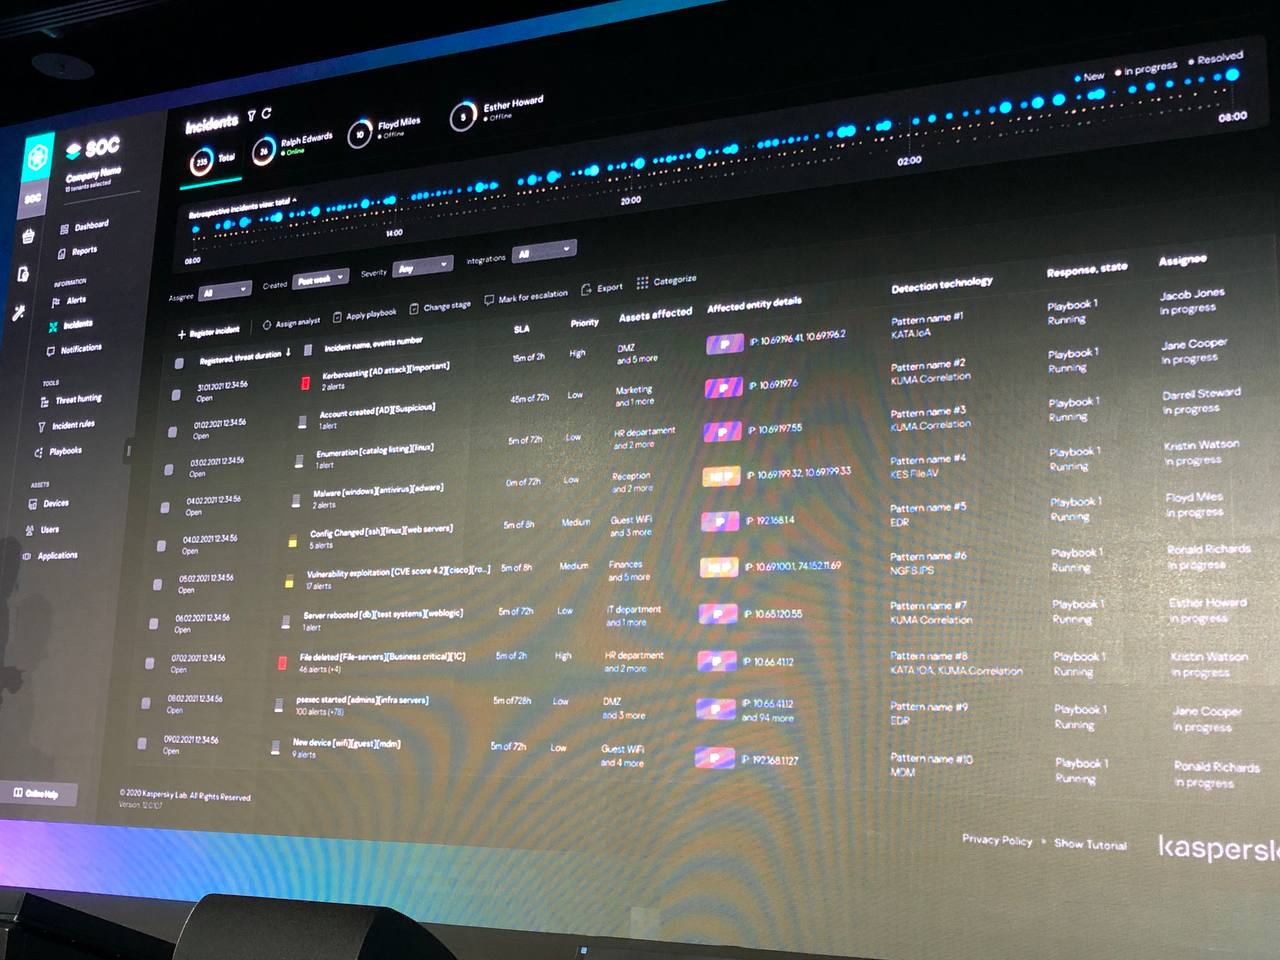
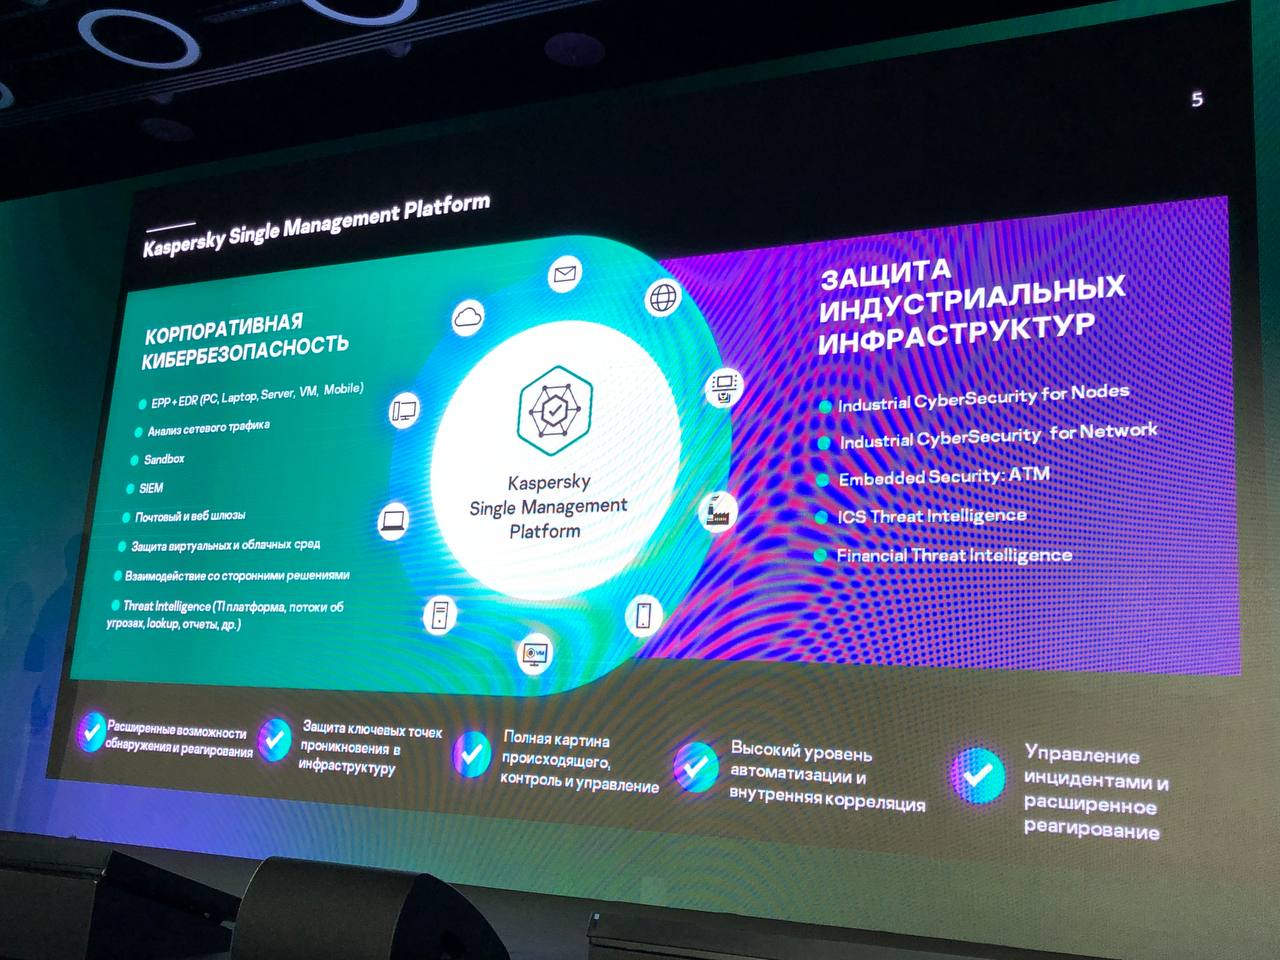
На конференции Kaspersky Security Day 2021, которая состоялась сегодня, 27 мая, специалисты компании «Лаборатория Касперского» представили новую платформу Kaspersky Single Management Platform, предназначенную для управления корпоративной безопасностью.

По сути, это система класса SOAR (Security Orchestration, Automation and Response) или, как говорят в «Лаборатории Касперского», — XDR 2.0.

Присутствующие на Kaspersky Security Day 2021 отметили отличный интерфейс Kaspersky Single Management Platform и назвали платформу «изюминкой» сегодняшней конференции.


По словам специалистов «Лаборатории Касперского», Kaspersky Single Management Platform предоставит расширенные возможности обнаружения киберугроз и реагирования на них, проконтролирует защиту ключевых точек проникновения в инфраструктуру, сформирует полную картину происходящего (контроль управления) и обеспечит высокий уровень автоматизации и внутренней корреляции.


Технические подробности скоро должны стать доступны общественности, поэтому ждём подборной информации от «Лаборатории Касперского».

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru