



Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

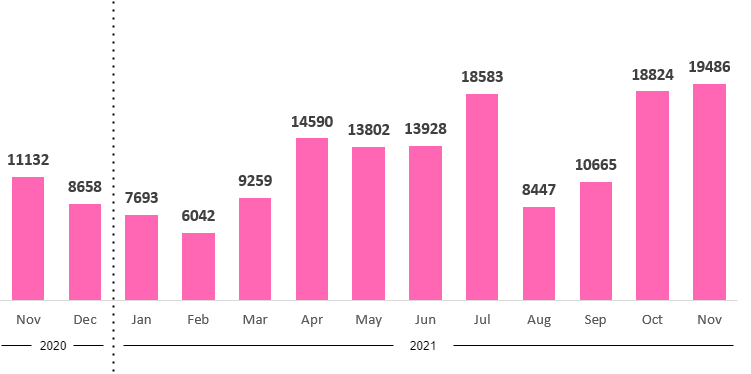
Как оказалось, операторы трояна Emotet не случайно обратились к помощи Trickbot, решив возродить свой ботнет. Их давним партнерам и товарищам по несчастью повезло больше: Trickbot быстро оправился от прошлогоднего удара со стороны властей и за истекший период увеличил свою армию более чем на 160 тыс. боевых единиц.

В октябре прошлого года борцы с ботнетами дважды пытались сокрушить инфраструктуру Trickbot, однако его операторам удалось удержаться на плаву. Похожая январская акция против Emotet оказалась более успешной, и мощный ботнет-спамер замолчал на десять месяцев.

В середине ноября Emotet вдруг ожил — как потом выяснилось, с инициативы владельцев шифровальщика Conti. К его распространению привлекли Trickbot, некогда связанный с Emotet дружескими узами (только раньше было наоборот: Emotet раздавал Trickbot в спаме).

Исследователи из Check Point решили выяснить, чем обусловлен такой выбор. Просмотр статистики показал, что за время отсутствия Emotet его сохранивший активность партнер заразил еще 141 тыс. компьютеров.


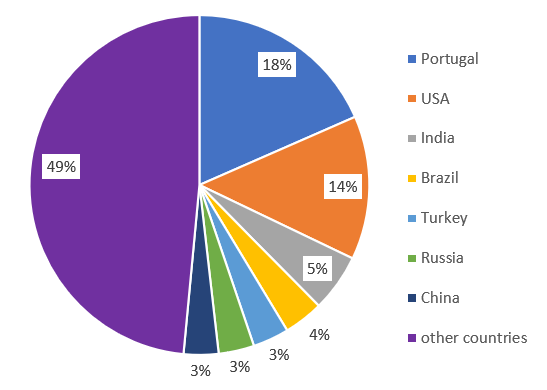
Суммарно с октября прошлого года операторам Trickbot удалось расширить свой похудевший ботнет более чем 160 тыс. зомби-машин, прописанных в 149 странах.


За последние полгода Check Point зафиксировала 223 различные Trickbot-кампании; больше половины из них завершились в июле. Тем не менее, эксперты отметили, что атаки трояна становятся более массовыми, а количество жертв растет.

Аналитикам также удалось выявить 1061 уникальный IP-адрес из задействованных в новых Trickbot-атаках. Восемь из них в сочетании с портом 443 засветились в 61 кампании, и угроза актуальна до сих пор.

Помощь Trickbot в восстановлении рядов Emotet оказалась эффективной: к концу ноября активность воспрянувшего трояна-спамера достигла половины январского уровня и продолжает расти. Проведенный в Check Point анализ показал, что новые образцы Emotet используют другую криптосистему — эллиптические кривые вместо RSA. Вирусописатели также усовершенствовали методы выравнивания потока управления и слегка изменили схему заражения: теперь Emotet проникает в систему в комплекте с Windows-инсталлятором, замаскированным под легитимное приложение.

Подпишитесь на новости

ИИ спроектировал процессор уровня Arm Cortex-A53 без ручного описания схемы

Нейросетям уже мало писать код, они добрались до проектирования процессоров. Как сообщила команда проекта QiMeng, автоматически созданный CPU второй версии по производительности сопоставим с Arm Cortex-A53, знакомым по смартфонам прошлых поколений. До современных флагманов далеко, но это уже заметно сложнее очередной кнопки на сайте.

Результаты разработчики опубликовали на официальной странице QiMeng.

Исследователи автоматизируют создание логики процессора по примерам входных данных и ожидаемых результатов. В традиционном подходе инженеры сначала вручную описывают схему на специальном языке. Здесь значительную часть этой работы берёт на себя алгоритм.

Предыдущая версия, QiMeng-CPU-v1, получила проект RISC-V-процессора за пять часов. Чип затем изготовили: он смог запустить Linux и показал производительность, сопоставимую с Intel 80486SX.


Вторая версия перешла к суперскалярной архитектуре, позволяющей выполнять несколько команд за такт. По оценке авторов, её производительность примерно в 380 раз выше показателя передовых предшествующих методов автоматического проектирования.

Пожалуй, наиболее интересный результата здесь в сокращении ручной работы при создании вычислительных ядер. В сущности, перспектива поручать алгоритмам всё более сложные части проектирования уже подкреплена работающим чипом, а не только красивыми слайдами.

RSS: Новости на портале Anti-Malware.ru