



Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

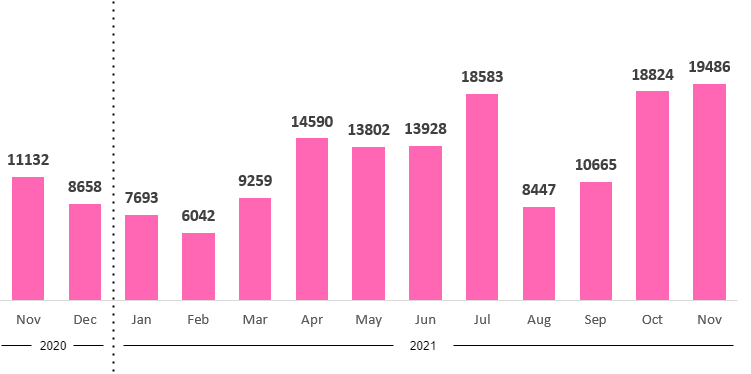
Как оказалось, операторы трояна Emotet не случайно обратились к помощи Trickbot, решив возродить свой ботнет. Их давним партнерам и товарищам по несчастью повезло больше: Trickbot быстро оправился от прошлогоднего удара со стороны властей и за истекший период увеличил свою армию более чем на 160 тыс. боевых единиц.

В октябре прошлого года борцы с ботнетами дважды пытались сокрушить инфраструктуру Trickbot, однако его операторам удалось удержаться на плаву. Похожая январская акция против Emotet оказалась более успешной, и мощный ботнет-спамер замолчал на десять месяцев.

В середине ноября Emotet вдруг ожил — как потом выяснилось, с инициативы владельцев шифровальщика Conti. К его распространению привлекли Trickbot, некогда связанный с Emotet дружескими узами (только раньше было наоборот: Emotet раздавал Trickbot в спаме).

Исследователи из Check Point решили выяснить, чем обусловлен такой выбор. Просмотр статистики показал, что за время отсутствия Emotet его сохранивший активность партнер заразил еще 141 тыс. компьютеров.


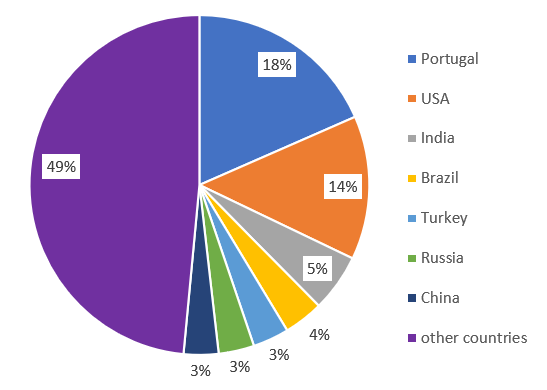
Суммарно с октября прошлого года операторам Trickbot удалось расширить свой похудевший ботнет более чем 160 тыс. зомби-машин, прописанных в 149 странах.


За последние полгода Check Point зафиксировала 223 различные Trickbot-кампании; больше половины из них завершились в июле. Тем не менее, эксперты отметили, что атаки трояна становятся более массовыми, а количество жертв растет.

Аналитикам также удалось выявить 1061 уникальный IP-адрес из задействованных в новых Trickbot-атаках. Восемь из них в сочетании с портом 443 засветились в 61 кампании, и угроза актуальна до сих пор.

Помощь Trickbot в восстановлении рядов Emotet оказалась эффективной: к концу ноября активность воспрянувшего трояна-спамера достигла половины январского уровня и продолжает расти. Проведенный в Check Point анализ показал, что новые образцы Emotet используют другую криптосистему — эллиптические кривые вместо RSA. Вирусописатели также усовершенствовали методы выравнивания потока управления и слегка изменили схему заражения: теперь Emotet проникает в систему в комплекте с Windows-инсталлятором, замаскированным под легитимное приложение.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru