



Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Как оказалось, операторы трояна Emotet не случайно обратились к помощи Trickbot, решив возродить свой ботнет. Их давним партнерам и товарищам по несчастью повезло больше: Trickbot быстро оправился от прошлогоднего удара со стороны властей и за истекший период увеличил свою армию более чем на 160 тыс. боевых единиц.

В октябре прошлого года борцы с ботнетами дважды пытались сокрушить инфраструктуру Trickbot, однако его операторам удалось удержаться на плаву. Похожая январская акция против Emotet оказалась более успешной, и мощный ботнет-спамер замолчал на десять месяцев.

В середине ноября Emotet вдруг ожил — как потом выяснилось, с инициативы владельцев шифровальщика Conti. К его распространению привлекли Trickbot, некогда связанный с Emotet дружескими узами (только раньше было наоборот: Emotet раздавал Trickbot в спаме).

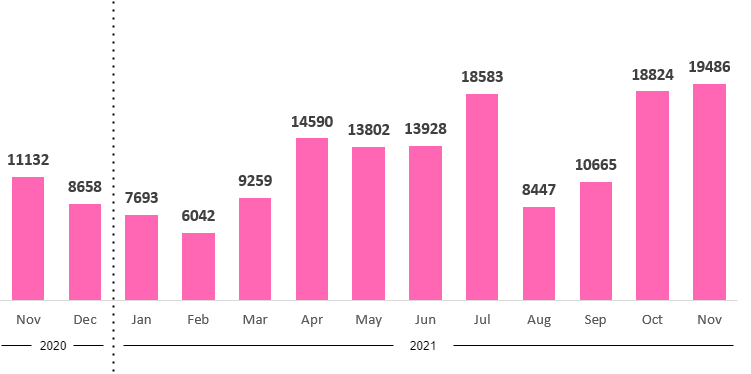
Исследователи из Check Point решили выяснить, чем обусловлен такой выбор. Просмотр статистики показал, что за время отсутствия Emotet его сохранивший активность партнер заразил еще 141 тыс. компьютеров.


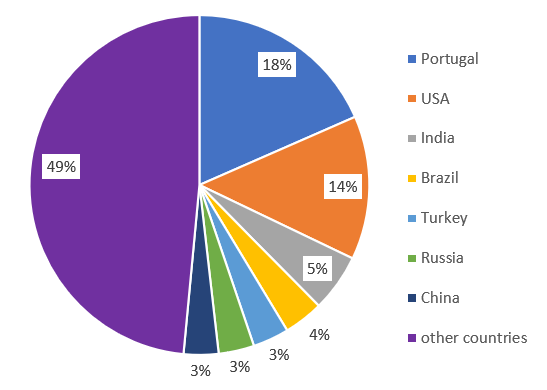
Суммарно с октября прошлого года операторам Trickbot удалось расширить свой похудевший ботнет более чем 160 тыс. зомби-машин, прописанных в 149 странах.


За последние полгода Check Point зафиксировала 223 различные Trickbot-кампании; больше половины из них завершились в июле. Тем не менее, эксперты отметили, что атаки трояна становятся более массовыми, а количество жертв растет.

Аналитикам также удалось выявить 1061 уникальный IP-адрес из задействованных в новых Trickbot-атаках. Восемь из них в сочетании с портом 443 засветились в 61 кампании, и угроза актуальна до сих пор.

Помощь Trickbot в восстановлении рядов Emotet оказалась эффективной: к концу ноября активность воспрянувшего трояна-спамера достигла половины январского уровня и продолжает расти. Проведенный в Check Point анализ показал, что новые образцы Emotet используют другую криптосистему — эллиптические кривые вместо RSA. Вирусописатели также усовершенствовали методы выравнивания потока управления и слегка изменили схему заражения: теперь Emotet проникает в систему в комплекте с Windows-инсталлятором, замаскированным под легитимное приложение.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru