



Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

В стане шифровальщиков объявился плагиатор: новая находка ИБ-экспертов заимствует некогда грозное имя Cerber, но атакует не только Windows, но и Linux. В частности, для проникновения на серверы зловред использует недавно опубликованные RCE-уязвимости в Atlassian Confluence и GitLab.

Изначальный Cerber появился на интернет-арене в 2016 году и начал быстро набирать обороты. Через пару лет его активность стала снижаться и к концу 2019 года практически угасла.

В прошлом месяце ИБ-исследователи обнаружили в дикой природе новые образцы вымогательской программы, именуемой Cerber. Вредонос способен шифровать файлы и в Windows, и в Linux; к итогу он добавляет расширение .locked и оставляет на машине записку __$$RECOVERY_README$$__.html с требованием выкупа в размере от $1000 до $3000.

Анализ кода показал, что новобранец не похож на прежних представителей семейства Cerber, которые к тому же не имели шифратора для Linux. Тем не менее, авторы новоявленного зловреда позаимствовали не только имя, но также заголовок обращения к жертве и сайт для приема платежей в сети Tor.

Для внедрения шифровальщика на сервер злоумышленники используют уязвимость CVE-2021-26084 в Confluence или CVE-2021-22205 в GitLab. Обе допускают удаленный эксплойт без аутентификации и позволяют выполнить сторонний код в системе. Производители уже выпустили патчи, и PoC-коды стали достоянием общественности.

Образец, подвергнутый анализу в BleepingComputer, был нацелен на такие папки:

  • C:\Program Files\Atlassian\Application Data
  • C:\Program Files\Atlassian\Application Data\Confluence
  • C:\Program Files\Atlassian\Application Data\Confluence\backups

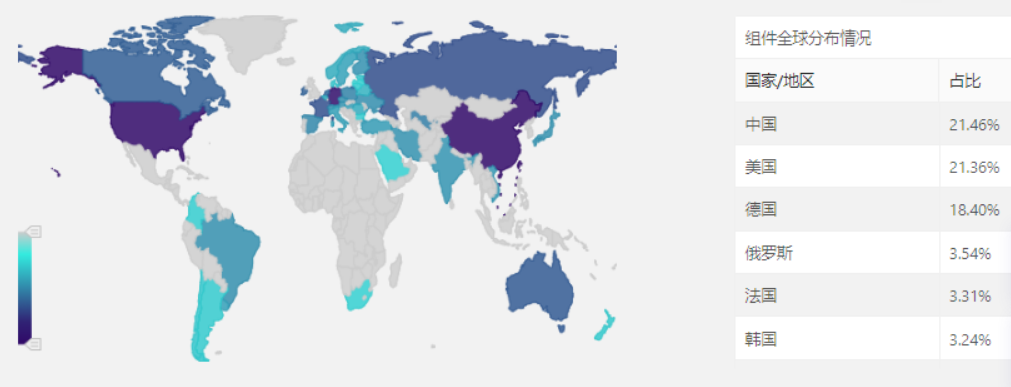
Операторы нью-Cerber проводят свои атаки по всему миру, уделяя особое внимание мишеням в США, Германии и Китае (совокупно более половины инцидентов, зафиксированных исследователями из Tencent). В BleepingComputer удалось также подтвердить большое количество заражений в России.


Активный патчинг Confluence и GitLab на местах, по мнению экспертов, может заставить злоумышленников переключиться на другие уязвимости, открывающие доступ к серверам.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru