



Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

В стане шифровальщиков объявился плагиатор: новая находка ИБ-экспертов заимствует некогда грозное имя Cerber, но атакует не только Windows, но и Linux. В частности, для проникновения на серверы зловред использует недавно опубликованные RCE-уязвимости в Atlassian Confluence и GitLab.

Изначальный Cerber появился на интернет-арене в 2016 году и начал быстро набирать обороты. Через пару лет его активность стала снижаться и к концу 2019 года практически угасла.

В прошлом месяце ИБ-исследователи обнаружили в дикой природе новые образцы вымогательской программы, именуемой Cerber. Вредонос способен шифровать файлы и в Windows, и в Linux; к итогу он добавляет расширение .locked и оставляет на машине записку __$$RECOVERY_README$$__.html с требованием выкупа в размере от $1000 до $3000.

Анализ кода показал, что новобранец не похож на прежних представителей семейства Cerber, которые к тому же не имели шифратора для Linux. Тем не менее, авторы новоявленного зловреда позаимствовали не только имя, но также заголовок обращения к жертве и сайт для приема платежей в сети Tor.

Для внедрения шифровальщика на сервер злоумышленники используют уязвимость CVE-2021-26084 в Confluence или CVE-2021-22205 в GitLab. Обе допускают удаленный эксплойт без аутентификации и позволяют выполнить сторонний код в системе. Производители уже выпустили патчи, и PoC-коды стали достоянием общественности.

Образец, подвергнутый анализу в BleepingComputer, был нацелен на такие папки:

  • C:\Program Files\Atlassian\Application Data
  • C:\Program Files\Atlassian\Application Data\Confluence
  • C:\Program Files\Atlassian\Application Data\Confluence\backups

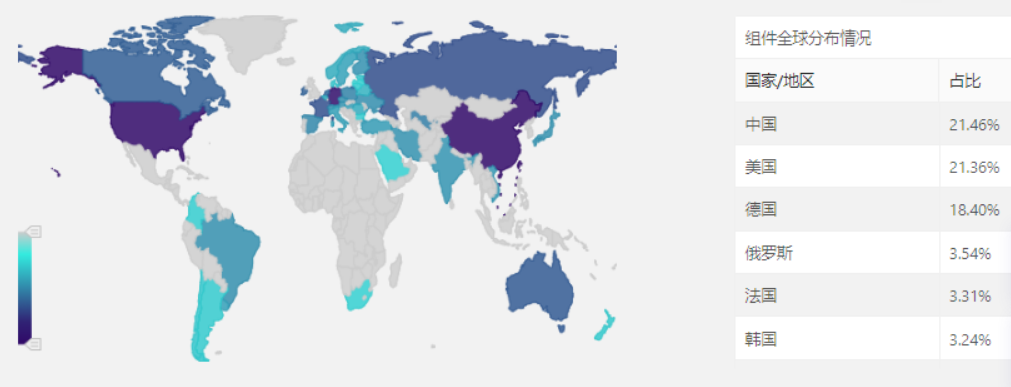
Операторы нью-Cerber проводят свои атаки по всему миру, уделяя особое внимание мишеням в США, Германии и Китае (совокупно более половины инцидентов, зафиксированных исследователями из Tencent). В BleepingComputer удалось также подтвердить большое количество заражений в России.


Активный патчинг Confluence и GitLab на местах, по мнению экспертов, может заставить злоумышленников переключиться на другие уязвимости, открывающие доступ к серверам.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru