



Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

В стане шифровальщиков объявился плагиатор: новая находка ИБ-экспертов заимствует некогда грозное имя Cerber, но атакует не только Windows, но и Linux. В частности, для проникновения на серверы зловред использует недавно опубликованные RCE-уязвимости в Atlassian Confluence и GitLab.

Изначальный Cerber появился на интернет-арене в 2016 году и начал быстро набирать обороты. Через пару лет его активность стала снижаться и к концу 2019 года практически угасла.

В прошлом месяце ИБ-исследователи обнаружили в дикой природе новые образцы вымогательской программы, именуемой Cerber. Вредонос способен шифровать файлы и в Windows, и в Linux; к итогу он добавляет расширение .locked и оставляет на машине записку __$$RECOVERY_README$$__.html с требованием выкупа в размере от $1000 до $3000.

Анализ кода показал, что новобранец не похож на прежних представителей семейства Cerber, которые к тому же не имели шифратора для Linux. Тем не менее, авторы новоявленного зловреда позаимствовали не только имя, но также заголовок обращения к жертве и сайт для приема платежей в сети Tor.

Для внедрения шифровальщика на сервер злоумышленники используют уязвимость CVE-2021-26084 в Confluence или CVE-2021-22205 в GitLab. Обе допускают удаленный эксплойт без аутентификации и позволяют выполнить сторонний код в системе. Производители уже выпустили патчи, и PoC-коды стали достоянием общественности.

Образец, подвергнутый анализу в BleepingComputer, был нацелен на такие папки:

  • C:\Program Files\Atlassian\Application Data
  • C:\Program Files\Atlassian\Application Data\Confluence
  • C:\Program Files\Atlassian\Application Data\Confluence\backups

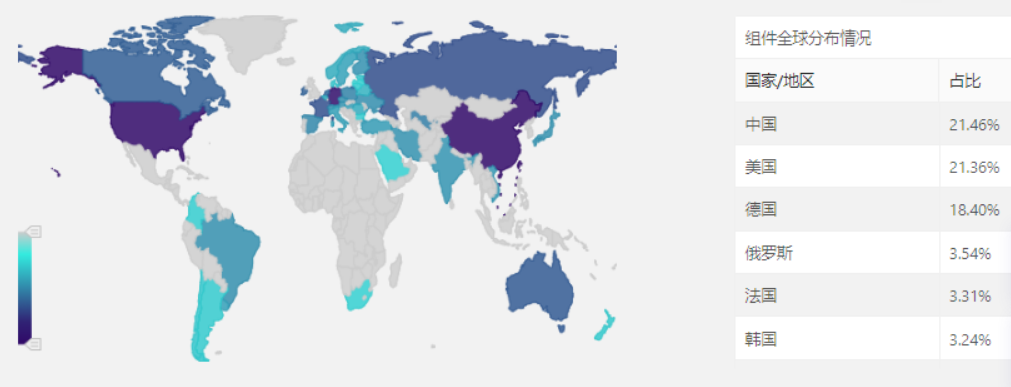
Операторы нью-Cerber проводят свои атаки по всему миру, уделяя особое внимание мишеням в США, Германии и Китае (совокупно более половины инцидентов, зафиксированных исследователями из Tencent). В BleepingComputer удалось также подтвердить большое количество заражений в России.


Активный патчинг Confluence и GitLab на местах, по мнению экспертов, может заставить злоумышленников переключиться на другие уязвимости, открывающие доступ к серверам.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru