



Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Киберпреступники распространяют изменённые установщики KMSpico, заражая компьютеры на Windows вредоносной программой, похищающей данные криптовалютных кошельков. Специалисты Red Canary предостерегают пользователей от скачивания пиратского софта, который и является источником заражения.

KMSPico представляет собой популярный активатор для продуктов Microsoft Windows и Office, его задача — эмулировать сервер Windows Key Management Services (KMS) и активировать фейковую лицензию.

По данным Red Canary, многие ИТ-отделы используют KMSPico вместо лицензионного софта для активации систем. Именно поэтому сисадминам и обычным пользователям стоит учитывать риски, которые неизбежно связаны со скачиванием пиратского ПО.

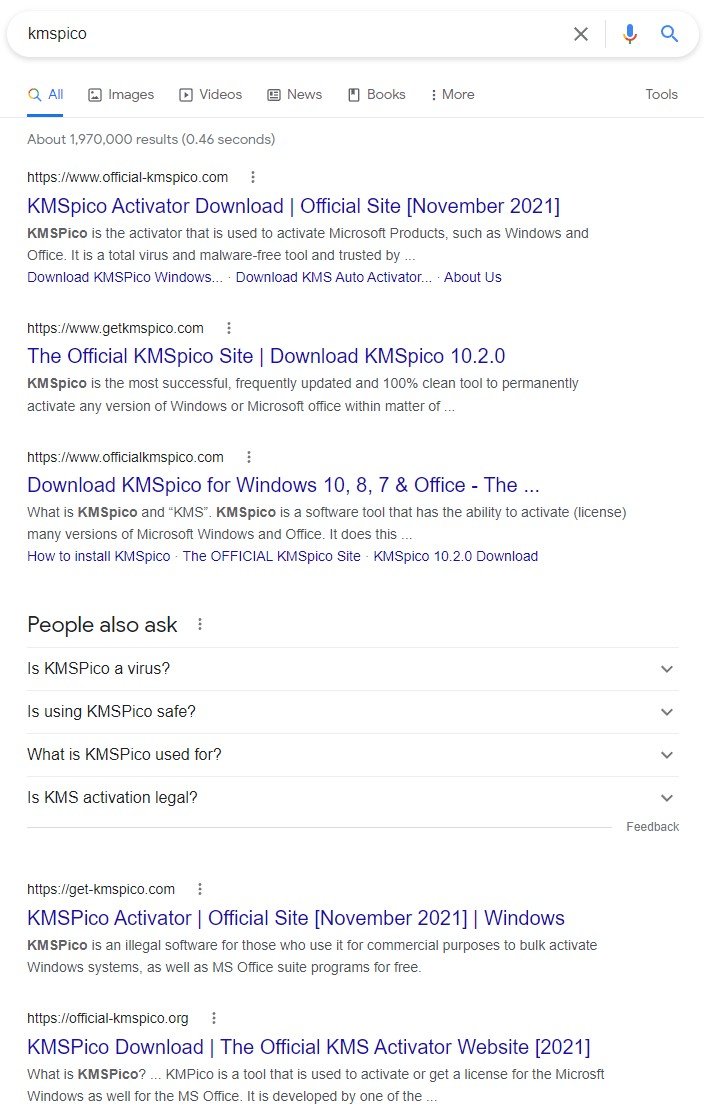
Само собой, KMSPico размещён на сайтах соответствующей тематики, а выкладывающие этот активатор люди, как правило, оснащают подобные тулзы адваре и вредоносами. На скриншоте поисковой выдачи ниже можно увидеть множество ресурсов, распространяющих KMSPico. Причём каждый из них называет себя официальным сайтом:


Вредоносный инсталлятор KMSPico, на который наткнулись (PDF) эксперты Red Canary, содержал самораспаковывающийся архив 7-Zip, в котором хранился как сам эмулятор сервера, так и зловред Cryptbot. Злоумышленники воспользовались упаковщиком CypherIT, помогающим обфусцировать инсталлятор и скрыть его от антивирусных программ.

Также вредонос располагает скриптом, предназначенным для детектирования песочниц и виртуальных сред. Кроме того, Cryptobot проверяет наличие директории %APPDATA%\Ramson и запускает процесс самоуничтожения, если папка уже имеется на компьютере жертвы. Зловред собирает данные из следующих приложений:

  • Криптокошелёк Atomic
  • Браузер Avast Secure
  • Браузер Brave
  • Криптокошелёк Ledger Live
  • Браузер Opera
  • Waves Client и Exchange
  • Криптокошелёк Coinomi
  • Браузер Google Chrome
  • Криптокошелёк Jaxx Liberty
  • Криптокошелёк Electron Cash
  • Криптокошелёк Electrum
  • Криптокошелёк Exodus
  • Криптокошелёк Monero
  • Криптокошелёк MultiBitHD
  • Браузер Mozilla Firefox
  • Браузер CCleaner
  • Браузер Vivaldi
Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru