



Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Серверы, которые используются для электронной коммерции, стали жертвой новой вредоносной программы NginRAT. Этот зловред выделяется тем, что прячется на Nginx-серверах, маскируясь под легитимные процессы. Его задача — перехватить данные банковских карт покупателей.

Примечательно, что NginRAT нашли на серверах, заражённых трояном CronRAT, открывающим злоумышленникам удалённый доступ. Пока вредонос попадался в США, Франции и Германии.

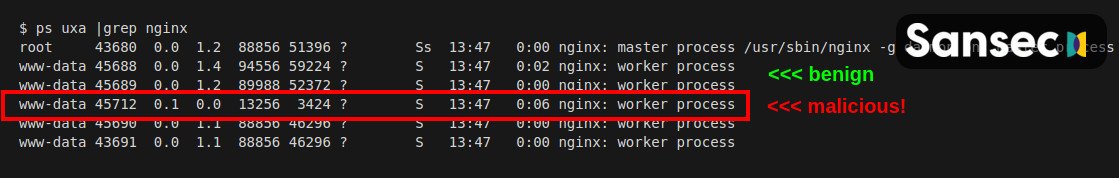
Процессы NginRAT практически не отличить от легитимных, поэтому детектирование вредоноса существенно затрудняется. Фактически, если специально не искать троян, его невозможно обнаружить невооружённым глазом.

Как и CronRAT, новый зловред открывает операторам доступ к скомпрометированной системе. Отдельные исследователи в области кибербезопасности отметили, что один троян страхует другого.

Некие киберпреступники, стоящие за распространением этих двух вредоносных программ, используют их для модификации кода на стороне сервера. Благодаря этой технике у злоумышленников есть возможность фиксировать всё, что вводят покупатели (с помощью запросов POST).

Специалисты Sansec изучили NginRAT после создания кастомного CronRAT и обмена информацией с командным сервером (C2), расположенным в Китае. Экспертам удалось заставить C2 отправить и выполнить пейлоад, доставляющий NginRAT.

В Sansec также указали на способ встраивания вредоноса и практически полное сходство его процесса с легитимным. Поскольку NginRAT использует именно такую технику, вредоносный код существует исключительно в памяти сервера.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru