



Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Злоумышленники, занимающиеся фишинговыми атаками, быстро сообразили, что африканский штамм SARS-CoV-2 «омикрон» может послужить отличной приманкой для жертв. В очередной раз киберпреступники подтвердили своё умение подстраиваться под тренды и важные социальные темы.

Получив подобное письмо, человек с большой долей вероятности откроет его, поскольку атакующие используют фактор страха. СМИ в последнее время постоянно рассказывают об омикрон-штамме, поэтому тайминг будет идеальным.

Благодаря публикуемой каждый день информации о новом варианте коронавирусной инфекции даже полностью вакцинированные граждане опасаются за своё здоровье. «Омикрон» преподносится как весьма трансмиссионный штамм.

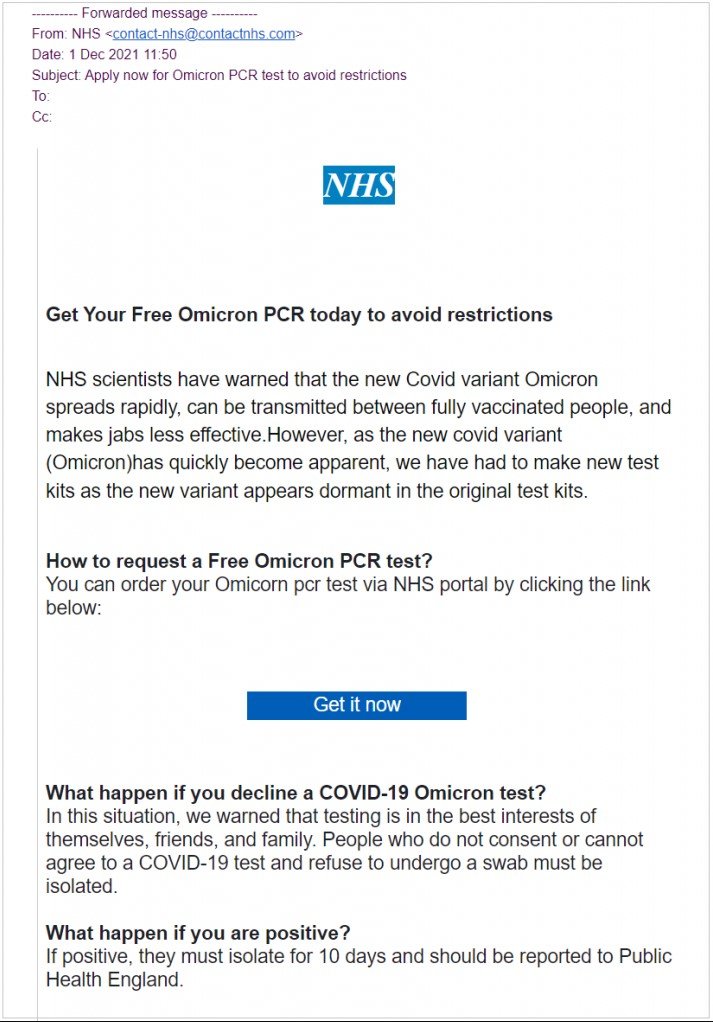
Британская организация «Which?» опубликовала два примера фишинговых писем, в которых злоумышленники прикрывались медицинскими учреждениями и якобы предупреждали людей об «омикроне».


В фишинговых сообщениях получателям предлагали пройти бесплатный ПЦР-тест. Если пользователь переходил по ссылке в письме, его перенаправляли на точную копию сайта Национальной службы здравоохранения Великобритании.

На этом ресурсе нужно ввести полное имя, дату рождения, адрес проживания, телефонный номер и адрес электронной почты. В конце процедуры предполагается оплата в размере $1,65, которая якобы пойдёт на покрытие стоимости услуг доставки.

Сумма небольшая, но на это есть причина: задача соумышленников в этом случае не украсть как можно больше денег, а завладеть данными банковской карты пользователя.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru