



СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

Служба безопасности Украины (СБУ) задержала пятерых граждан, которые якобы состоят в международной киберпреступной группировке Phoenix. Как сообщили правоохранители, эта группа специализируется на удалённом взломе мобильных устройств.

В пресс-службе СБУ отметили, что арестованные граждане проживают в Киеве и Харькове и являются выпускниками высших технических вузов.

Phoenix — кибергруппировка, заинтересованная в первую очередь финансово. Атакующие удалённо получают доступ к аккаунтам пользователей мобильных устройств, а потом пытаются взломать банковские приложения и опустошить счета жертв.

Если первый сценарий терпит неудачу, злоумышленники собирают персональные данные пользователя и продают их третьим лицам. Для этого используются фишинговые сайты, замаскированные под легитимные ресурсы Apple или Samsung.

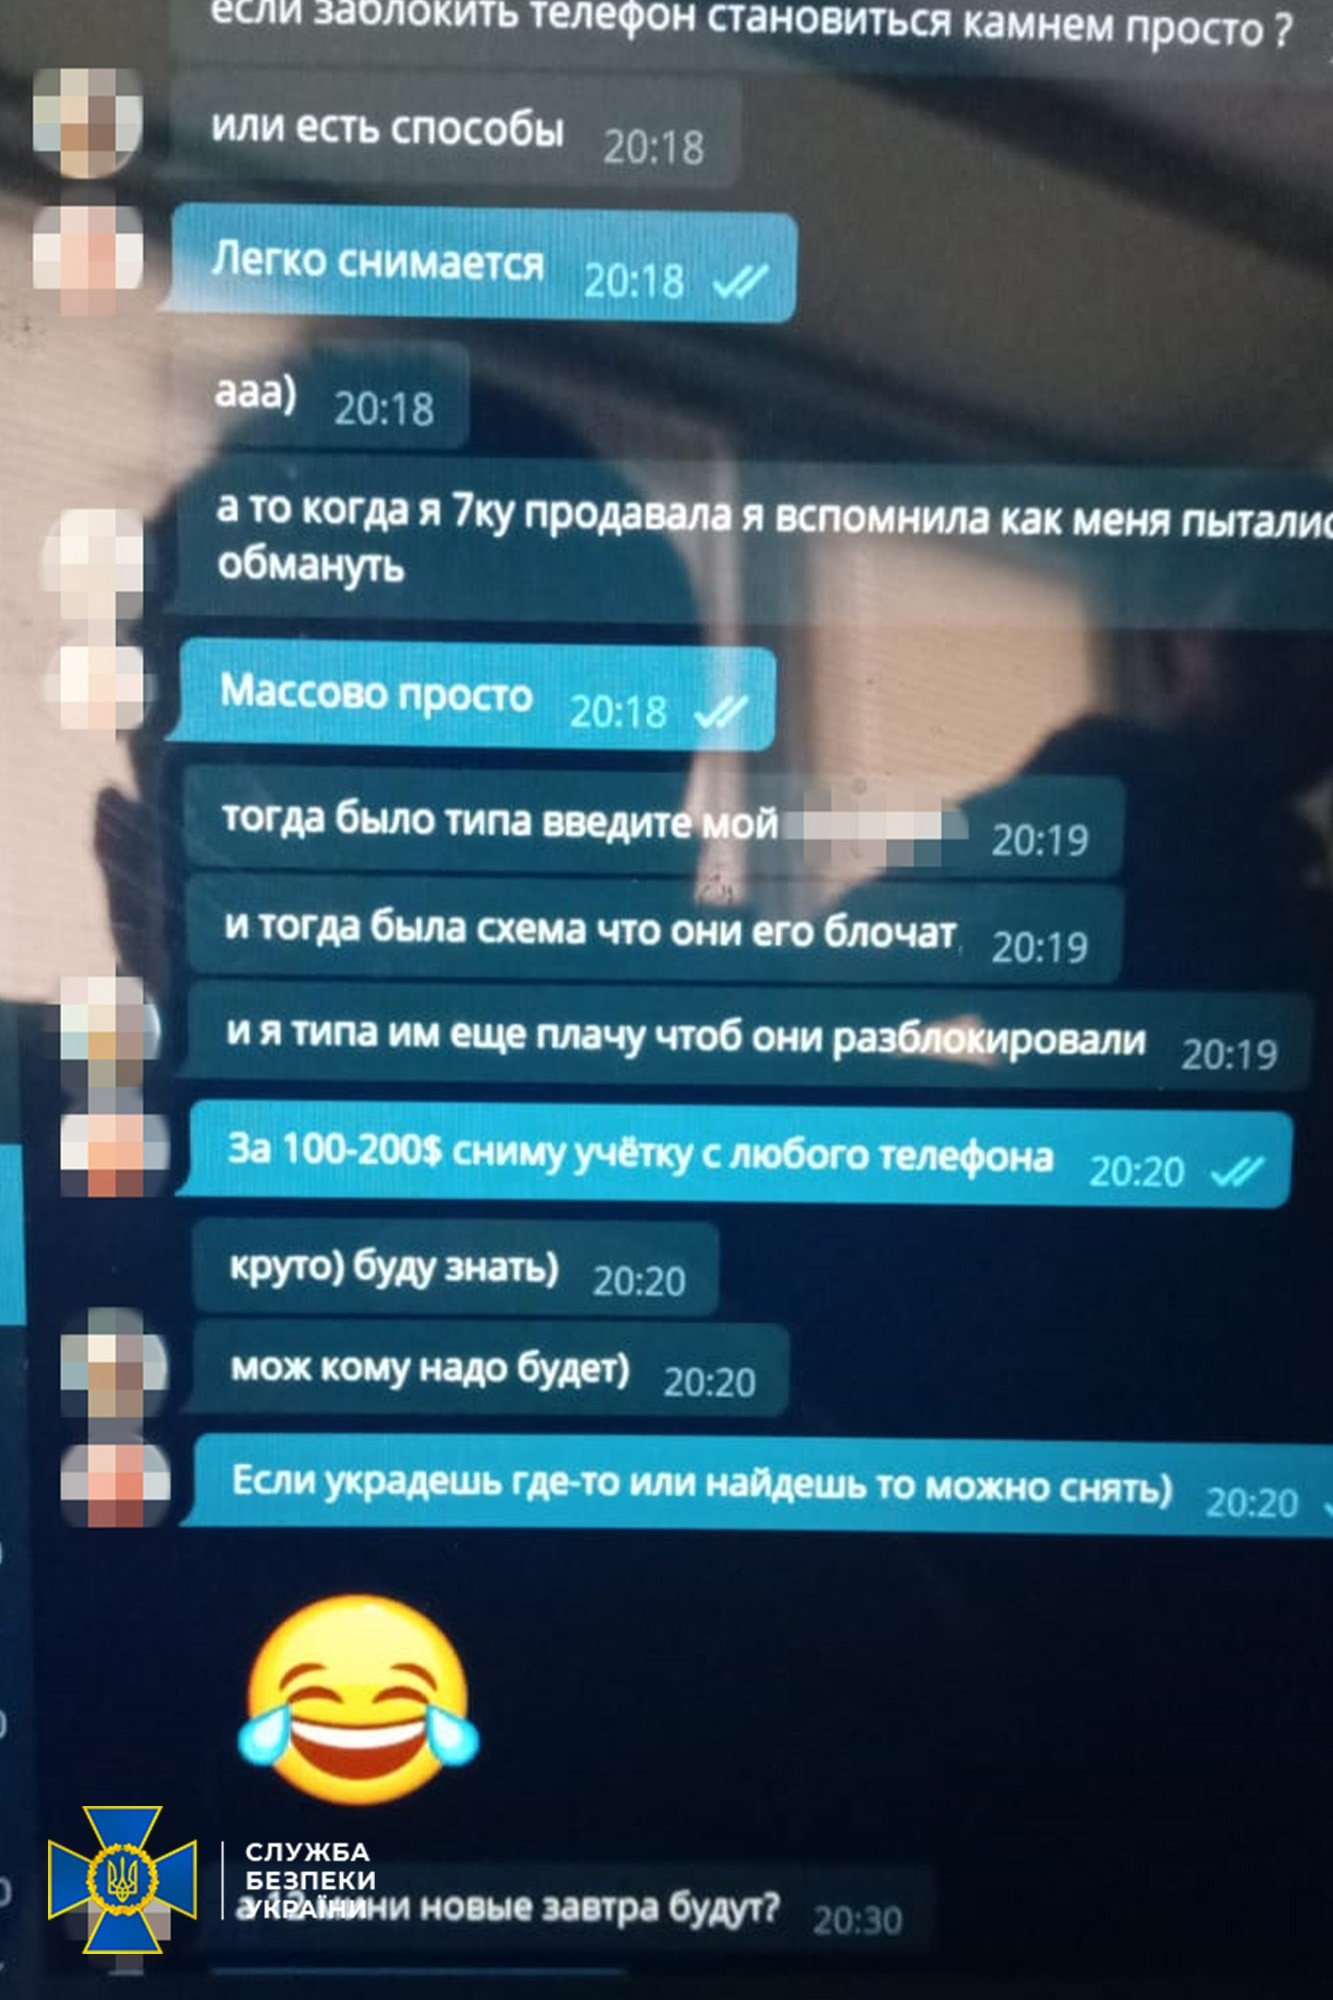
Phoenix действует по меньшей мере два года, за которые преступники успели взломать аккаунты нескольких сотен пользователей. Кроме того, члены группы предлагали услуги взлома мобильных устройств другим заинтересованным лицам, установив ценник между 100 и 200 долларами.


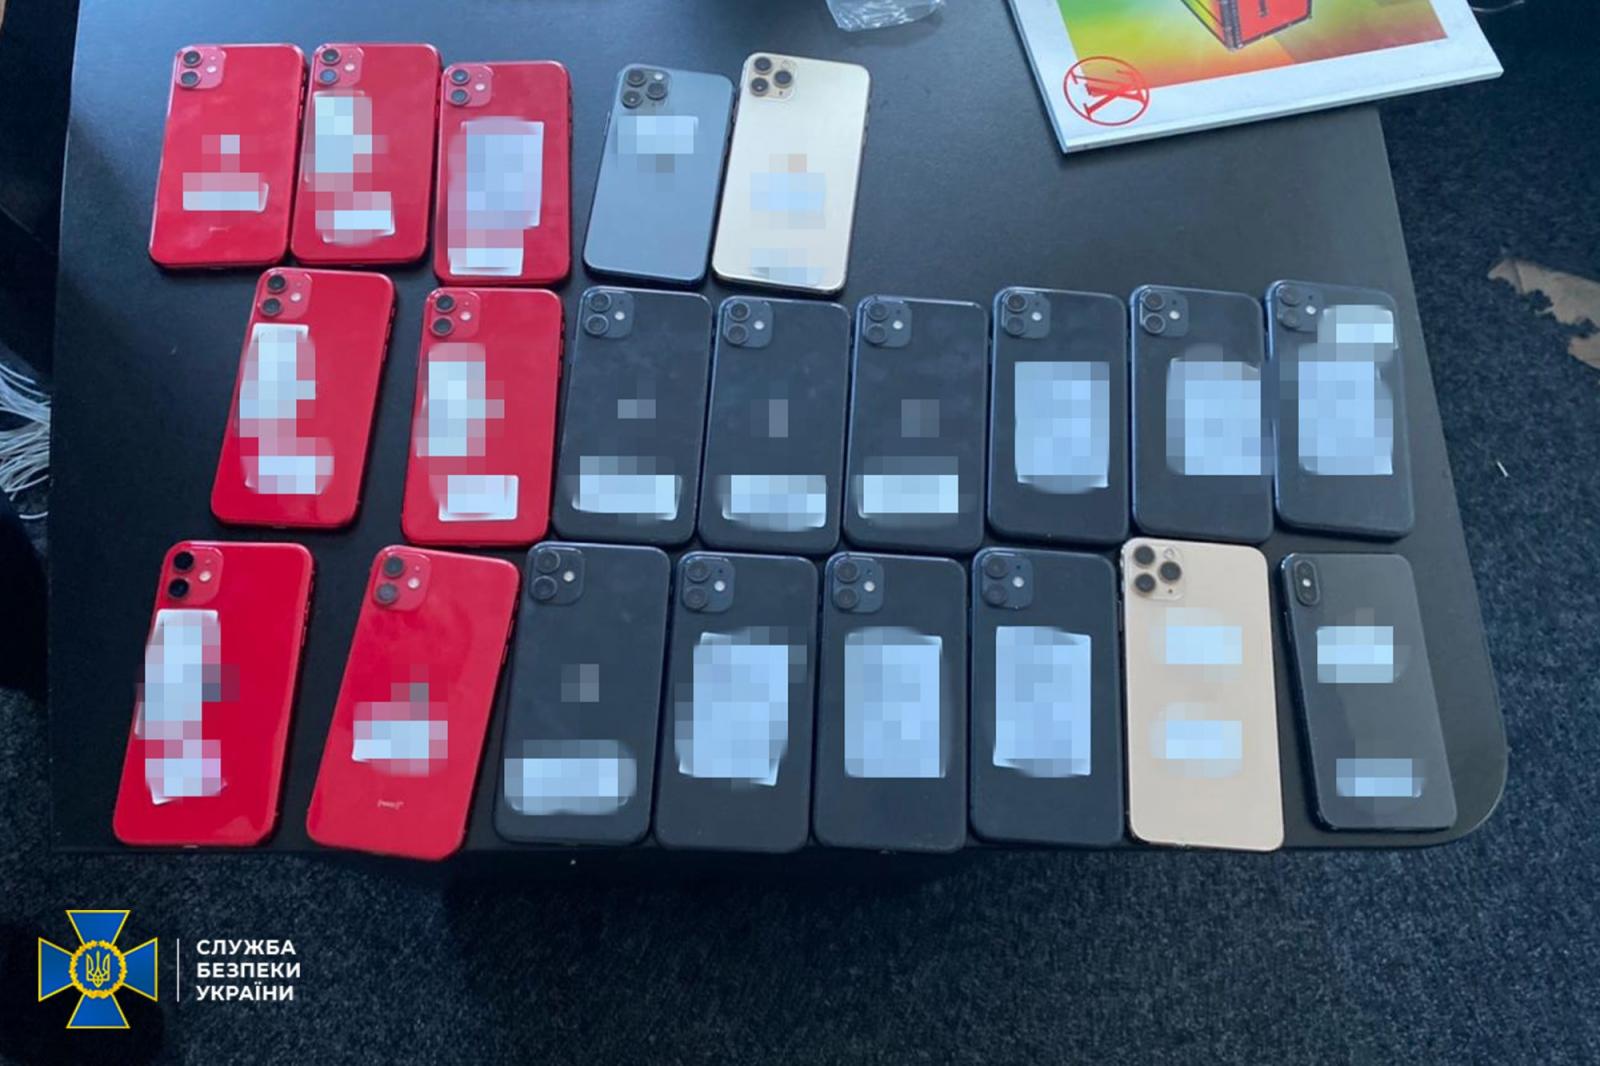
Иногда Phoenix занималась разблокировкой украденных или утерянных устройств iPhone. По мету жительства каждого из пяти задержанных полиция провела обыски, в ходе которых правоохранители изъяли компьютерное оборудование, мобильные телефоны, специальный софт и аппаратные составляющие.


СБУ обещает продолжить расследование деятельности арестованных, а пока последним грозит 361 статья УК Украины — незаконное вмешательство в работу компьютерных систем и сетей.


Напомним, что в начале месяца сотрудники СБУ вычислили, по их словам, пятерых агентов ФСБ, связанных с атаками российской киберпреступной группировки Gamaredon.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru