



Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Операторы нового шифровальщика, именующие себя «команда Memento», придумали, как блокировать файлы в тех случаях, когда жертва использует спецзашиту от таких вредоносов. Разбор октябрьских атак в Sophos показал, что во избежание таких помех взломщики теперь архивируют целевые данные с помощью WinRAR и устанавливают пароль на доступ.

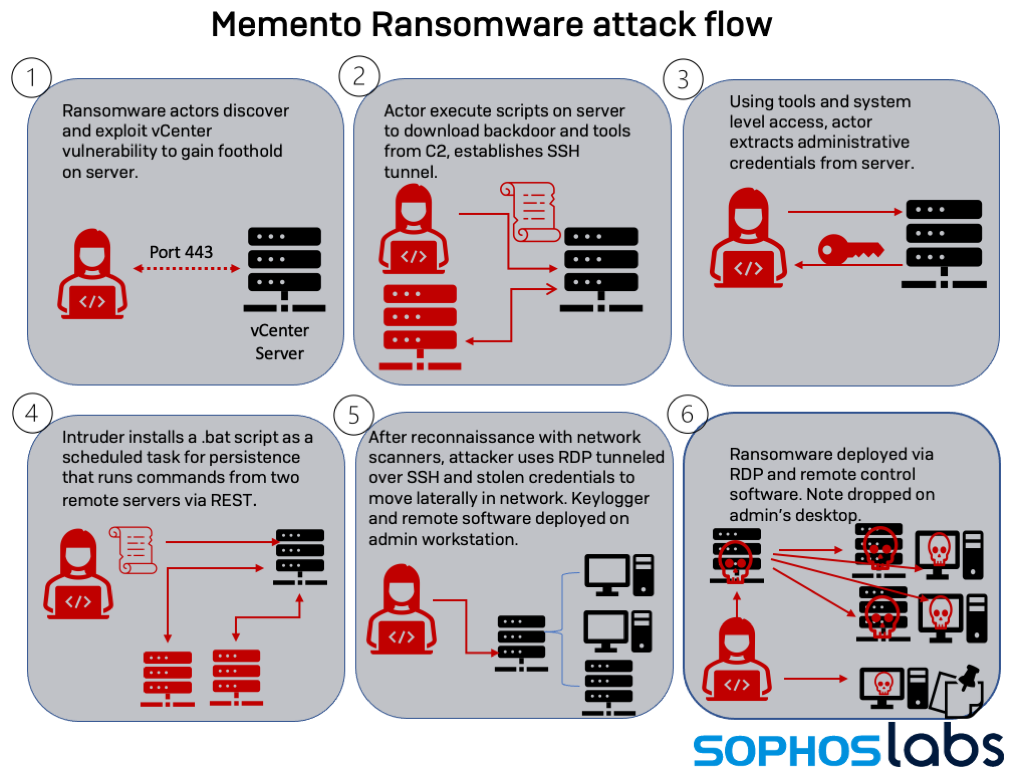
В сети мишеней Memento проникает, используя эксплойт CVE-2021-21972 для VMware vCenter. Патч для этой RCE-уязвимости вышел еще в феврале, однако далеко не все пользователи удосужились его установить.

Закрепившись на взломанном сервере, злоумышленники создают SSH-туннель, извлекают учетные данные админа и начинают продвигаться по сети, используя RDP. Закончив рекогносцировку, хакеры тщательно стирают следы своей деятельности с помощью утилиты BCWipe и запускают шифровальщика.


Этот написанный на Python 3.9 зловред вначале архивировал файлы с помощью WinRAR, а затем шифровал их по AES. Однако последнее действие зачастую вызывало срабатывание антивирусной защиты, заточенной под такое поведение, и Memento пришлось скорректировать свой код.

Теперь вредонос не использует шифратор, он только пускает в ход WinRAR, присваивая итогам расширение .vaultz. Для каждого архива генерируется пароль, который затем шифруется с использованием RSA.

Оригиналы архивированных файлов удаляются, а на рабочий стол админа помещается записка с требованием выкупа — суммарно 15,95 BTC (около $1 млн) или 0,099 BTC за каждый документ. Формат и текст этого послания, по словам Sophos, позаимствованы у REvil, для связи закеры предлагают контакты в Telegram и Protonmail.

Жертвы атак, попавших в поле зрения экспертов, выкуп не платили — восстановили свои файлы из резервных копий, заранее побеспокоившись о создании бэкапа.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru