



Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Операторы нового шифровальщика, именующие себя «команда Memento», придумали, как блокировать файлы в тех случаях, когда жертва использует спецзашиту от таких вредоносов. Разбор октябрьских атак в Sophos показал, что во избежание таких помех взломщики теперь архивируют целевые данные с помощью WinRAR и устанавливают пароль на доступ.

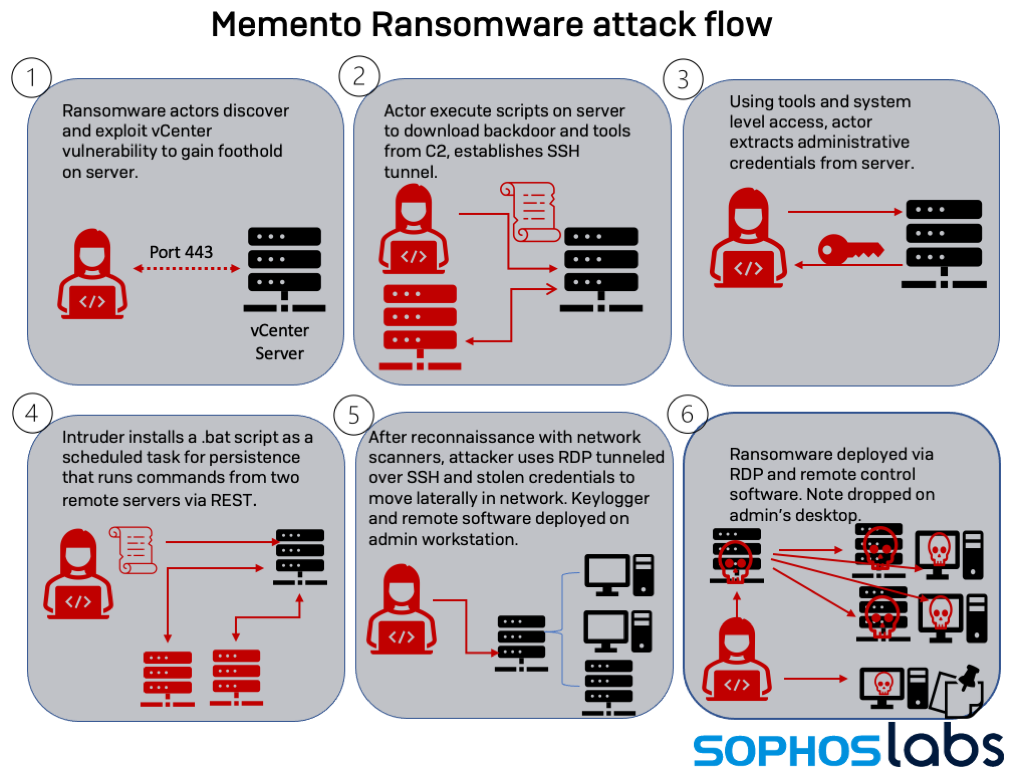
В сети мишеней Memento проникает, используя эксплойт CVE-2021-21972 для VMware vCenter. Патч для этой RCE-уязвимости вышел еще в феврале, однако далеко не все пользователи удосужились его установить.

Закрепившись на взломанном сервере, злоумышленники создают SSH-туннель, извлекают учетные данные админа и начинают продвигаться по сети, используя RDP. Закончив рекогносцировку, хакеры тщательно стирают следы своей деятельности с помощью утилиты BCWipe и запускают шифровальщика.


Этот написанный на Python 3.9 зловред вначале архивировал файлы с помощью WinRAR, а затем шифровал их по AES. Однако последнее действие зачастую вызывало срабатывание антивирусной защиты, заточенной под такое поведение, и Memento пришлось скорректировать свой код.

Теперь вредонос не использует шифратор, он только пускает в ход WinRAR, присваивая итогам расширение .vaultz. Для каждого архива генерируется пароль, который затем шифруется с использованием RSA.

Оригиналы архивированных файлов удаляются, а на рабочий стол админа помещается записка с требованием выкупа — суммарно 15,95 BTC (около $1 млн) или 0,099 BTC за каждый документ. Формат и текст этого послания, по словам Sophos, позаимствованы у REvil, для связи закеры предлагают контакты в Telegram и Protonmail.

Жертвы атак, попавших в поле зрения экспертов, выкуп не платили — восстановили свои файлы из резервных копий, заранее побеспокоившись о создании бэкапа.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru