



Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Операторы нового шифровальщика, именующие себя «команда Memento», придумали, как блокировать файлы в тех случаях, когда жертва использует спецзашиту от таких вредоносов. Разбор октябрьских атак в Sophos показал, что во избежание таких помех взломщики теперь архивируют целевые данные с помощью WinRAR и устанавливают пароль на доступ.

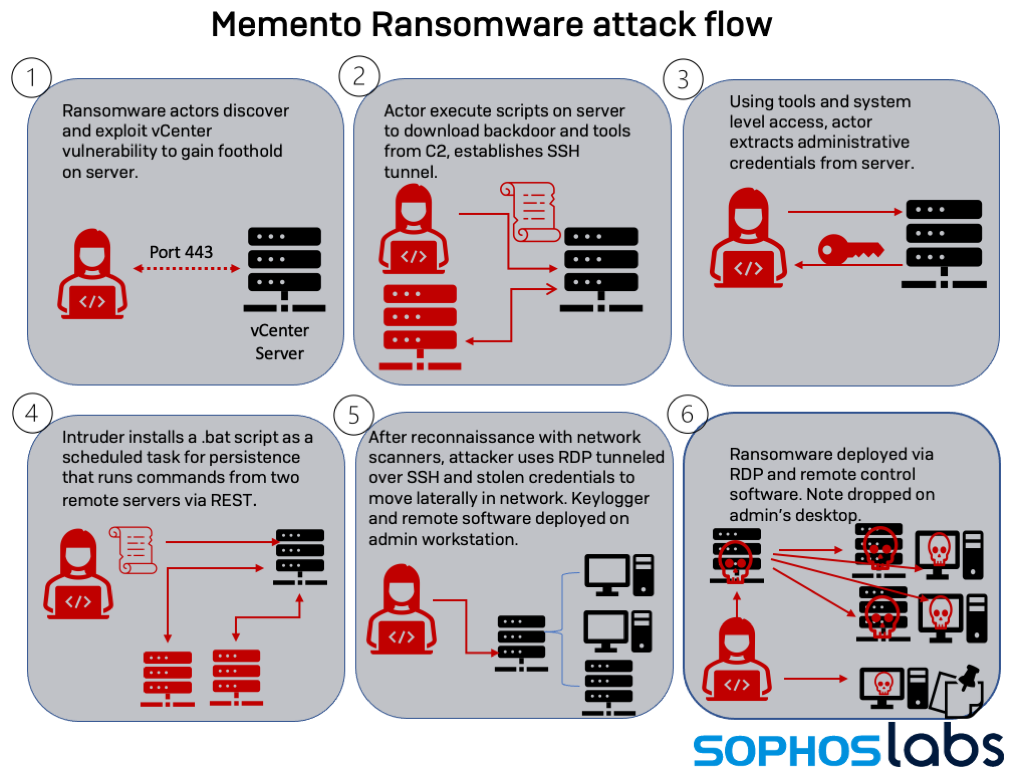
В сети мишеней Memento проникает, используя эксплойт CVE-2021-21972 для VMware vCenter. Патч для этой RCE-уязвимости вышел еще в феврале, однако далеко не все пользователи удосужились его установить.

Закрепившись на взломанном сервере, злоумышленники создают SSH-туннель, извлекают учетные данные админа и начинают продвигаться по сети, используя RDP. Закончив рекогносцировку, хакеры тщательно стирают следы своей деятельности с помощью утилиты BCWipe и запускают шифровальщика.


Этот написанный на Python 3.9 зловред вначале архивировал файлы с помощью WinRAR, а затем шифровал их по AES. Однако последнее действие зачастую вызывало срабатывание антивирусной защиты, заточенной под такое поведение, и Memento пришлось скорректировать свой код.

Теперь вредонос не использует шифратор, он только пускает в ход WinRAR, присваивая итогам расширение .vaultz. Для каждого архива генерируется пароль, который затем шифруется с использованием RSA.

Оригиналы архивированных файлов удаляются, а на рабочий стол админа помещается записка с требованием выкупа — суммарно 15,95 BTC (около $1 млн) или 0,099 BTC за каждый документ. Формат и текст этого послания, по словам Sophos, позаимствованы у REvil, для связи закеры предлагают контакты в Telegram и Protonmail.

Жертвы атак, попавших в поле зрения экспертов, выкуп не платили — восстановили свои файлы из резервных копий, заранее побеспокоившись о создании бэкапа.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru