


Microsoft закрыла опасную лазейку для фишинга через RDP-файлы

Microsoft закрыла опасную лазейку для фишинга через RDP-файлы

Microsoft закрыла опасную лазейку для фишинга через RDP-файлы

Microsoft добавила в Windows новые защитные механизмы против фишинговых атак через RDP-файлы, использующиеся для подключения к удалённому рабочему столу в корпоративной среде. Изменения вошли в апрельские накопительные обновления KB5082200 для Windows 10 и KB5083769 / KB5082052 для Windows 11.

Повод понятный: злоумышленники всё активнее используют такие файлы в рассылках. Жертве присылают .rdp-файл, он выглядит как обычное подключение, но после запуска может незаметно связать компьютер с удалённой системой злоумышленника и открыть доступ к локальным ресурсам.

Microsoft ещё в 2024 году отдельно описывала, как такие RDP-файлы применяла группировка APT29 / Midnight Blizzard в целевых фишинговых атаках.

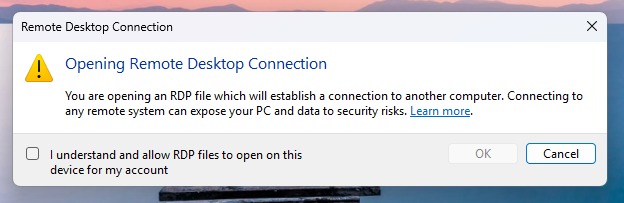
Главное изменение теперь в том, что Windows стала подозрительнее относиться к таким подключениям. При первом открытии RDP-файла пользователь увидит отдельное предупреждение с объяснением, что это вообще за файл и какие у него есть риски. А при следующих попытках запуска система будет показывать уже полноценный диалог безопасности ещё до установления соединения.


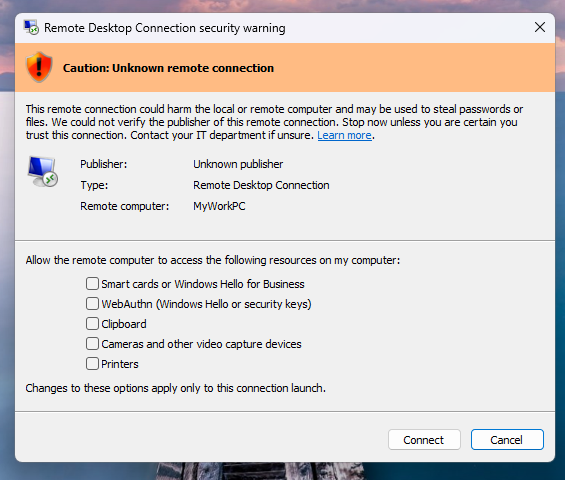
В этом окне Windows теперь отображает, подписан ли файл проверенным издателем, к какому удалённому адресу он ведёт и какие локальные ресурсы он хочет пробросить на удалённую сторону — например, диски, буфер обмена или устройства.

Причём все такие перенаправления теперь по умолчанию отключены, и это, пожалуй, самое важное нововведение. Раньше именно такие «удобные» опции и превращались в лазейку для кражи файлов, учётных данных и другой информации с компьютера жертвы.

Если RDP-файл не имеет цифровой подписи, Windows отдельно покажет предупреждение в духе «Осторожно: неизвестное удалённое подключение» и укажет, что издатель не подтверждён. Если подпись есть, система всё равно предложит дополнительно проверить, можно ли доверять источнику.


Есть, правда, важное уточнение: новые меры работают именно для сценария, когда пользователь открывает .rdp-файл. На подключения, которые инициируются напрямую через клиент Windows Remote Desktop, эти ограничения не распространяются.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru