


Microsoft закрыла опасную лазейку для фишинга через RDP-файлы

Microsoft закрыла опасную лазейку для фишинга через RDP-файлы

Microsoft закрыла опасную лазейку для фишинга через RDP-файлы

Microsoft добавила в Windows новые защитные механизмы против фишинговых атак через RDP-файлы, использующиеся для подключения к удалённому рабочему столу в корпоративной среде. Изменения вошли в апрельские накопительные обновления KB5082200 для Windows 10 и KB5083769 / KB5082052 для Windows 11.

Повод понятный: злоумышленники всё активнее используют такие файлы в рассылках. Жертве присылают .rdp-файл, он выглядит как обычное подключение, но после запуска может незаметно связать компьютер с удалённой системой злоумышленника и открыть доступ к локальным ресурсам.

Microsoft ещё в 2024 году отдельно описывала, как такие RDP-файлы применяла группировка APT29 / Midnight Blizzard в целевых фишинговых атаках.

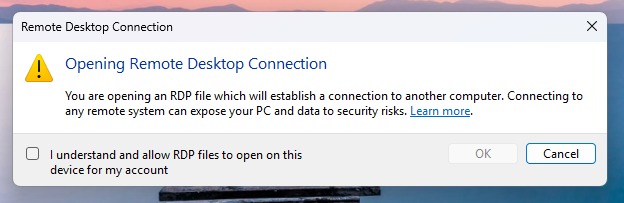
Главное изменение теперь в том, что Windows стала подозрительнее относиться к таким подключениям. При первом открытии RDP-файла пользователь увидит отдельное предупреждение с объяснением, что это вообще за файл и какие у него есть риски. А при следующих попытках запуска система будет показывать уже полноценный диалог безопасности ещё до установления соединения.


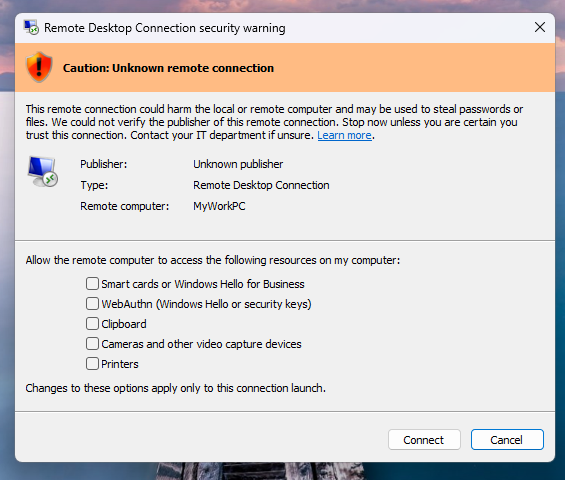
В этом окне Windows теперь отображает, подписан ли файл проверенным издателем, к какому удалённому адресу он ведёт и какие локальные ресурсы он хочет пробросить на удалённую сторону — например, диски, буфер обмена или устройства.

Причём все такие перенаправления теперь по умолчанию отключены, и это, пожалуй, самое важное нововведение. Раньше именно такие «удобные» опции и превращались в лазейку для кражи файлов, учётных данных и другой информации с компьютера жертвы.

Если RDP-файл не имеет цифровой подписи, Windows отдельно покажет предупреждение в духе «Осторожно: неизвестное удалённое подключение» и укажет, что издатель не подтверждён. Если подпись есть, система всё равно предложит дополнительно проверить, можно ли доверять источнику.


Есть, правда, важное уточнение: новые меры работают именно для сценария, когда пользователь открывает .rdp-файл. На подключения, которые инициируются напрямую через клиент Windows Remote Desktop, эти ограничения не распространяются.

Подпишитесь на новости

Билайн предложил месяц бесплатного доступа к шести сервисам

Безлимитный интернет, защита от спама и облако для фотографий — Билайн предлагает попробовать до шести сервисов бесплатно на 30 дней. Подключить их можно со 2 по 9 октября, а после пробного месяца услуги отключатся автоматически.

Акция приурочена к Дню сотовой независимости, который оператор отмечает второй год подряд.

Предложение доступно клиентам с предоплатной системой расчётов независимо от тарифа. Можно выбрать одну услугу, несколько или весь набор.

В списке:

  • Виртуальный помощник PRO — принимает звонки, записывает и расшифровывает разговоры, блокирует спам и прерывает диалог при выявлении мошенника.
  • «Безлимит на 30 дней» — мобильный интернет без подсчёта гигабайтов, которым можно делиться с номерами, подключёнными к тарифу.
  • «Раздача PRO» — раздача интернета на другие устройства без снижения скорости из-за самой раздачи.
  • «Моё имя сети» — замена названия оператора на экране смартфона своим вариантом.
  • «Облако Билайн» — 250 ГБ для хранения файлов и автоматического сохранения фото и видео.
  • «Книги Билайн» — доступ к каталогу из более чем 650 тысяч электронных и аудиокниг.

Подключение — в приложении Билайна. Бесплатный период отсчитывается отдельно для каждой услуги с момента её активации. Если платная версия уже подключена, бесплатно активировать её по акции не получится.

Есть и географическое ограничение: «Безлимит на 30 дней» недоступен в Чукотском АО и Норильске.

Тем, кто уже платно пользуется четырьмя или более услугами из списка, оператор начислит 300 бонусных рублей на связь. Остальным предлагают месяц на проверку: пригодился сервис — можно продлить, не пригодился — он отключится сам.

RSS: Новости на портале Anti-Malware.ru