



Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

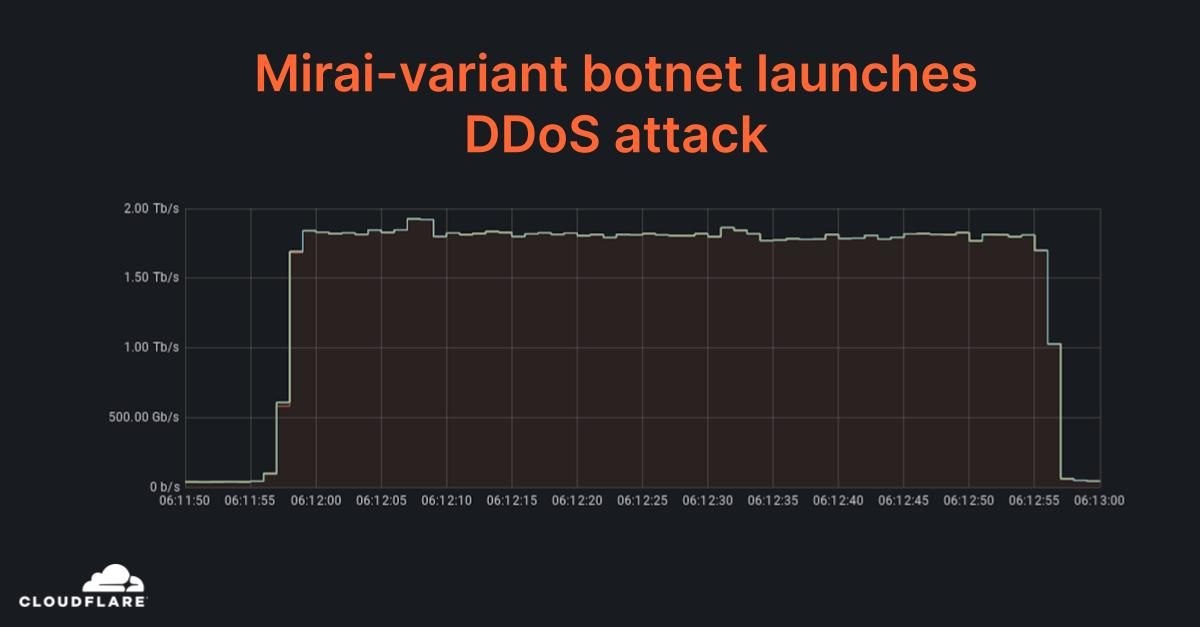
На прошлой неделе в CDN-сети Cloudflare была успешно погашена DDoS-атака, на пике показавшая около 2 Тбит/с. Столь внушительный поток, по данным провайдера, создавали зараженные IoT-устройства и серверы, взломанные через незакрытую дыру в софте GitLab.

Дидосеры пытались сокрушить мишень, применяя две разные техники — отражение / усиление трафика с помощью DNS-резолверов и UDP-флуд. В атаке принимали участие  примерно 15 тыс. Mirai-подобных ботов; благодаря крепкой защите дидосеры отступились после первой же минуты.


Уязвимость в веб-интерфейсе GitLab, о которой идет речь, была устранена еще в апреле. К сожалению, патч, защищающий от эксплойта CVE-2021-22205, установили далеко не все пользователи. По данным Rapid7, в начале текущего месяца спасительная заплатка отсутствовала на половине подключенных к интернету систем управления Git-репозиториями.

Терабитные DDoS для Cloudflare уже не в диковинку. Атаки такой мощности, по словам специалистов, наблюдались и в III квартале, и в октябре-ноябре, но последняя оказалась рекордной. В прошлом квартале также резко увеличилось количество DDoS сетевого уровня (3 и 4) —на 44%.

Бот-сети, по команде генерирующие мусорный поток и направляющие его на мишень, сохраняют актуальность как угроза, и злоумышленники не ленятся создавать новых зловредов, способных массово заражать плохо защищенные сетевые и IoT-устройства. Так недавно в интернете объявились еще два ботнета-дидосера — Mēris и Pink.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru