



Google Chrome сливает данные датчика движения Android всем сайтам

Google Chrome сливает данные датчика движения Android всем сайтам

Google Chrome сливает данные датчика движения Android всем сайтам

Редко кто знает, что датчики движения Android-устройств по умолчанию доступны сайтам, которые пользователи посещают, используя Chrome. Мобильный браузер Google передает такие данные по запросу даже при самых жестких настройках приватности, а также в режиме инкогнито.

Компанию Google неоднократно упрекали за сбор огромного количества пользовательских данных с целью укрепления своих позиций на рынке контекстной рекламы. Однако техногиганту никак не удается найти приемлемое решение по охране конфиденциальности, не ущемляющее его собственные интересы.

Встроенная защита Android не распространяется на данные акселерометра и сенсоров ориентации, и приложения могут их считывать даже в фоновом режиме, притом независимо от уровня привилегий. Chrome делает это, даже когда пользователь поставил флаги во всех настройках приватности или запустил браузер в режиме инкогнито.

Доступ к таким данным оправдан, например, при посещении мобильной версии сайта Google Карты или у игровых приложений, которым важно следить за касаниями экрана и нажимом клавиш на виртуальной клавиатуре (телефон при этом немного наклоняется). Однако неограниченное предоставление подобной информации через Chrome по дефолту — слишком уж явное нарушение конфиденциальности, о которой так печется Google, по крайней мере, на словах.

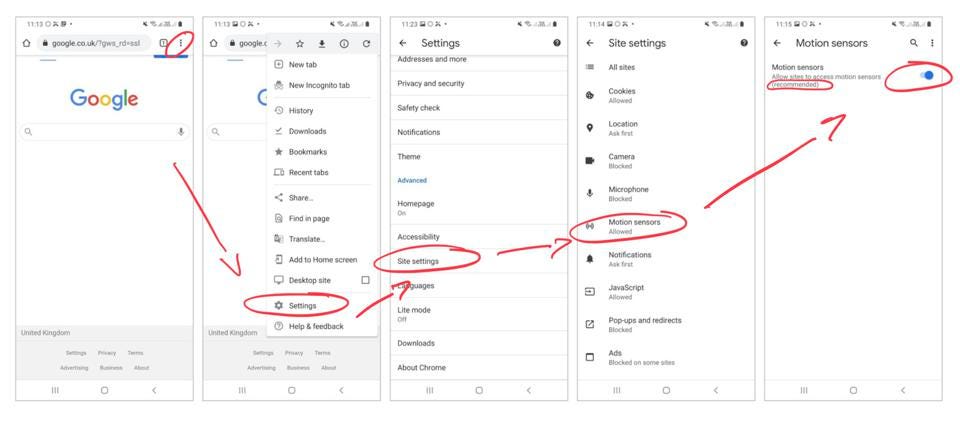
В комментарии для Forbes представитель компании заявил, что они «умышленно ограничили разрешающую способность датчиков движения» и в 2019 году предоставили пользователям возможность блокировать сайтам доступ к таким данным. Непонятно только, почему для этого нужно преодолевать многоступенчатые настройки системы и снимать дефолт, который Google к тому же настойчиво порекомендует оставить.


Не проще ли поставить тотальный блок по умолчанию и предоставить пользователю самому решать, кому предоставить доступ к API, — как это сделала Apple для Safari на iPhone в том же 2019 году. Ее браузер теперь запрашивает разрешение у пользователя при переходе на сайт, пытающийся отследить местоположение визитера.

Более того, мессенджерам и клиентам сервисов звонков на iOS теперь запрещено работать в фоновом режиме, то есть их лишили возможности собирать информацию о пользователях в период бездействия. У Google же, напротив, все функции приватности по умолчанию отключены. Примечательно, что Chrome на iPhone безопаснее, чем на Android, так как Apple заблокировала доступ к API датчиков движения для всех браузеров.

Напомним, в браузере Google недавно появился еще один механизм, позволяющий сайтам собирать пользовательские данные без применения куки, — FLoC. Эта скрытая функциональность, также посягающая на приватность навигации в Сети, вызвала неоднозначную реакцию в ИТ-кругах, и Google через несколько месяцев свернула пробный запуск, пообещав доработать проект.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru