



США предлагают $10 млн за информацию об операторах шифровальщика DarkSide

США предлагают $10 млн за информацию об операторах шифровальщика DarkSide

США предлагают $10 млн за информацию об операторах шифровальщика DarkSide

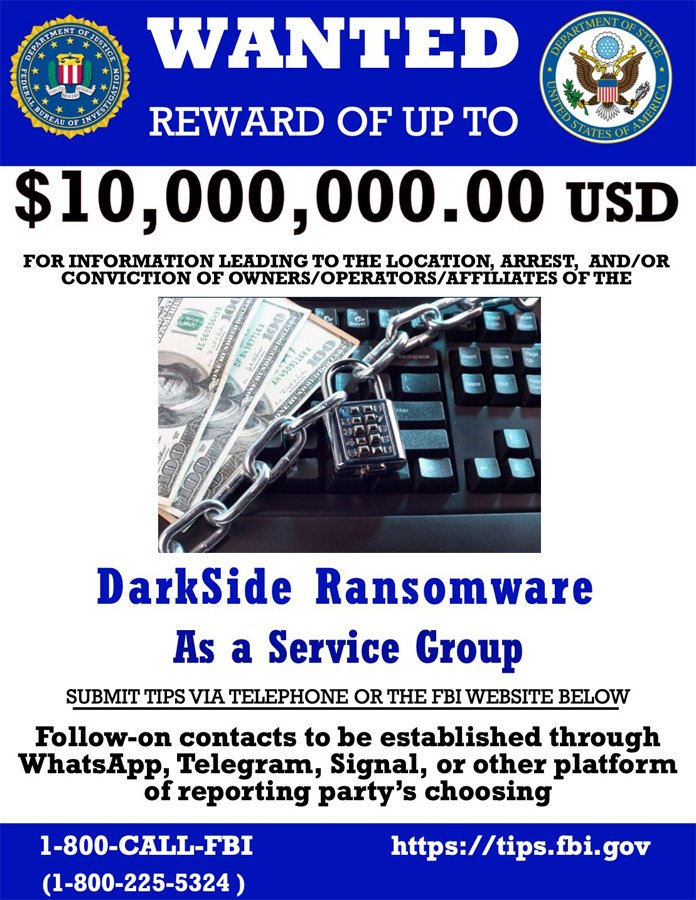
Власти США пытаются во что бы то ни стало добраться до операторов программы-вымогателя DarkSide и её преемников. За информацию, ведущую к идентификации и задержанию киберпреступников, Вашингтон предлагает вознаграждение в размере 10 миллионов долларов.

С соответствующим заявлением выступил Государственный департамент США. Также американские власти предлагают 5 миллионов долларов за сведения, которые приведут к аресту любого человека, принимавшего участие или пытавшегося участвовать в атаках DarkSide.

Любой гражданин, располагающий необходимой информацией, может отправить её представителям ФБР по ссылке https://tips.fbi.gov. Также предусмотрена передача сведений через мессенджеры WhatsApps, Telegram и Signal.


Программа вознаграждения распространяется и на одно из последних воплощений DarkSide — BlackMatter. Напомним, что киберпреступники переименовали свои операции после атаки на Colonial Pipeline. Недавно стало известно, что BlackMatter выходят из игры из-за давления со стороны правоохранителей.

Другой ребрендинг известных группировок, распространяющих шифровальщики, включает следующие имена:

  • GandCrab => REvil
  • Maze => Egregor
  • Bitpaymer => DoppelPaymer => Grief
  • Nemty => Nefilim => Karma
Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru