



Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операции киберпреступной группировки, распространяющей программу-вымогатель REvil, опять приостановились. На этот раз во всём виноват неизвестный хакер, взломавший Tor-ресурс, который используется для оплаты выкупа, и блог REvil, предназначенный для публикации украденных данных.

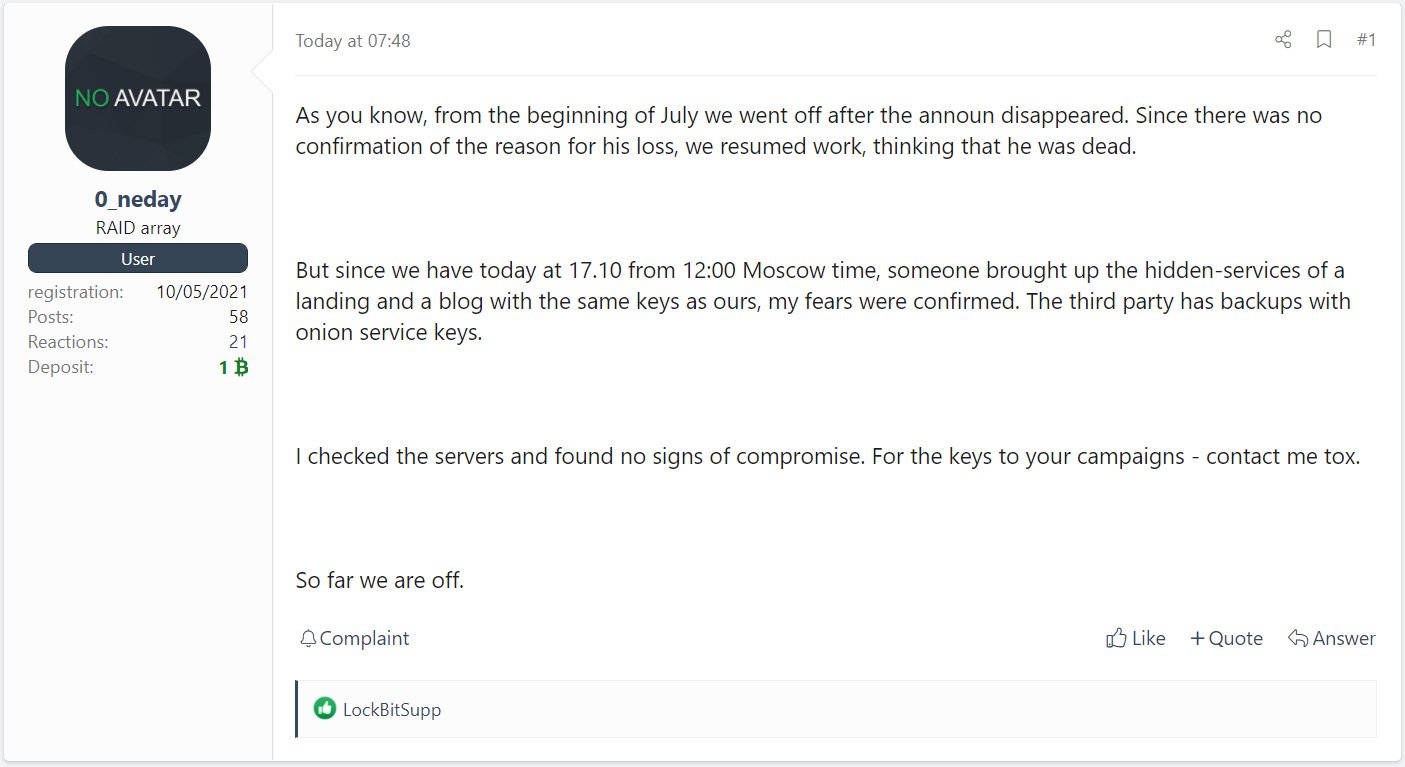
Информация о взломе ресурсов REvil появилась на одном из самых известных форумов для киберпреступников — XSS. Якобы связанный с группировкой пользователь сообщил, что неизвестный злоумышленник смог получить контроль над «луковыми» доменами REvil.

«У постороннего в руках оказались резервные копии с закрытыми ключами. Мои опасения подтвердились: некто получил доступ к блогу и сайту», — пишет участник форума под ником «0_neday».


При этом 0_neday изначально не выявил признаков взлома серверов, но всё равно решил хотя бы на время приостановить свои операции. Однако другие киберпреступники, использующие REvil по модели «вымогатель как услуга», могут связаться с представителями группы через Tox.

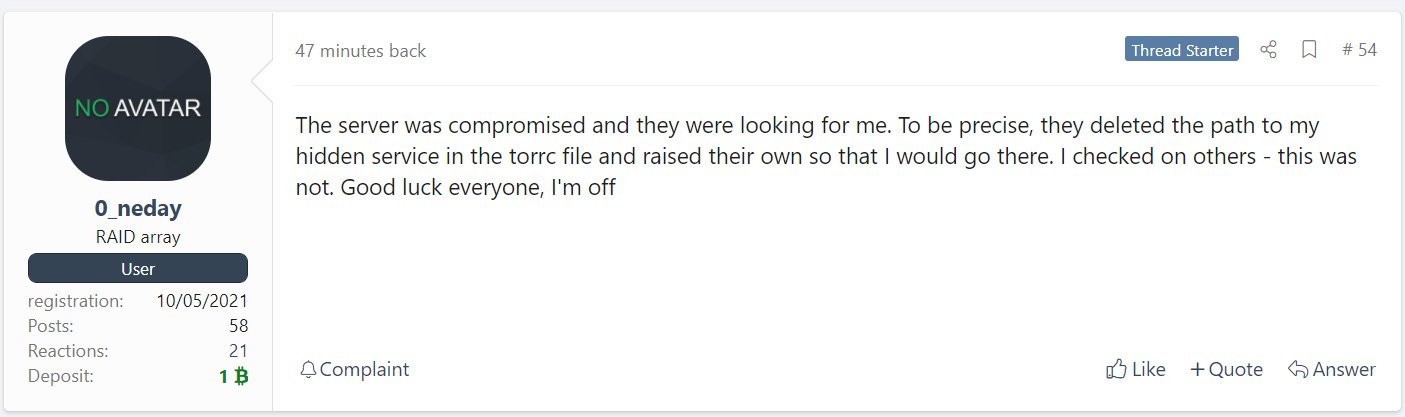
Чуть позже на том же форуме появился второй пост 0_neday, в котором киберпреступник утверждает, что сервер всё-таки скомпрометировали. Сам 0_neday считает, что эти лица искали именно его.


Напомним, что в сентябре специалисты антивирусной компании Bitdefender создали бесплатный дешифратор для жертв шифровальщика REvil. Скорее всего, в этом экспертам помог слив мастер-ключа, которым пользовались киберпреступники.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru