



Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операции киберпреступной группировки, распространяющей программу-вымогатель REvil, опять приостановились. На этот раз во всём виноват неизвестный хакер, взломавший Tor-ресурс, который используется для оплаты выкупа, и блог REvil, предназначенный для публикации украденных данных.

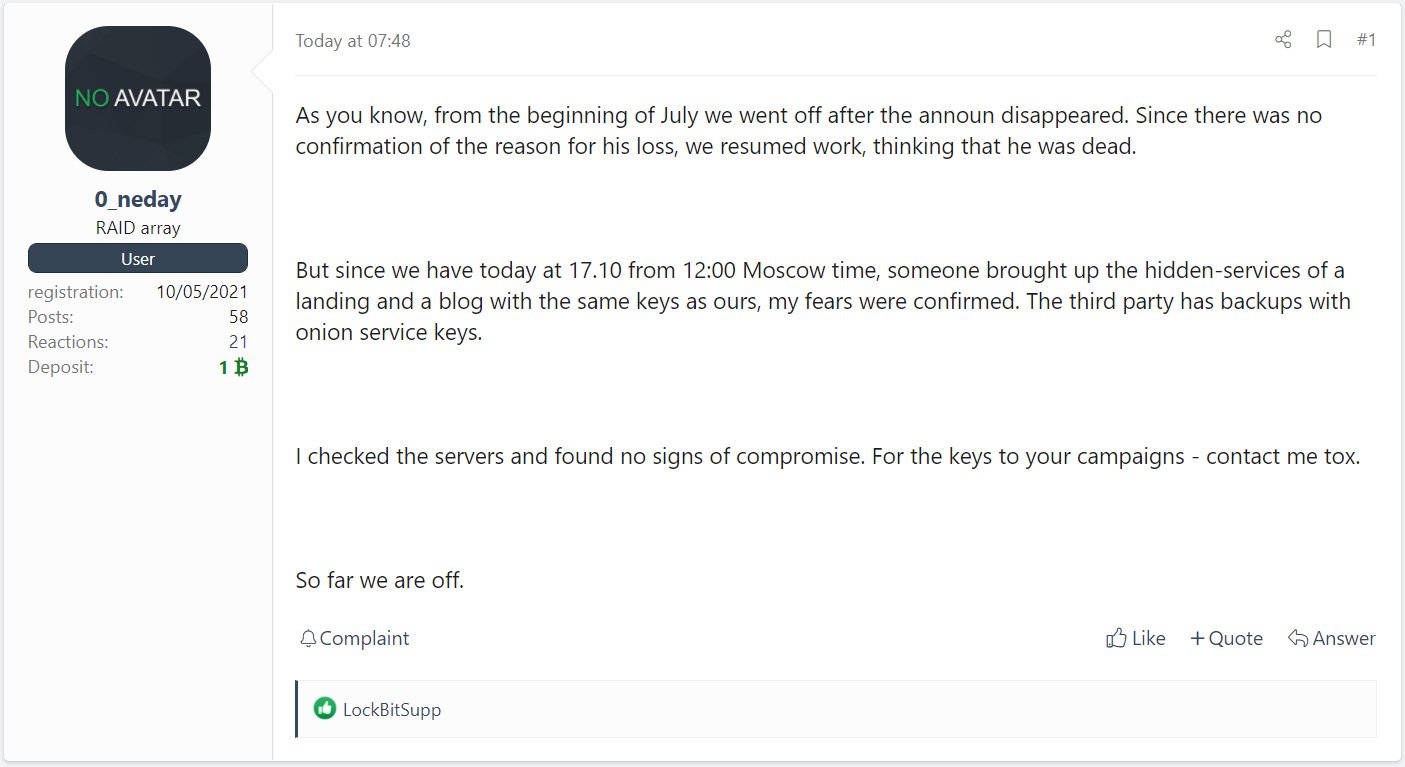
Информация о взломе ресурсов REvil появилась на одном из самых известных форумов для киберпреступников — XSS. Якобы связанный с группировкой пользователь сообщил, что неизвестный злоумышленник смог получить контроль над «луковыми» доменами REvil.

«У постороннего в руках оказались резервные копии с закрытыми ключами. Мои опасения подтвердились: некто получил доступ к блогу и сайту», — пишет участник форума под ником «0_neday».


При этом 0_neday изначально не выявил признаков взлома серверов, но всё равно решил хотя бы на время приостановить свои операции. Однако другие киберпреступники, использующие REvil по модели «вымогатель как услуга», могут связаться с представителями группы через Tox.

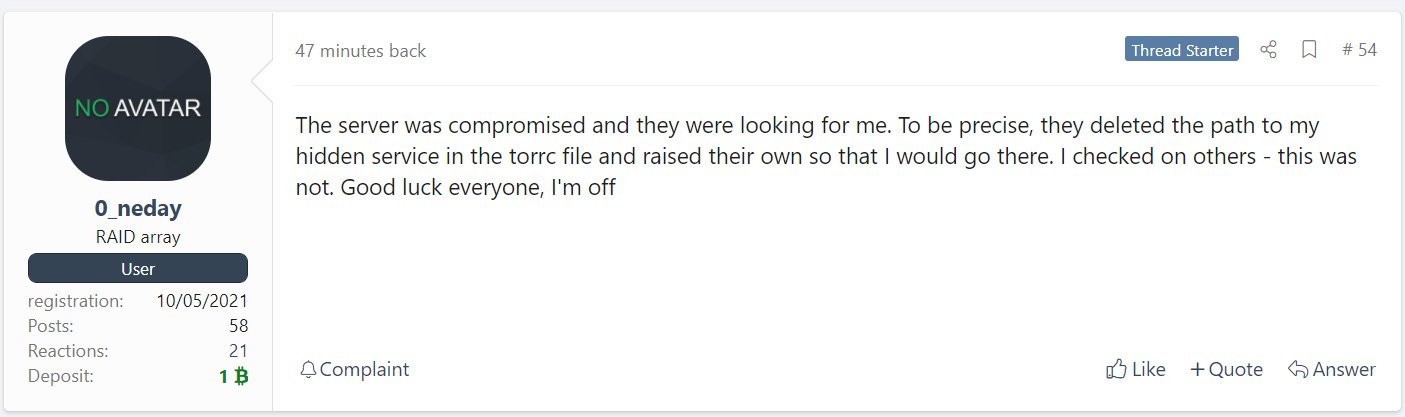
Чуть позже на том же форуме появился второй пост 0_neday, в котором киберпреступник утверждает, что сервер всё-таки скомпрометировали. Сам 0_neday считает, что эти лица искали именно его.


Напомним, что в сентябре специалисты антивирусной компании Bitdefender создали бесплатный дешифратор для жертв шифровальщика REvil. Скорее всего, в этом экспертам помог слив мастер-ключа, которым пользовались киберпреступники.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru