



Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Расследуя кибератаки на организации аэрокосмического и телекоммуникационного секторов, специалисты по кибербезопасности обнаружили ранее никем не описанный вредонос. Эксперты предполагают, что этот зловред участвовал в операциях кибершпионов с 2018 года.

Вредоносная программа получила имя ShellClient. На деле это троян, открывающий злоумышленникам удалённый доступ к заражённому устройству. Поскольку ShellClient предназначается для сложных целевых атак, его основная задача — как можно более незаметно работать в системе.

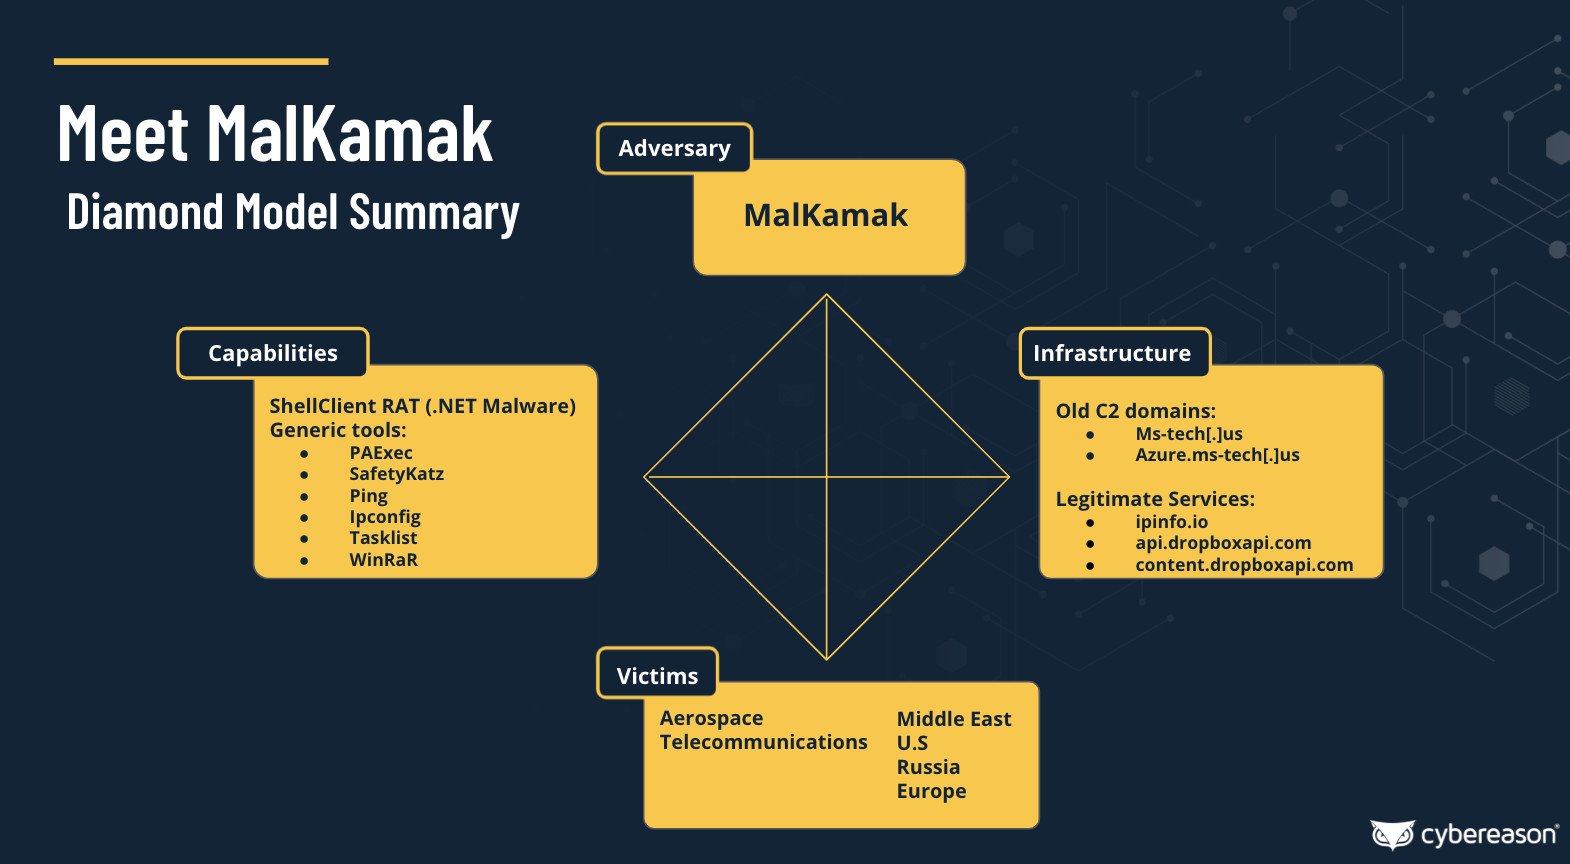
За операциями с использованием ShellClient стоит киберпреступная группировка, которой дали имя MalKamak. Судя по всему, эти злоумышленники стараются украсть конфиденциальные данные компаний из России, Европы и Среднего Востока.

После анализа вредоносной программы стало понятно, что она маскируется в системе под файл RuntimeBroker.exe, который принадлежит легитимному процессу операционной системы Windows. Этот процесс отвечает за управление разрешениями для приложений, загруженных из Microsoft Store.

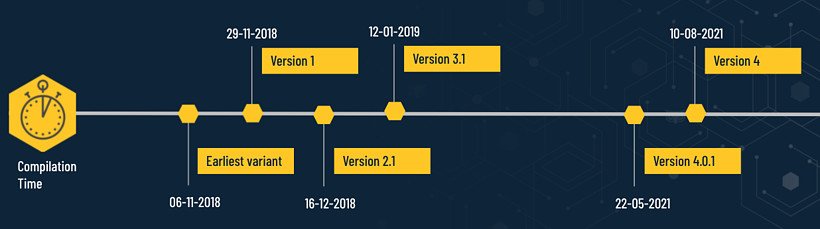
Обнаруженный образец датируется 22 мая 2021 года, а его версия носит номер 4.0.1. Исследователи полагают, что разработка вредоноса уходит корнями в 2018 год, когда из простого шелла киберпреступники умудрились сделать мощный шпионский инструмент.


По мере развития ShellClient наращивал функциональные возможности и переключался между различными протоколами и методами извлечения данных (FTP-клиент, Dropbox и т. п.).

Расследование Cybereason позволило связать активность киберпреступной группировки MalKamak с властями Ирана. Изучение семплов также показало, что троян может быть частью некоего секретного проекта спецслужб.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru