



Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

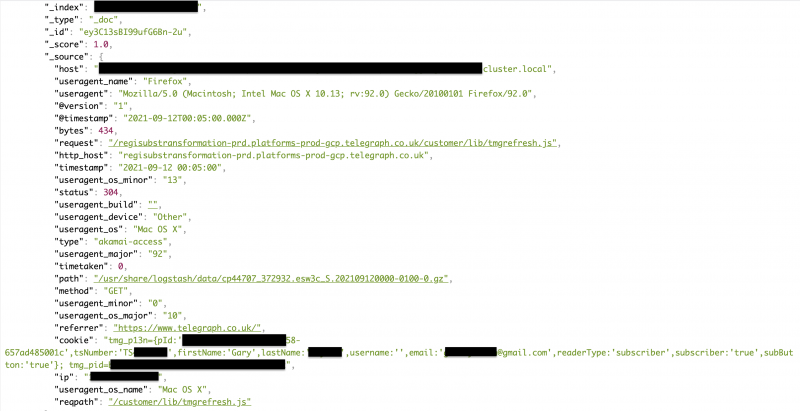
The Telegraph, одно из крупнейших британских изданий, не смогло должным образом защитить базу, в которой хранились данные подписчиков. В результате любой желающий мог получить доступ к 10 ТБ записей безо всякой аутентификации.

Среди скомпрометированной информации можно было найти внутренние логи, полные имена подписчиков, адреса электронной почты, данные об устройстве, URL-запросы, IP-адреса, токены аутентификации и уникальные идентификаторы читателей.

Незащищённую БД обнаружил эксперт по кибербезопасности Боб Дьяченко, который также отметил, что смог без пароля получить доступ как минимум к 1200 контактам.


Дьяченко незамедлительно уведомил The Telegraph, однако изданию понадобилось два дня, чтобы отреагировать и защитить базу данных паролем. К сожалению, за это время специальные поисковые системы успели проиндексировать всё это добро.

Кстати, примечательно, что поисковики зафиксировали данные 1 сентября, то есть БД стояла незащищённой по меньшей мере три недели. Интересно также отметить наличие в базе токенов аутентификации, которые могут использоваться для доступа к платному контенту.

Представители The Telegraph, само собой, опубликовали официальное заявление, в котором отметили, что утечка затронула менее 0,1% пользователей.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru