



Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Вредоносное Android-приложение Flubot теперь использует фейковые предупреждения об обновлении софта, чтобы ввести доверчивых пользователей в заблуждение и заставить их установить в систему злонамеренных код.

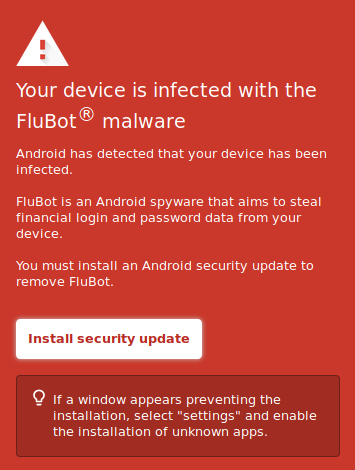
Эта уловка стара как мир, однако киберпреступники продолжают использовать её в атаках: владелец мобильного устройства видит предупреждение о якобы установленном на его смартфоне вредоносе. Человеку сразу же предлагают инсталлировать обновления, которые ликвидируют зловред и закроют имеющиеся уязвимости.

На эту кампанию обратила внимание группа реагирования на чрезвычайные киберинциденты из Новой Зеландии. В сообщении злоумышленников говорится следующее:

«Ваше устройство заражено вредоносной программой FluBot. Заражение детектировала система Android. FluBot представляет собой шпионский софт, операторов которого интересуют учётные данные от банковских приложений. Вам необходимо установить обновление безопасности для Android, чтобы избавиться от FluBot».


Помимо этого, в сообщении преступников была инструкция, с помощью которой жертва могла разрешить установку софта из сторонних источников. Только так троян можно было инсталлировать в ОС.

FluBot фигурирует в атаках с конца 2020 года, первыми жертвами вредоноса стали граждане Испании. С марта 2021 года операторы трояна переключили его на пользователей из Европы и Японии.

В марте мы писали о задержании предполагаемых операторов Android-ботнета FluBot, а уже в апреле новая кампания этого вредоноса поразила пользователей мобильной операционной системы Android.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru