



Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

В Твиттере опубликован полнофункциональный эксплойт к уязвимости в vCenter Server, для которой VMware недавно выпустила патч. Эксперты BleepingComputer предупреждают о неминуемом росте вредоносной активности, связанной с этой лазейкой, и призывают пользователей как можно скорее установить соответствующее обновление.

Неотредактированный эксплойт CVE-2021-22005 выложил в Сеть разработчик таких инструментов, использующий псевдоним wvu. Его PoC позволяет создать в дефолтной системе обратный шелл и выполнить с его помощью любой код по своему выбору.

Патч для CVE-2021-22005 вышел неделю назад. Через пару дней после публикации наблюдатели из Bad Packets зафиксировали всплеск сканов, нацеленных на поиск уязвимых экземпляров vCenter Server.

В пятницу, 24 сентября, вьетнамский исследователь Джанг (Jang) выложил в своем блоге PoC-код — как оказалось, без ключевого фрагмента. Тем не менее, в комментарии для BleepingComputer создатель эксплойта признал, что эту ущербную версию можно за час довести до ума, если есть хоть какие-то навыки.

В тот же день в Bad Packets вновь забили тревогу: замечены попытки эксплуатации CVE-2021-22005 с территории Канады, США, Гонконга и Сингапура. Ввиду растущей угрозы VMware обновила свой бюллетень — добавила предупреждение о текущих атаках, чтобы подстегнуть нерадивых пользователей.

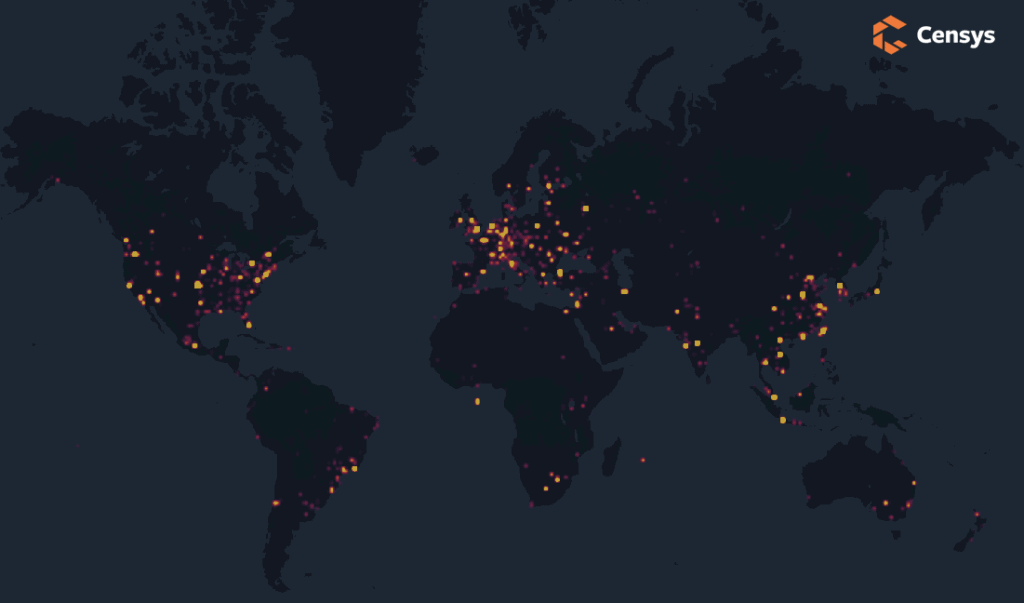
Проведенный в BleepingComputer поиск по Shodan показал, что к интернету в настоящее время подключены более 5 тыс. серверов vCenter. В Censys насчитали даже больше — 6,8 тыс.; из них 3264 потенциально уязвимы, а 436 уже пропатчены.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru